
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 may215/awesome-termux-hacking
⚡️Une liste géniale des meilleurs outils de piratage pour Termux
 xoreaxeaxeax/sandsifter
Le fuzzer de processeur x86
 drk1wi/modlishka
Modlishka. Proxy inverse.
 joernio/joern
Plateforme d'analyse de code open-source pour C/C++/Java/Binary/Javascript/Python/Kotlin basée sur les graphes de propriétés de code. Discord…
 jetbrains/fernflower
Décompilateur de bytecode Java vers Java, utilisé dans IntelliJ IDEA.
 worawit/blutter
Outil de rétro-ingénierie d'applications mobiles Flutter
 chefkissinc/inferno
Émulateur de dispositif Apple Silicon.
 cmu-sei/pharos
Outils d'analyse statique automatisée pour programmes binaires
 mentebinaria/retoolkit
Bundle pré-configuré d'outils de rétro-ingénierie et d'analyse de malwares pour systèmes Windows x86/x64, avec intégration au bureau et débogueurs…
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 cs01/gdbgui
Interface basée sur le navigateur pour gdb (débogueur GNU). Ajoutez des points d'arrêt, visualisez la pile, visualisez les structures de données, et…
 cea-sec/miasm
Framework de rétro-ingénierie en Python
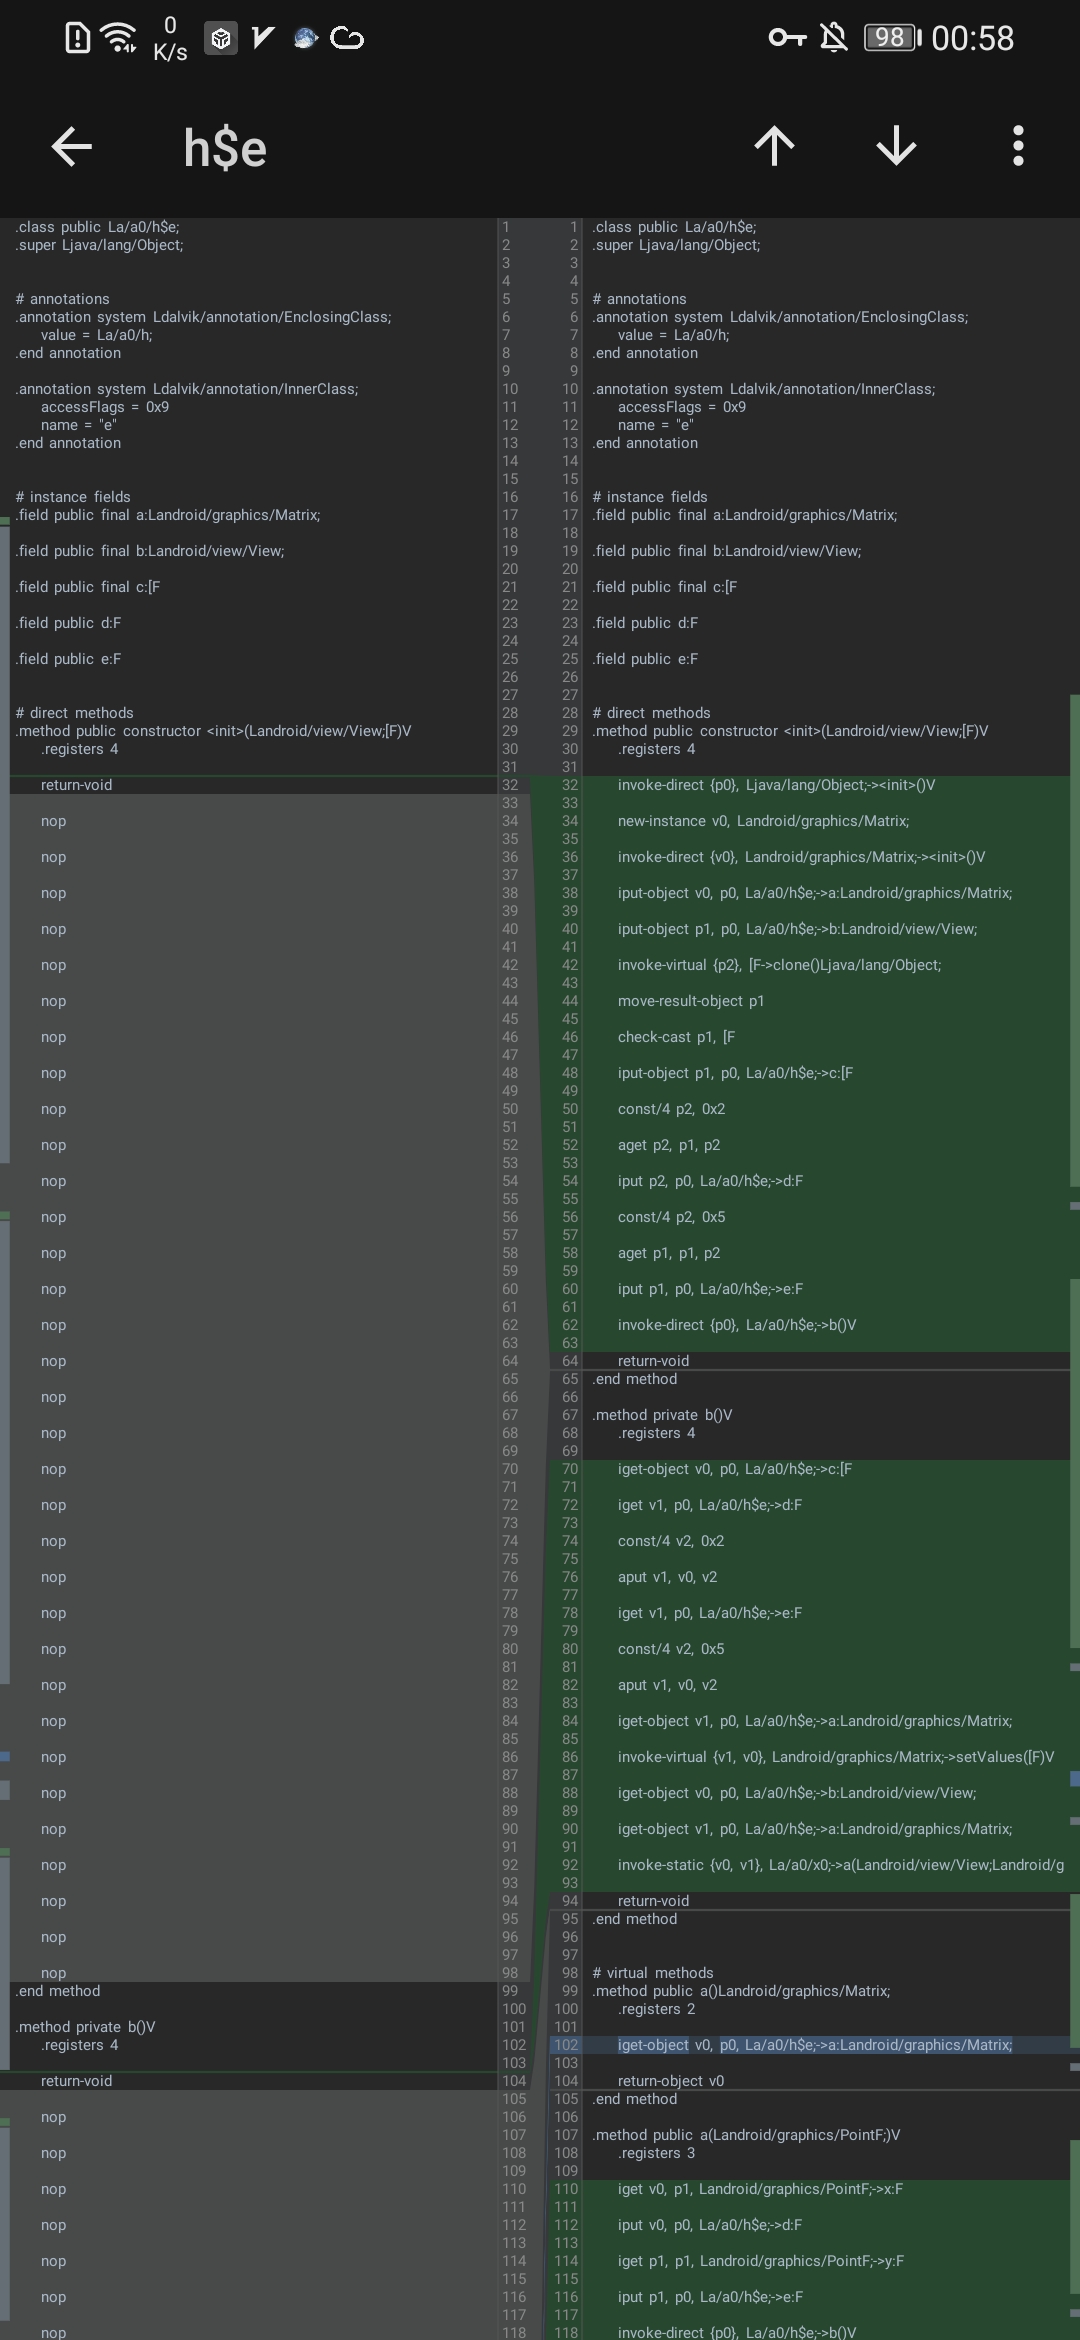 codinggay/blackdex
Désemballeur d'APK Android qui extrait les fichiers DEX d'applications en cours d'exécution ou installées sur Android 5.0–12 sans root, Xposed ni…
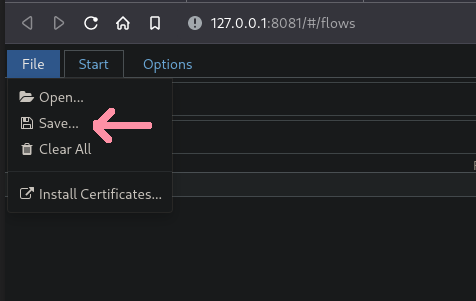 alufers/mitmproxy2swagger
Rétro-ingénierie automatique des API REST en capturant le trafic
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hyperdbg/hyperdbg
Outils de débogage natifs de pointe
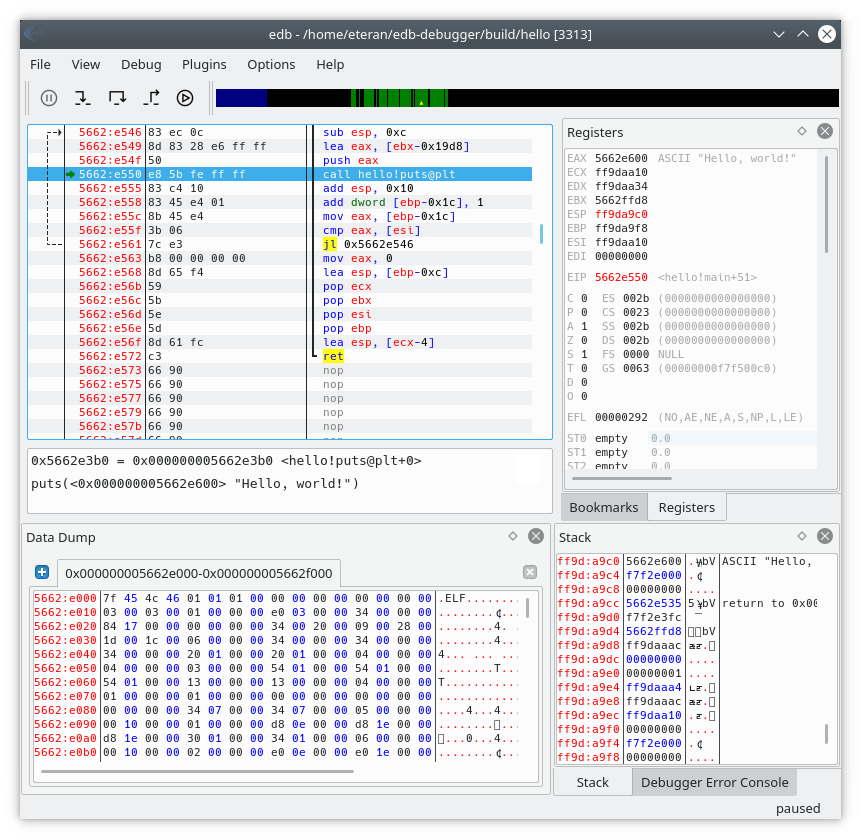 eteran/edb-debugger
edb est un débogueur multiplateforme AArch32/x86/x86-64.
 hasherezade/pe-bear
Outil de rétro-ingénierie pour exécutables portables avec une interface graphique conviviale








