
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 malwareman007/cve-2022-21971
POC de CVE-2022-21971
 adminpentester/cve-2024-38063-
Exploitation à distance du noyau via IPv6
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Solution pour analyser le malware gozi: Veuillez patienter pendant que je rédige le write-up :)
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Ce dépôt contient les fichiers nécessaires pour le blog d'analyse qui sera bientôt publié.
 uky007/cve-2025-62215_analysis
Développement d'exploit CVE-2025-62215 à l'aide de Claude Code Agent Team
 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
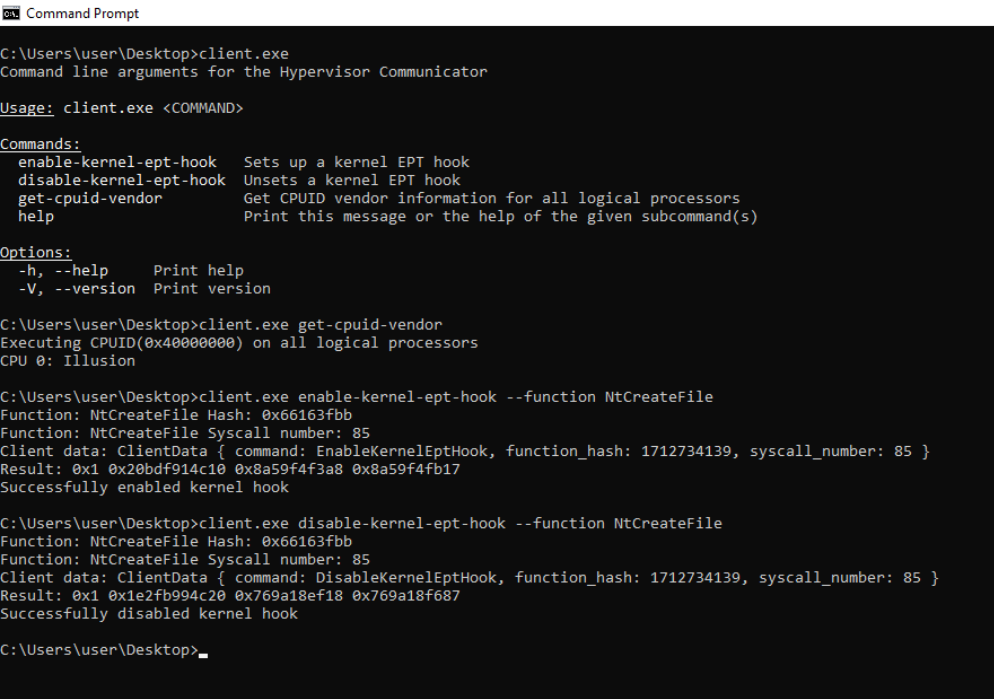 memn0ps/illusion-rs
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
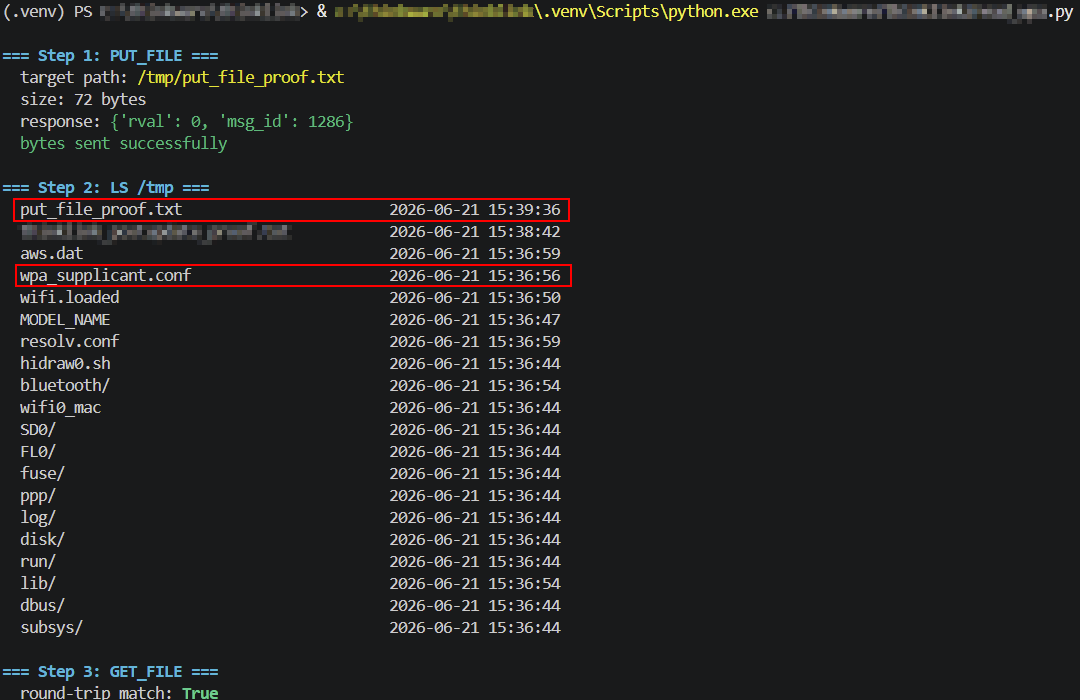 turretsec/disclosure-thinkware-u3000
Trois vulnérabilités non authentifiées dans le protocole de contrôle WiFi local du dashcam Thinkware U3000 : écriture arbitraire de fichiers, lecture…
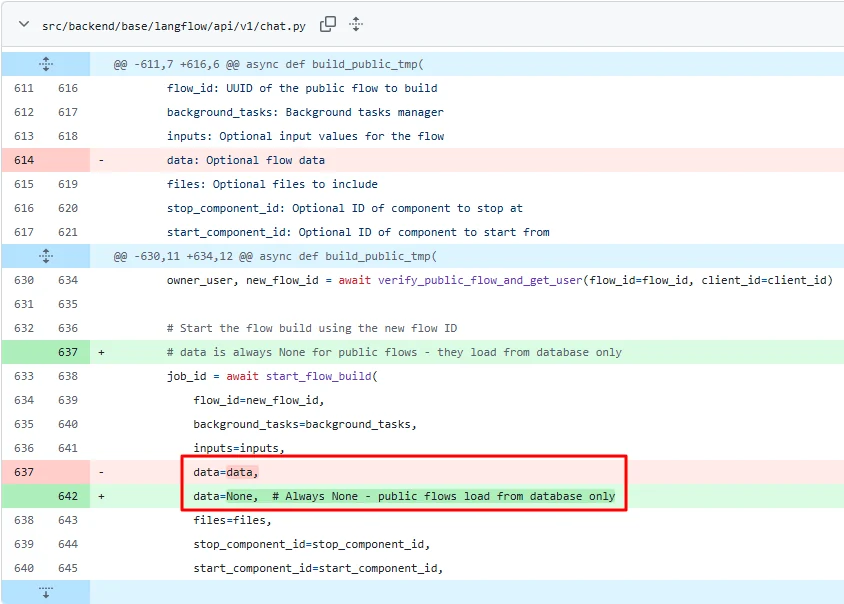 yym8538/cve-2026-33017
Proof-of-concept d'exploit pour CVE-2026-33017, une RCE non authentifiée dans le point de terminaison build_public_tmp de Langflow, injectant un…
 gmh5225/icall-gadget
Exploit permettant de rediriger le flux de contrôle d'un module noyau légitime vers votre propre module noyau illégitime afin de contourner le stack…
 ynwarcs/cve-2025-21298
Preuve de concept et détails pour CVE-2025-21298
 liji32/snatchbox
SnatchBox (CVE-2020-27935) est une vulnérabilité d'évasion de sandbox et un exploit affectant macOS jusqu'à la version 10.15.x
 lodi-g/cve-2023-33668
Analyse technique et contournement de preuve de concept pour CVE-2023-33668 dans le logiciel de surveillance d'examens DigiExam, démontrant une…
 majdae/cve-2025-47812-research
Dépôt de recherche académique analysant CVE-2025-47812, une vulnérabilité RCE critique dans Wing FTP Server via une injection Lua, incluant une…
 aliyabuz25/cve-2024-0258
Analyse technique, notes de rétro-ingénierie et documentation publique pour CVE-2024-0258 (libxpc) d'Apple.
 alexcot25051999/cve-2021-40444
Génère des fichiers DOCX malveillants exploitant CVE-2021-40444 pour exécuter du code à distance via des charges utiles CAB et HTML conçues sur…
 quarkslab/qsynthesis
Synthétiseur Greybox conçu pour la désobfuscation des instructions d'assembleur.








