
 #1
Outils pour la décompilation, le désassemblage et la compréhension des mécanismes internes des malwares et des binaires complexes.
Recommandé par Kitploit
 irsl/cve-2020-1313
Preuve de concept d'exploitation de la vulnérabilité d'élévation de privilèges du service d'orchestrateur de Windows Update
 kalendsi/cve-2020-1054
Analyse et code de preuve de concept pour CVE-2020-1054, une vulnérabilité d'élévation de privilèges du noyau Windows, avec un article technique lié.
 kcufid/eps-cve-2017-0261
Analyse et exploit PoC pour la vulnérabilité EPS CVE-2017-0261, y compris désassemblage IDA, documents intermédiaires et fichiers d'exploit originaux.
 backdoorskid/win-def-clickfix
Un scanner qui estime si Microsoft Defender est susceptible de signaler une commande comme ClickFix.
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - Critique - Local - Confusion de types / lecture-écriture arbitraire - Superposition SAS1068 CONFIG SCSI-SPI
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Chaîne d'exploitation proof-of-concept Windows pour CVE-2019-11707, une confusion de type dans Firefox IonMonkey, combinant une RCE du navigateur…
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
Tirer parti du diffing de correctifs pour découvrir de nouvelles vulnérabilités
 patois/winmagic_sd
Analyse technique et exploit PoC pour CVE-2020-11519 et CVE-2020-11520
 dangokyo/cve-2017-3000
Un exploit complet de CVE-2017-3000 sur le PRNG Constant Blinding de Flash Player.
 jacobsoo/malconfig
Cela fait partie d'un module pour le framework que je développe constamment. Actuellement, seules les informations du C2 sont divulguées ici.
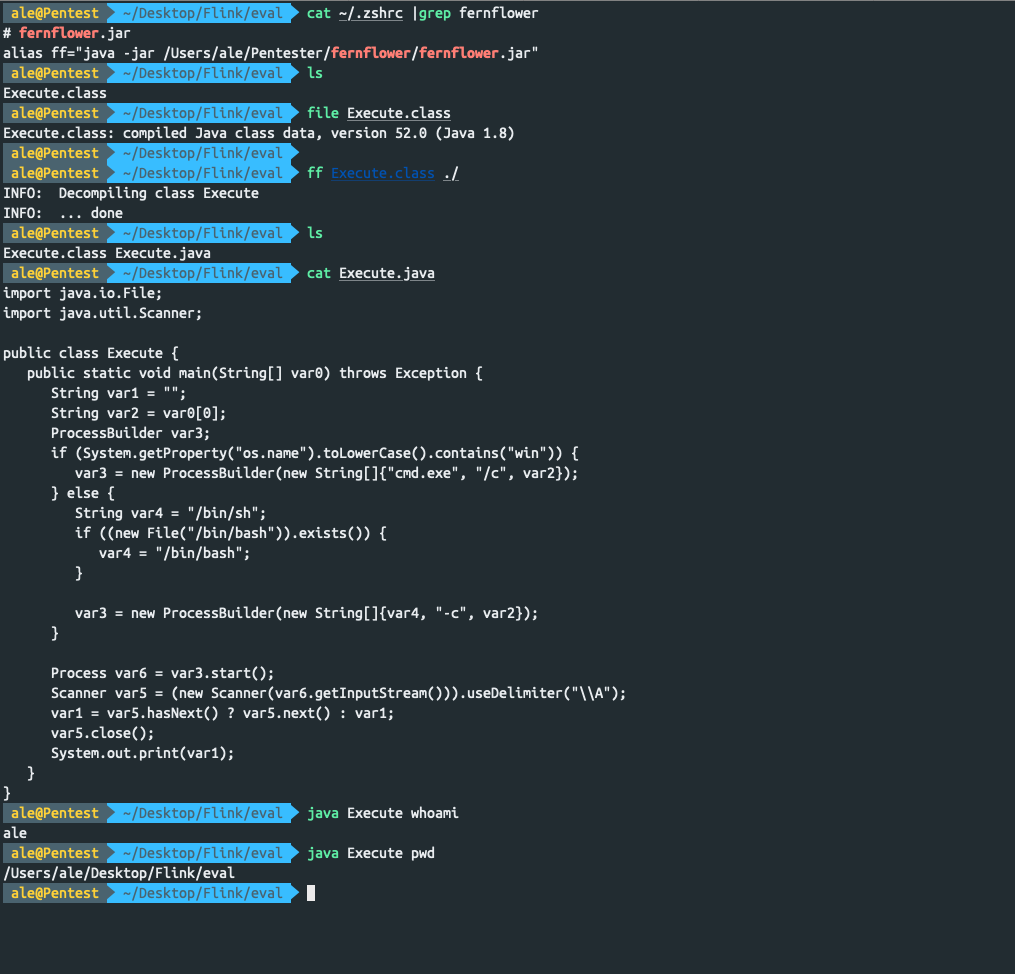 jas502n/fernflower
Décompilez rapidement des fichiers .class dans le terminal.
 downwithup/cve-2018-16711
Code PoC pour CVE-2018-16711 (exploit par wrmsr)
 crackercat/cve-2024-44083
Provoque le crash d'IDA (toutes versions) à son ouverture.
 flamelu/cve-2020-17035-patch-analysis
Analyse du correctif pour CVE-2020-17035, détaillant la vulnérabilité et le mécanisme d'exploitation dans le composant binaire affecté.
 nazeeh111/capsulith
Exécuter du code ARM64 préservé dans Node ou un navigateur ; inspecter les pixels d'image décodés et la mémoire initialisée.
 gmh5225/mapped-dumper
Un programme écrit en C++ pour dumper à distance des modules mappés manuellement.
 lathika-3006/solar-exploiting-log-4j
Procédure pas à pas TryHackMe pour l'exploitation de la vulnérabilité Log4Shell (CVE-2021-44228) afin d'obtenir une exécution de code à distance et…
 gmh5225/ollytlscatch
Plugin OllyDbg qui intercepte et extrait le trafic en clair TLS/SSL pendant les sessions de débogage, facilitant l'ingénierie inverse et l'analyse de…








