
 #1
Outils de simulation d'adversaire, infrastructure red team, frameworks C2 et sécurité opérationnelle.
Recommandé par Kitploit

 peass-ng/peass-ng
PEASS - Suite de scripts impressionnants pour l'escalade de privilèges (avec couleurs)
 laramies/theharvester
E-mails, sous-domaines et noms Harvester - OSINT
 matrixtm/mhddos
Meilleur script d'attaque DDoS Python3, (Cyber / DDos) Attaque avec 56 méthodes
 jpillora/chisel
Tunnel TCP/UDP rapide sur HTTP avec chiffrement SSH, prenant en charge le forwarding de port inversé, le proxy SOCKS5 et l'authentification client…
 gtfobins/gtfobins.github.io
GTFOBins est une liste organisée d'exécutables de type Unix qui peuvent être utilisés pour contourner les restrictions de sécurité locales dans des…
 infosecn1nja/red-teaming-toolkit
Ce dépôt contient des outils de sécurité open-source de pointe (OST) pour un red teamer et un chasseur de menaces.
 bettercap/bettercap
Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.
 justcallmekoko/esp32marauder
Une suite d'outils offensifs et défensifs WiFi/Bluetooth pour l'ESP32
bishopfox/sliverCadre d'émulation d'adversaire
 beefproject/beef
Le projet Browser Exploitation Framework
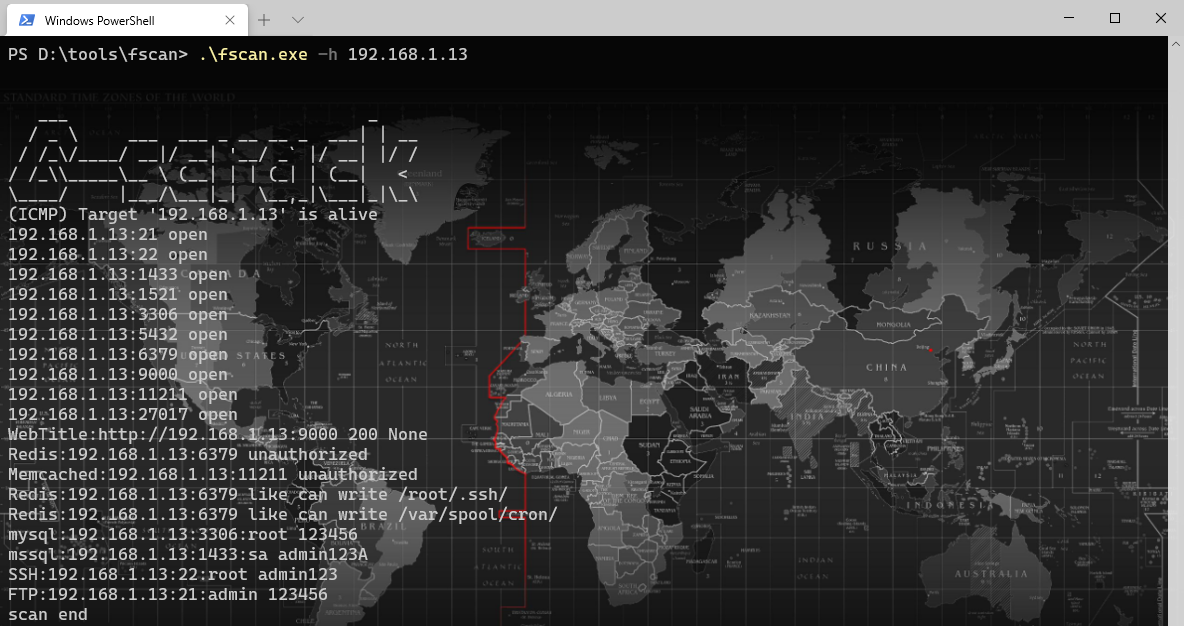 shadow1ng/fscan
Un outil de scan complet pour réseau interne, permettant un scan automatisé en un clic et une couverture exhaustive des vulnérabilités.(An intranet…
 gentilkiwi/mimikatz
Un petit outil pour jouer avec la sécurité Windows
 projectdiscovery/subfinder
Outil rapide d'énumération passive de sous-domaines.
 ignitetechnologies/mindmap
Ce dépôt contiendra de nombreuses cartes mentales pour les technologies, méthodologies, cours et certifications en cybersécurité, organisées sous…
 wifiphisher/wifiphisher
Cadre de point d'accès malveillant pour les engagements d'équipe rouge et les tests de sécurité Wi-Fi. Effectue des attaques Evil Twin, KARMA et…
 kgretzky/evilginx2
Framework d'attaque de type homme-du-milieu autonome utilisé pour le hameçonnage des identifiants de connexion ainsi que des cookies de session,…
 trustedsec/social-engineer-toolkit
Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.
 nvidia/garak
Modular LLM vulnerability scanner that probes for hallucination, data leakage, prompt injection, jailbreaks, and toxicity using static, dynamic, and…






