
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
 team-minedev/cve-2024-26229
Vulnérabilité d'élévation de privilèges du service CSC de Windows. Lorsqu'un programme écrit plus de données dans un tampon qu'il ne peut en traiter,…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Recherche sur l'élévation de privilèges ARM32 par UAF futex PI rt_mutex du noyau Linux ciblant la Huawei Watch 4 Pro…
 r41n3rzuf477/cve-2023-41772
Exploit d'élévation de privilèges Windows pour CVE-2023-41772 (UIFuckUp) qui élève les utilisateurs non administrateurs à SYSTEM sur Windows 10…
 0xc4rc3l/cve-2026-34990-poc
PoC Python reproduisant la faille d’imprimante locale de CUPS 2.4.16 : capture le jeton d’authentification Local via un point de terminaison IPP…
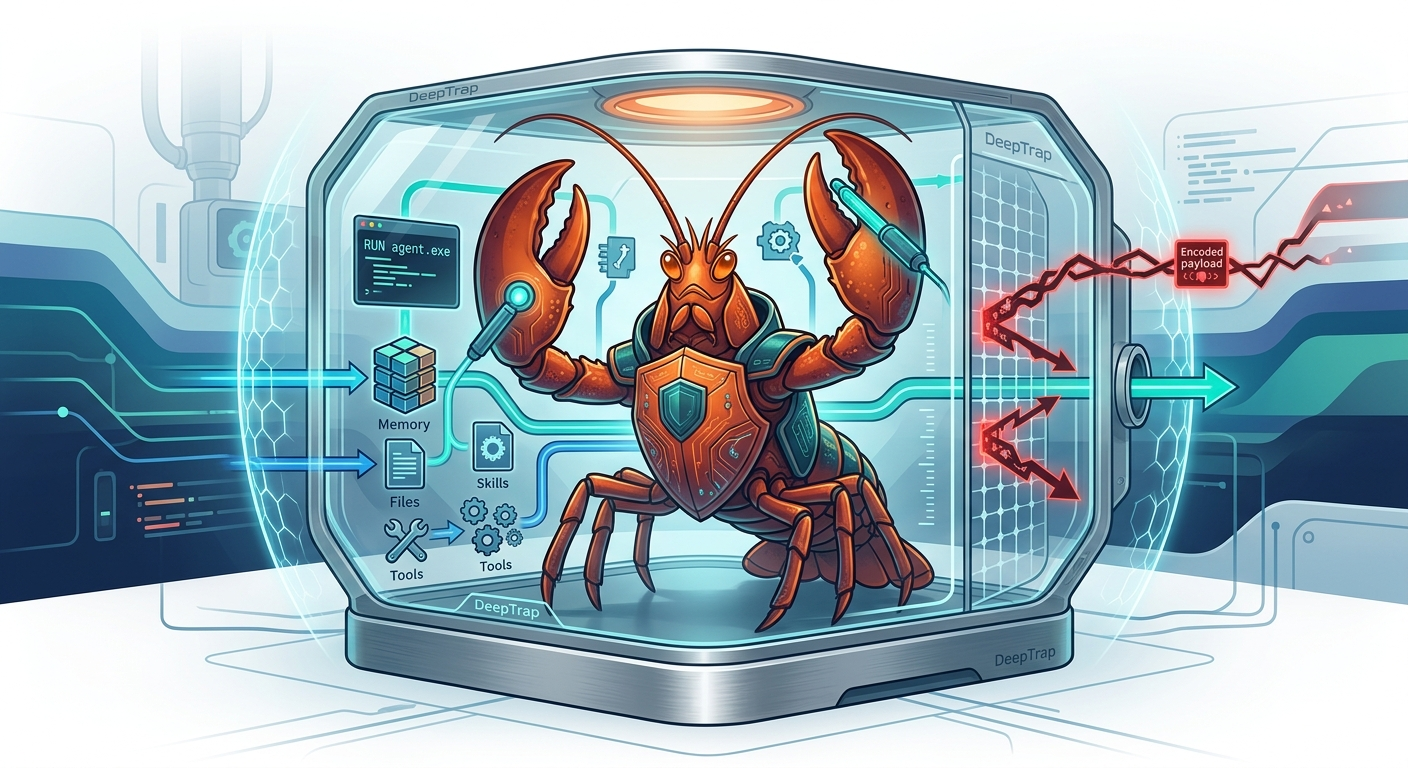 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
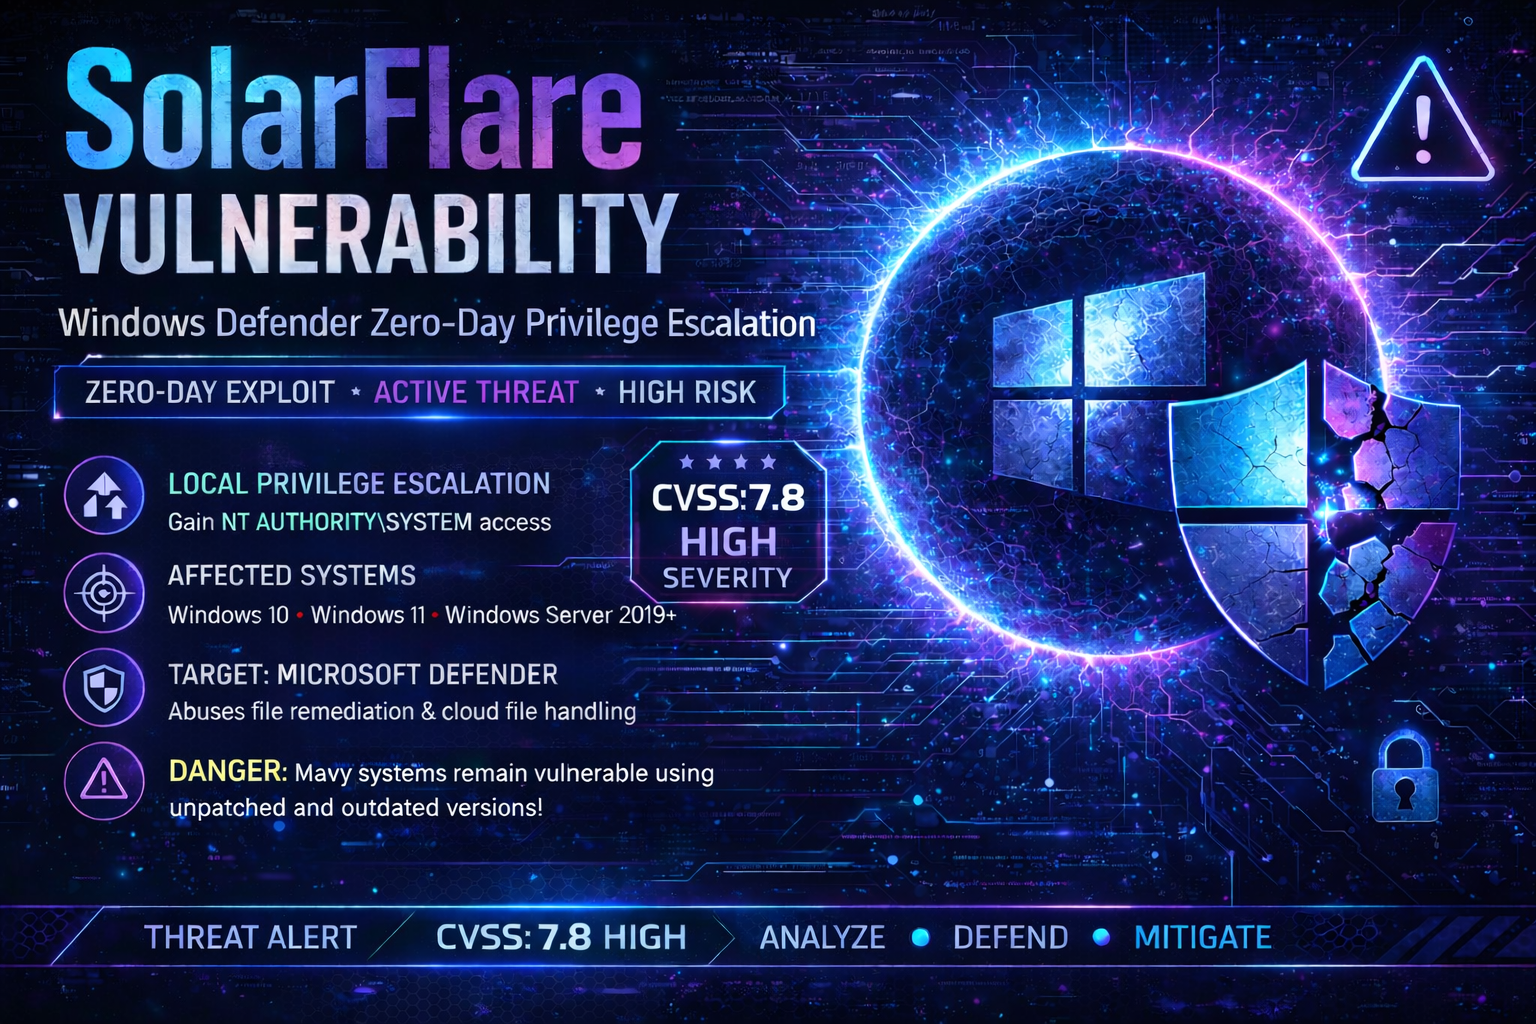 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Exploit LPE Microsoft Defender. Les utilisateurs à faibles privilèges obtiennent NT AUTHORITY\SYSTEM 🔥 via l'API Cloud Files…
 vikasvarshney/cve-2020-0753-and-cve-2020-0754
Write-up et POC pour CVE-2020-0753, CVE-2020-0754 et six vulnérabilités DOS Windows non corrigées.
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…
 murrez/cve-2026-14281
Escalade de privilèges non authentifiée dans WordPress WAWP (Automation Web Platform) ≤ 4.8.6 via l'inscription publique REST et wawp_custom_fields…
 enty8080/macdirtycow
Preuve de concept d'exploit pour CVE-2022-46689 (MacDirtyCow), une vulnérabilité d'élévation de privilèges dans le noyau XNU de macOS exploitant une…
 aniketlab/poco-m7-plus-jailbreak
Recherche de root temporaire sur Poco M7 Plus (SM6375) via l'exploit Qualcomm GBL (CVE-2026-24088) + analyse du noyau GhostLock (CVE-2026-43499)
 marsel-marsel/cve-2022-45770
Exploit d'élévation de privilèges via un pilote Windows
 cervoise/linuxprivcheck
Script Python pour l'escalade de privilèges pour Python
 gabriel-lacorte/cve-2025-7771
Exploit d'appel de fonction arbitraire utilisant le pilote ThrottleStop
 ludovicpatho/cve-2022-0847_dirty-pipe
Version modifiée de Dirty Pipe (CVE-2022-0847) PoC qui détourne un binaire SUID pour générer un shell root. (et tente également de restaurer le…
 an00brektn/cve-2021-4034
Implémentation en Golang de CVE-2021-4034, une exploitation d'élévation de privilèges locale pour pkexec de polkit, avec instructions d'atténuation…
 cssxn/cve-2020-17136
Vulnérabilité d'élévation de privilèges du pilote mini-filtre Cloud Files de Windows
 oopnv70-lab/ghostlock-aak-apk
# Lanceur GhostLock AAK - Déclencheur d'élévation de privilèges locale CVE-2026-43499 (UAF de la pile rtmutex du noyau Linux) (GPLv3)








