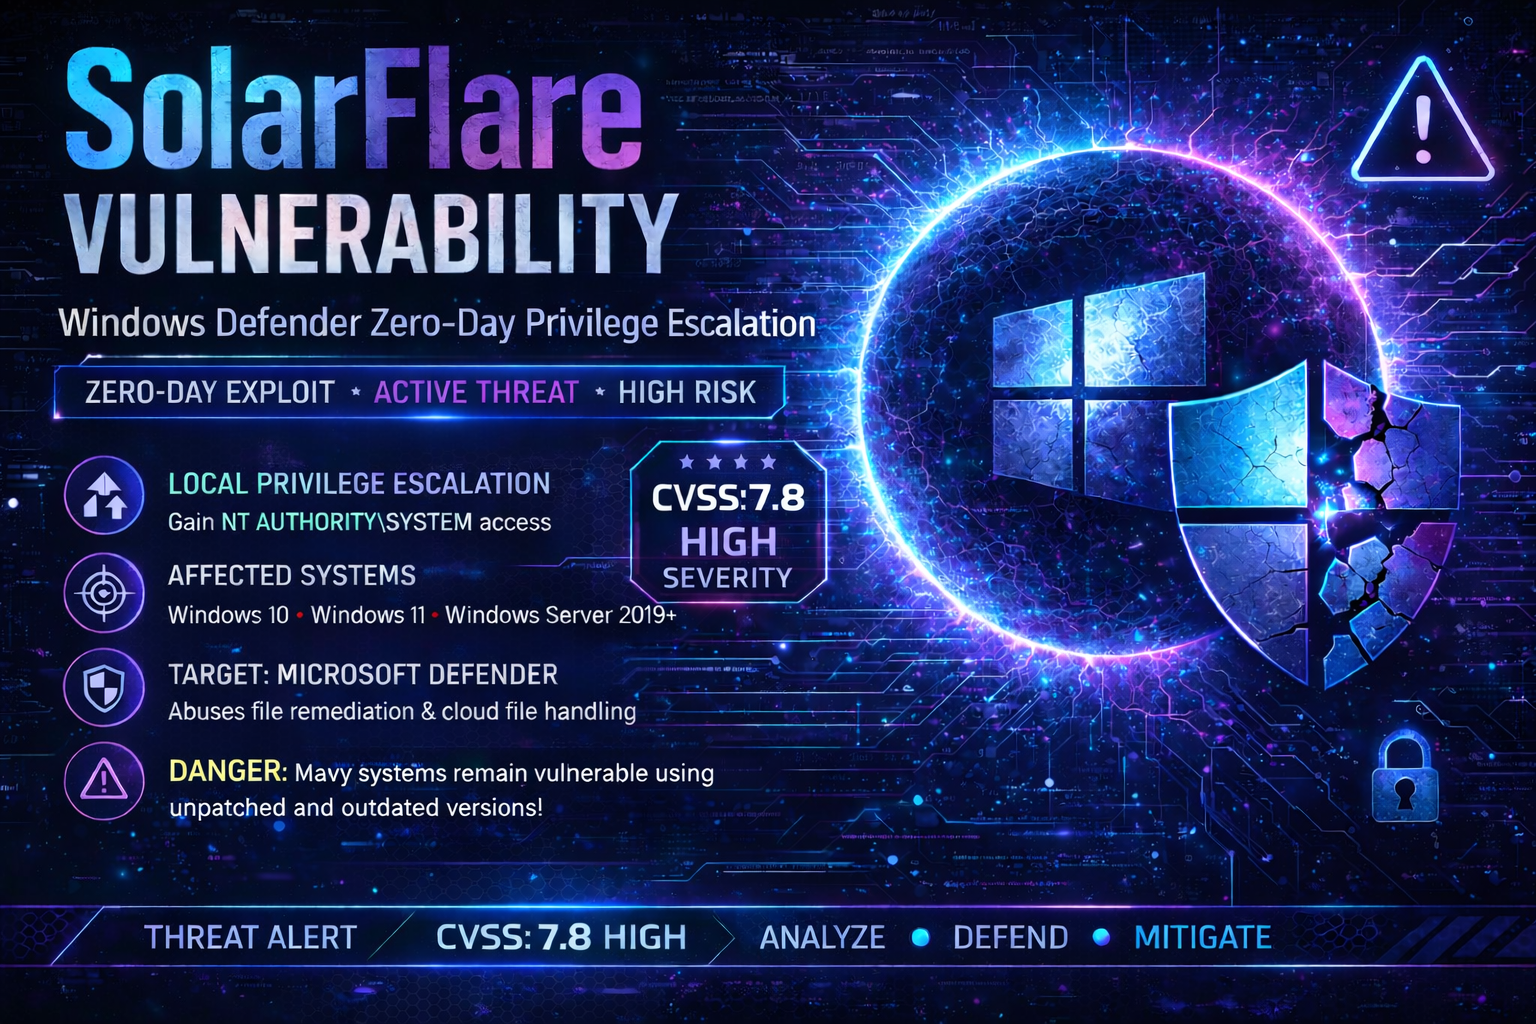
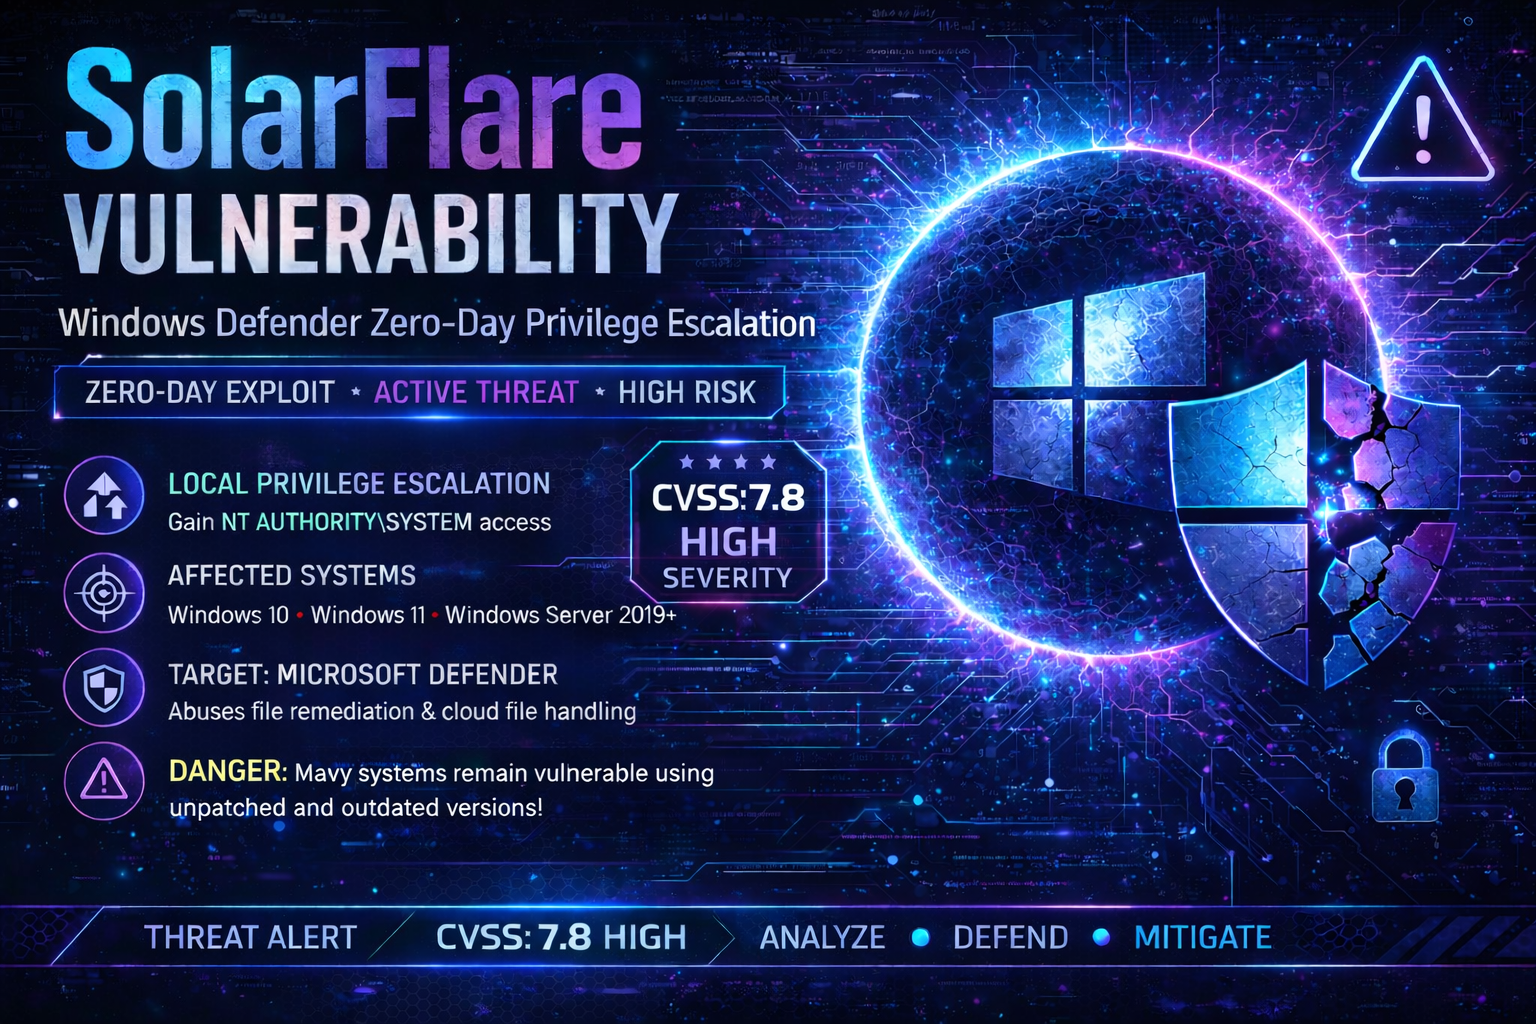
CVE-2026-41091 RedSun | Exploit LPE Microsoft Defender. Les utilisateurs à faibles privilèges obtiennent NT AUTHORITY\SYSTEM 🔥 via l'API Cloud Files + manipulation de jonctions NTFS. Force Defender à écrire des charges malveillantes dans System32 avec les droits SYSTEM. ⚠️ Activement exploitée dans la nature. CVSS 7.8. Correctif : Defender Engine 1.1.26040.8. 🛡️ PoC pédagogique uniquement.



Cet outil est fourni à des fins éducatives et de tests d'intrusion autorisés uniquement. Les auteurs et contributeurs ne sont pas responsables de tout usage abusif ou dommage causé par ce logiciel. Les utilisateurs sont seuls responsables de s'assurer qu'ils disposent d'une autorisation écrite explicite du propriétaire de la cible avant tout test. L'accès non autorisé à des systèmes informatiques est illégal en vertu des lois fédérales, étatiques et internationales applicables en matière de cybercriminalité. En utilisant ce logiciel, vous acceptez de :
[!] AVERTISSEMENT : Les vulnérabilités d'élévation de privilèges dans Active Directory présentent un risque élevé pour l'infrastructure d'entreprise. Les tests non autorisés sont strictement interdits.
Vulnérabilité de suivi de lien dans Microsoft Defender - Élévation de privilèges locale vers NT AUTHORITY\SYSTEM
Ce dépôt contient un Proof of Concept (PoC) entièrement fonctionnel pour CVE-2026-41091, une vulnérabilité critique d'élévation de privilèges locale dans Microsoft Defender (Microsoft Malware Protection Engine). En exploitant une résolution de lien incorrecte (CWE-59), un attaquant authentifié à faibles privilèges peut obtenir les privilèges NT AUTHORITY\SYSTEM.
La vulnérabilité, également connue sous le nom de « RedSun » ou « SolarFlare », permet aux attaquants d'amener Microsoft Defender à écrire des fichiers arbitraires dans des emplacements système protégés avec les privilèges SYSTEM en utilisant l'API Cloud Files (CfAPI) et les points de jonction NTFS.
Remarque : Ce dépôt inclut deux versions :
basic_poc.cpp- Démonstration simplifiée de l'algorithme (éducative)full_poc.cpp- Exploit complet et fonctionnel avec toutes les fonctionnalités
| Catégorie | Fonctionnalité | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| Exploitation | Élévation de privilèges locale vers SYSTEM | [+] | [+] |
| Intégration de l'API Cloud Files (CfAPI) | [-] | [+] | |
| Création d'espaces réservés cloud | [-] | [+] | |
| Redirection par point de jonction NTFS | [~] | [+] | |
| Activation du service COM | [-] | [+] | |
| Techniques | Abus d'oplock par lots | [+] | [+] |
| Détection d'instantanés VSS | [+] | [+] | |
| Déclencheur EICAR | [+] | [+] | |
| Point de réanalyse NTFS (point de montage) | [+] | [+] | |
| Disposition de fichier (NtSetInformationFile) | [-] | [+] | |
| Détection de l'ID de session par canal nommé | [-] | [+] | |
| Lancement de session console (conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| Vérification SYSTEM | [-] | [+] | |
| Cible | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| x64 uniquement | [+] | [+] | |
| Utilisabilité | Journalisation structurée | [~] | [+] |
| Gestion des erreurs | [~] | [+] | |
| Noms de répertoires aléatoires | [+] | [+] | |
| Nettoyage automatique | [~] | [+] | |
| Logique de nouvelle tentative (NtCreateFile) | [-] | [+] |
| Attribut | Valeur |
|---|---|
| ID CVE | CVE-2026-41091 |
| Score CVSS | 7.8 (Élevé) |
| Vecteur CVSS | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Vecteur d'attaque | Local |
| Privilèges requis | Faibles |
| Interaction utilisateur | Aucune |
| Impact | Exécution de code au niveau SYSTEM |
| CISA KEV | [+] Oui (activement exploitée dans la nature) |
| Correctif disponible | Microsoft Malware Protection Engine 1.1.26040.8 |
| Produit | Versions affectées | Versions corrigées |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |

