
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 cl4ym0re/cve-2023-21768-compiled
Exploit compilé pour CVE-2023-21768, une vulnérabilité d'élévation de privilèges locale sous Windows ciblant le pilote AFD.sys. Testé sur Windows…
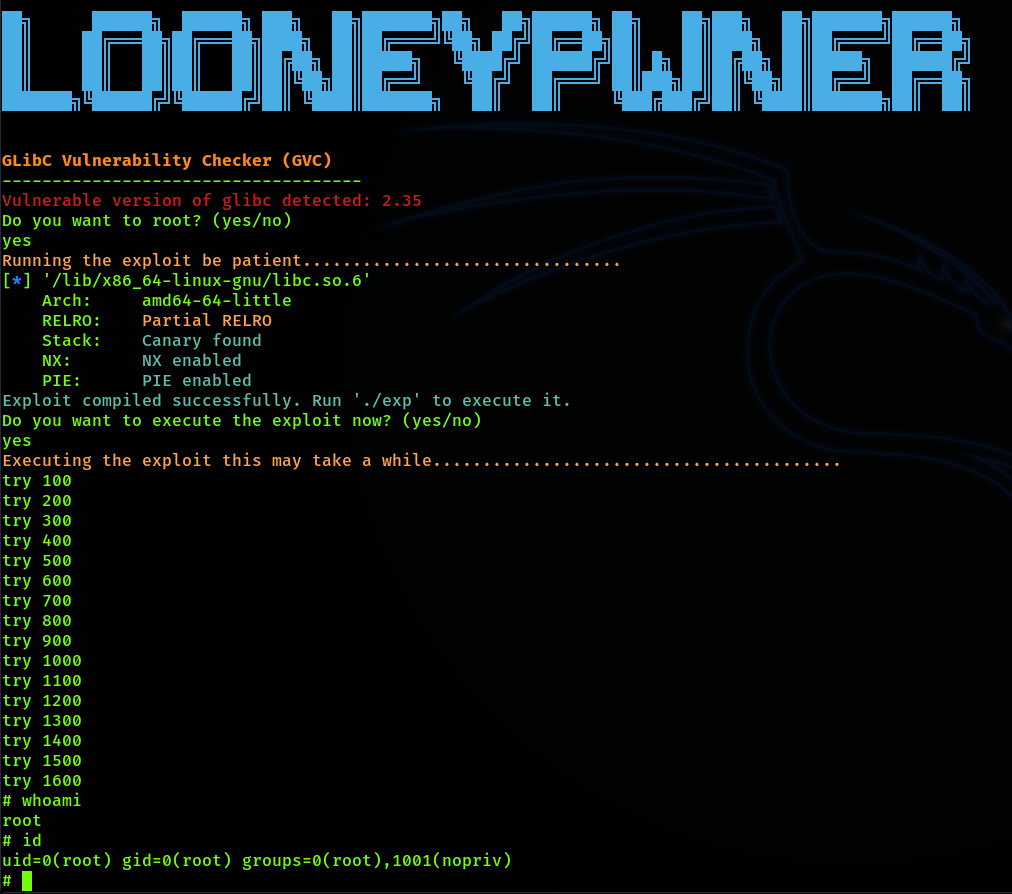 chaudharyarjun/looneypwner
Outil d'exploitation pour CVE-2023-4911, ciblant la vulnérabilité 'Looney Tunables' de glibc dans diverses distributions Linux.
 aiex-3/confluence-hack
Exploit pour CVE-2023-22515 dans Atlassian Confluence qui crée un nouvel utilisateur admin et déploie un plugin shell basé sur le web pour…
 cisc0-gif/kitt
Framework de pentesting basé sur Python
 0xdea/raptor_infiltrate20
#INFILTRATE20 pack de fête de raptor.
 rat5ak/cve-2026-66804-crossdevice-service-eop
CVE-2026-66804 Windows Cross Device caméra virtuelle EoP - Utilisateur standard à SYSTEM
 slaptat/copyfail30
copyFail pour Python antérieur à 3.10, sans os.splice()
 ch3rn0byl/cve-2021-21551
Preuve de concept d'exploit pour CVE-2021-21551 ciblant le pilote dbutil_2_3 de Dell pour exécuter du code sur des systèmes avec HVCI désactivé.
 roddux/germy
GERMY est un n-day du noyau Linux dans la discipline de ligne N_GSM.
 karazajac/dirtyfail
Détecteur + PoC pour les vulnérabilités d'écriture du cache de pages Linux : Copy Fail (CVE-2026-31431) et Dirty Frag (CVE-2026-43284/43500).…
 rhzv0/bat
Plateforme complète de simulation d'adversaire Linux avec furtivité au niveau noyau, balisage C2, escalade de privilèges, collecte d'identifiants,…
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 bluefrostsecurity/cve-2023-2008
Code de preuve de concept pour CVE-2023-2008
 sxlmnwb/cve-2023-0386
Exploitation de vulnérabilités sur Ubuntu 22.04
 zephrfish/copyfail-cve-2026-31431
Exploit LPE du noyau Linux (CVE-2026-31431) utilisant AF_ALG + splice pour écraser le cache de pages des binaires setuid et obtenir les droits root.…
 padovah4ck/cve-2019-0986
Recherche en sécurité
 hd3s5aa/cve-2023-21674
Preuve de concept d'exploit pour CVE-2023-21674, une vulnérabilité Windows ALPC permettant l'évasion du sandbox du navigateur et l'élévation de…
 hoangkien1020/cve-2020-14321
Inscriptions aux cours ont permis une escalade de privilèges du rôle d'enseignant au rôle de gestionnaire vers RCE








