
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit

 tdwyer/cve-2020-8559
Ceci est un exploit PoC pour la vulnérabilité Kubernetes CVE-2020-8559.
 apkc/cve-2024-26229-bof
Implémentations BOF de la CVE-2024-26229 pour Cobalt Strike et BruteRatel
 geekben/towelroot
Recherche sur CVE-2014-3153 et son célèbre exploit towelroot sur x86
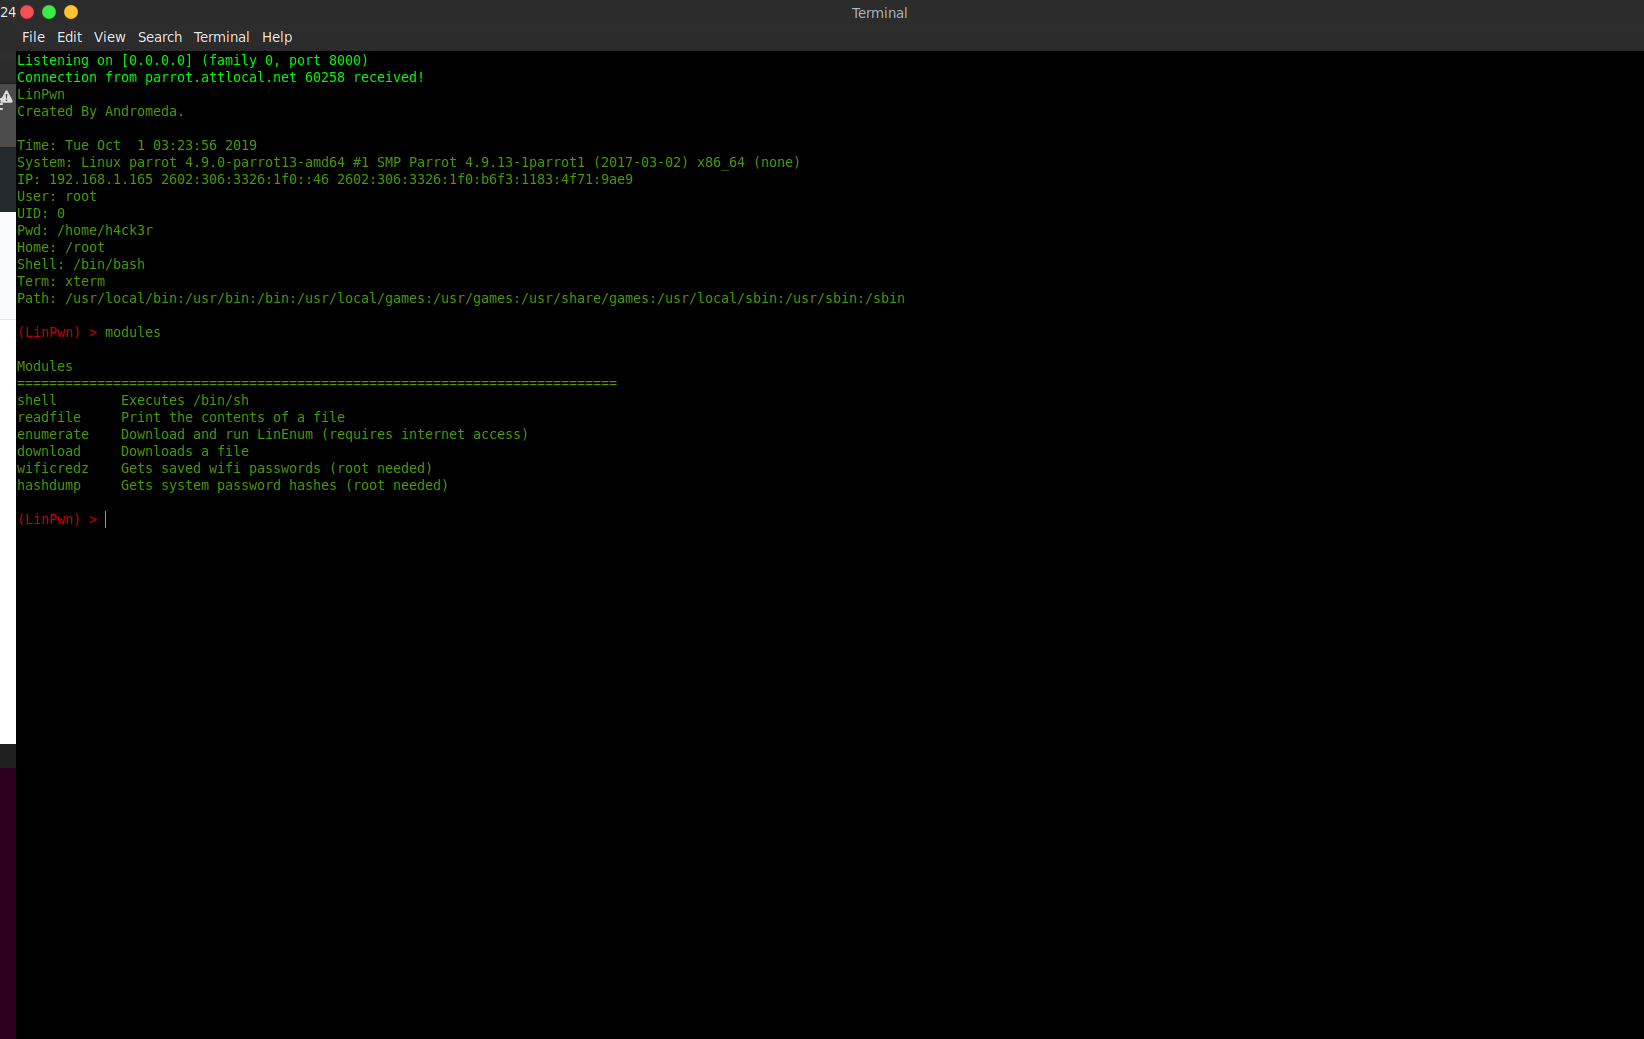 andromeda1957/linpwn
Outil interactif de post-exploitation pour l'escalade de privilèges sous Linux, l'énumération, l'exfiltration de fichiers et la récolte…
 mr-r3b00t/cve-2021-3156
Exploit de preuve de concept pour CVE-2021-3156, un débordement de tas dans sudo qui permet une escalade de privilèges locale vers root.
 synacktiv/windows_kernel_shadow_stack
Preuves de concept démontrant certains aspects de la mitigation shadow stack du noyau Windows.
 kristal-g/cve-2021-40449_poc
Exploit pour CVE-2021-40449
 iss4cf0ng/cve-2026-31431-linux-copy-fail
Exploit d'élévation de privilèges locaux basé sur Rust pour CVE-2026-31431, permettant l'exécution de shellcode personnalisé tel que Meterpreter sur…
 canyie/cve-2024-23700
PoC pour CVE-2024-23700, élévation de privilèges silencieuse sur Android permettant de lire/écrire les contacts, SMS, calendrier, journal d'appels et…
 tr3ee/cve-2021-4204
CVE-2021-4204 : Élévation de privilèges locale eBPF dans le noyau Linux
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 abstractclass/cloudprivs
Déterminer les privilèges à partir d'identifiants cloud via des tests par force brute.
 alexlinov/miniplasma-runner
CVE-2020-17103 adapté pour C2 avec callback SYSTEM split-binary
 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Best CertiGhost AD CS Multi-Exploit Framework | Boîte à outils avancée avec serveurs DC/LDAP non autorisés, abus de certificats,…
 spaceraccoon/cve-2020-10665
POC pour CVE-2020-10665 - Élévation de privilèges locale de Docker Desktop
 silverplate3/my-cves
CVE que j'ai trouvés. Articles techniques, exemples d'exploitation et comptes rendus de sessions de fuzzing.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) PoC UAF dans rtmutex remove_waiter() pour élévation locale de privilèges vers root, adapté aux noyaux Android 4.19 de…








