
 #1
Outils pour obtenir des permissions de niveau supérieur ou un accès non autorisé sur des systèmes compromis.
Recommandé par Kitploit
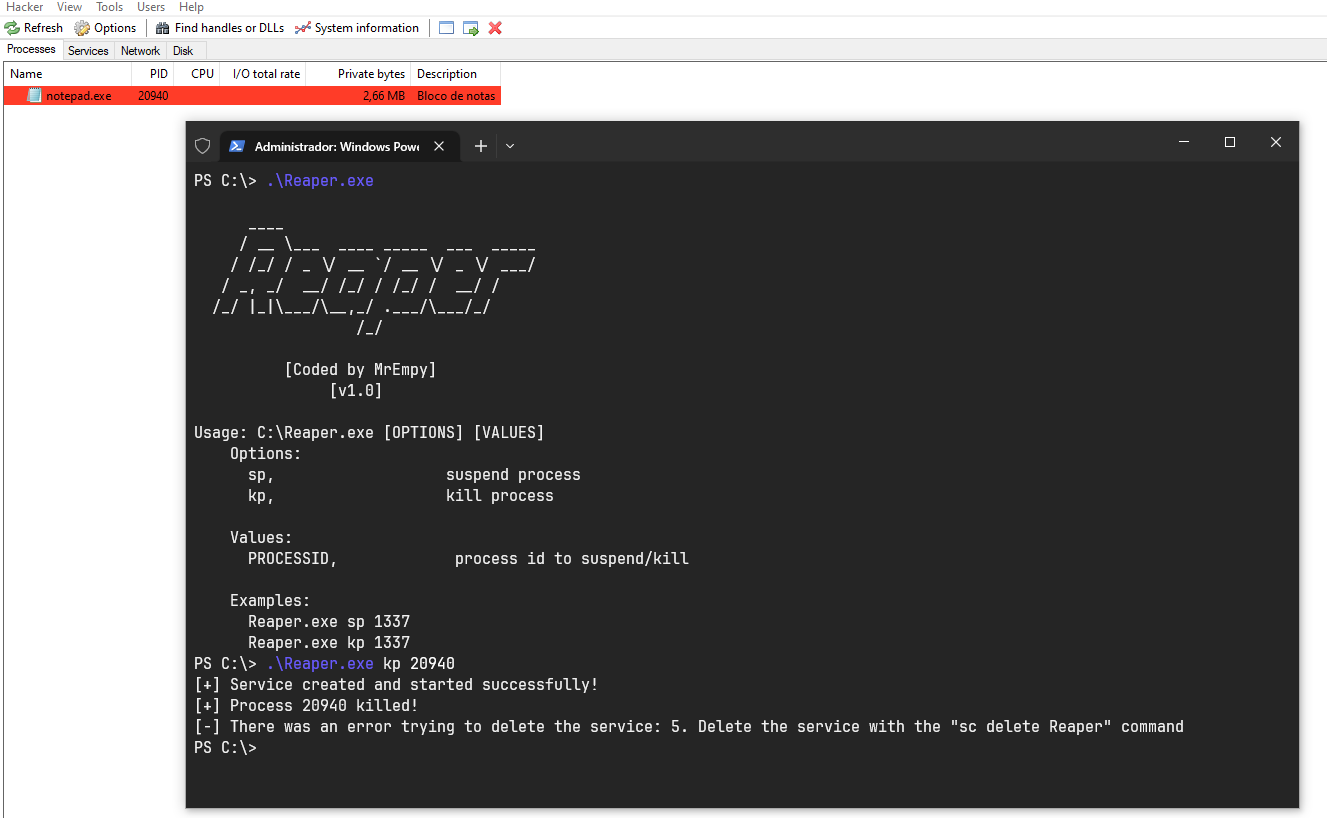
 brosck/reaper
Exploit BYOVD de preuve de concept ciblant le pilote kprocesshacker.sys pour tuer ou suspendre des processus avec des privilèges de niveau noyau sur…
 rwfpl/rewolf-msi-exploit
Exploit d'élévation locale de privilèges MSI NTIOLib/WinIO
 kyxiaxiang/360wfp_exploit
BYOVD : Utiliser le pilote WFP de 360 pour bloquer la connexion réseau EDR/XDR.
 t0thkr1s/gtfobins-cli
Recherchez des binaires Unix qui peuvent être exploités pour contourner les restrictions de sécurité du système.
 mhaskar/fsquirtcplpoc
PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin
 vozec/cve-2026-41651
Exploite une course TOCTOU dans le gestionnaire de transactions de PackageKit pour installer des paquets arbitraires en tant que root, réalisant une…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - PoC d'élévation de privilèges locaux (LPE)
 gdbinit/mach_race
Exploit d'élévation de privilèges locaux pour macOS (CVE-2016-1757) utilisant une condition de course Mach IPC pour contourner les protections SIP et…
 fortalice/modifycerttemplate
Modification de modèle de certificat ADCS et énumération des ACL
 exodusintel/cve-2019-0808
Exploit Win32k par Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
Exploit pour CVE-2026-31431, une vulnérabilité d'écriture dans le cache de pages AEAD AF_ALG du noyau Linux permettant à un utilisateur non…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF qui exploite un contournement de Windows Protected Process Light pour vider les processus protégés, permettant l'accès aux…
 tamirzb/cve-2021-1961
Code d'exploitation pour CVE-2021-1961
 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.
 supersonic/tlpe
CVE-2026-49881, exploitation d'une création de contexte non sécurisée dans le service Telecom d'Android 17 pour exécuter du code arbitraire en tant…
 sec-consult/msiscan
Outil d'analyse pour identifier les problèmes d'élévation de privilèges locaux dans les installateurs MSI vulnérables.
 tyranid/exploitdotnetdcom
Un outil pour exploiter .NET DCOM pour EoP et RCE. Corrigé dans les dernières versions de .NET.
 itaymigdal/lolspoof
Un shell interactif pour usurper certaines lignes de commande de LOLBins.








