
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 safebuffer/pe-linux
Outil d'audit d'escalade de privilèges Linux qui automatise l'énumération du système, les vérifications de vulnérabilités du noyau, la collecte de…
 tyranid/ie11sandboxescapes
Quelques exemples de code source pour les échappements de sandbox IE11 corrigés.
 nopernik/mpdns
Serveur DNS multi-usage
 3lp4tr0n/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 retme7/cve-2014-7911_poc
Exploit local root pour Nexus5 Android 4.4.4 (KTU84P)
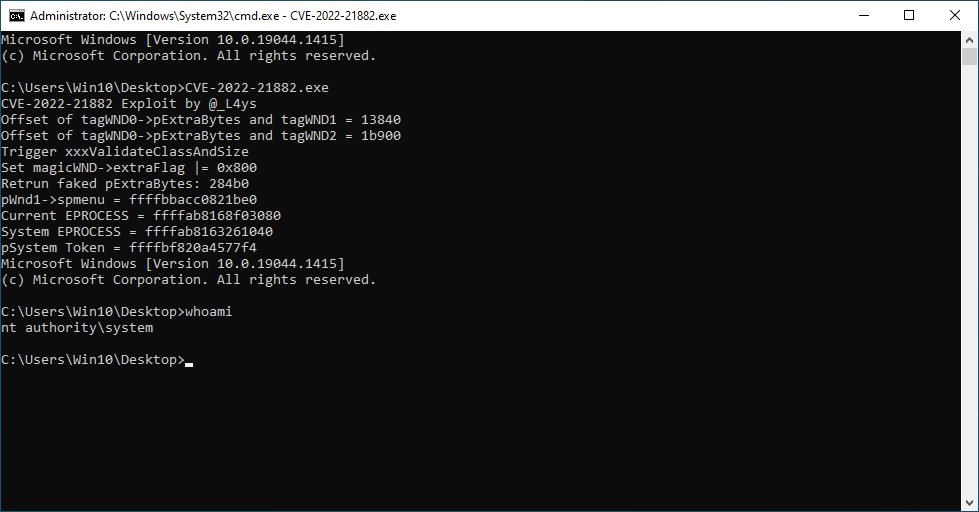 l4ys/cve-2022-21882
Exploit de preuve de concept pour CVE-2022-21882, une vulnérabilité d'élévation de privilèges Win32k ciblant Windows 10 21H2, démontrant une escalade…
 icyguider/moreimpacketexamples
D'autres exemples utilisant la bibliothèque Impacket conçus à des fins d'apprentissage.
 hackerhouse-opensource/offensivelua
Offensive Lua.
 cobbr/elite
Elite est le composant côté client du projet Covenant. Covenant est un framework de commande et de contrôle .NET qui vise à mettre en évidence la…
 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
 h4wkst3r/adokit
Kit d'attaque modulaire exploitant l'API REST d'Azure DevOps pour la reconnaissance, l'élévation de privilèges et la persistance à l'aide de cookies…
 cryst4linqq/turkorat
Grabber totalement indétecté (récupère les portefeuilles, mots de passe, cookies, modifie le client Discord, etc.)
 dirkjanm/askwam
Demander des jetons Entra ID au Web Account Manager (WAM)
 rasta-mouse/ost-c2-spec
Source ouverte C&C Spécification
 kudaes/dumpy
Réutiliser les handles ouverts pour dumper dynamiquement LSASS.
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…








