
 #1
Outils pour maintenir l'accès, explorer et étendre le contrôle au sein des systèmes et réseaux compromis.
Recommandé par Kitploit

 hash3lizer/sillyrat
Un RAT basé sur Python 🐀 (Remote Access Trojan) pour obtenir un reverse shell 🖥️
 nilotpalbiswas/auto-root-exploit
Outil d'exploitation automatique de root
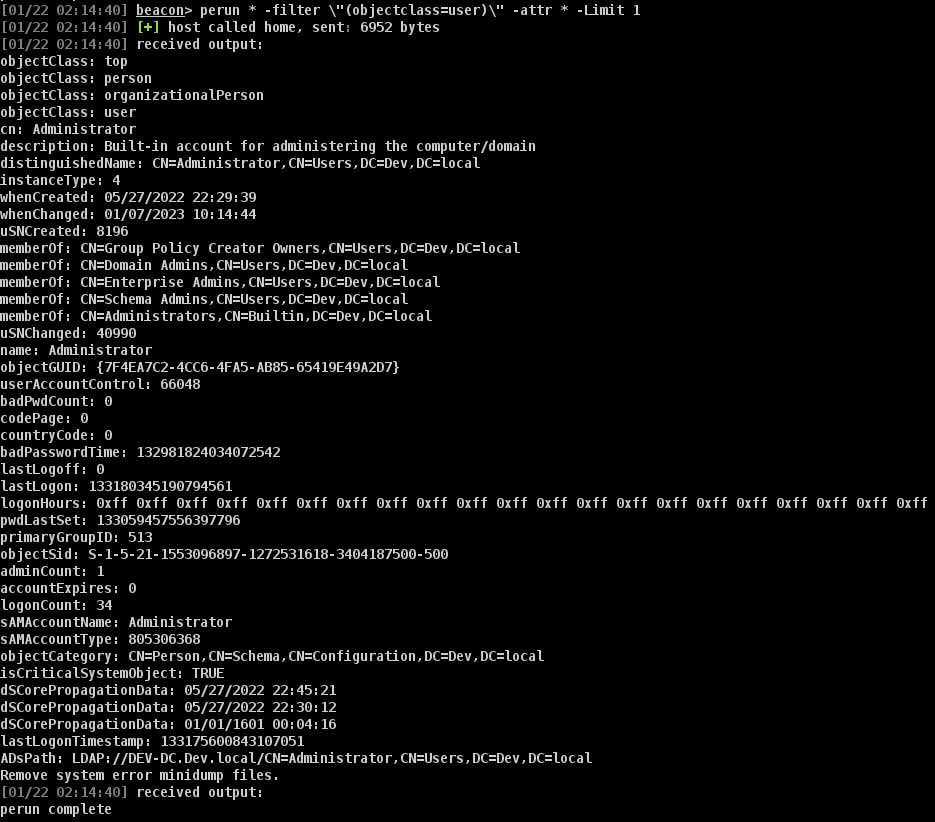 octoberfest7/inline-execute-pe
Exécuter des exécutables Windows non gérés dans les Beacons CobaltStrike
 chudry/xerror
outil de pentesting entièrement automatisé
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
 mgeeky/shellcodefluctuation
Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…
 sensepost/snoopy-ng
Snoopy v2.0 - cadre de suivi terrestre numérique modulaire
 empireproject/empire-gui
Application cliente Empire
 fahrj/reverse-ssh
Serveur ssh statiquement lié avec fonctionnalité de shell inversé pour les CTFs et autres
 dec0ne/hwsyscalls
HWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
 mythicagents/thanatos
Agent C2 Mythic ciblant les hôtes Linux et Windows écrit en Rust
 defaultnamehere/cookie_crimes
Lire les cookies locaux de Chrome sans root ni décryptage
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 bitsadmin/nopowershell
PowerShell reconstruit en C# à des fins de Red Teaming
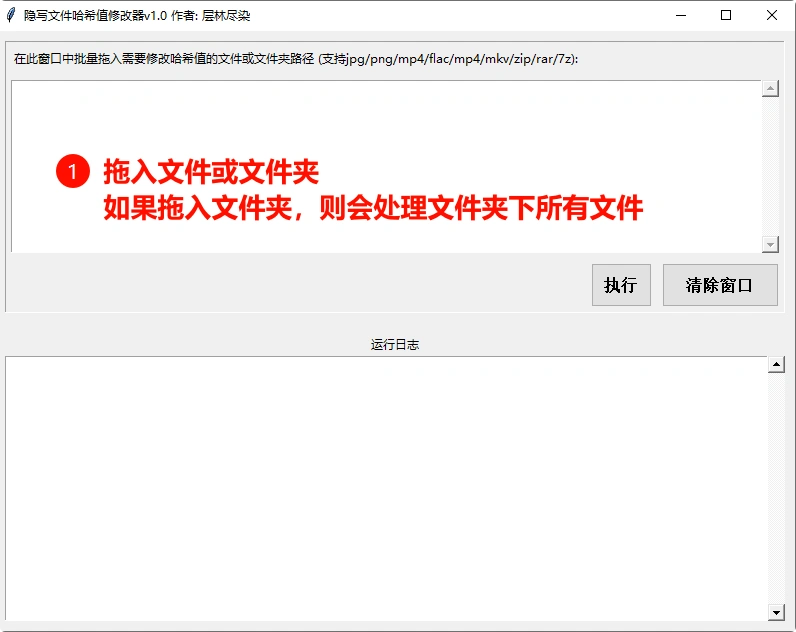 cenglin123/steganographiergui
Cacher des fichiers par stéganographie dans des fichiers MP4/MKV (Intégrer des fichiers dans des fichiers MP4/MKV.)
 not-sekiun/pyiris
PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY et contournement d'AV, AMSI patché
 d4vinci/pyloggy
Un keylogger Python qui fait plus que n'importe quel autre keylogger - Enregistreur de frappes, enregistreur de clics et captures d'écran








