
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 postmodern/ruby-nmap
Une interface Ruby pour nmap, l'outil d'exploration et le scanner de sécurité / de ports. Permet d'automatiser nmap et d'analyser les fichiers XML de…
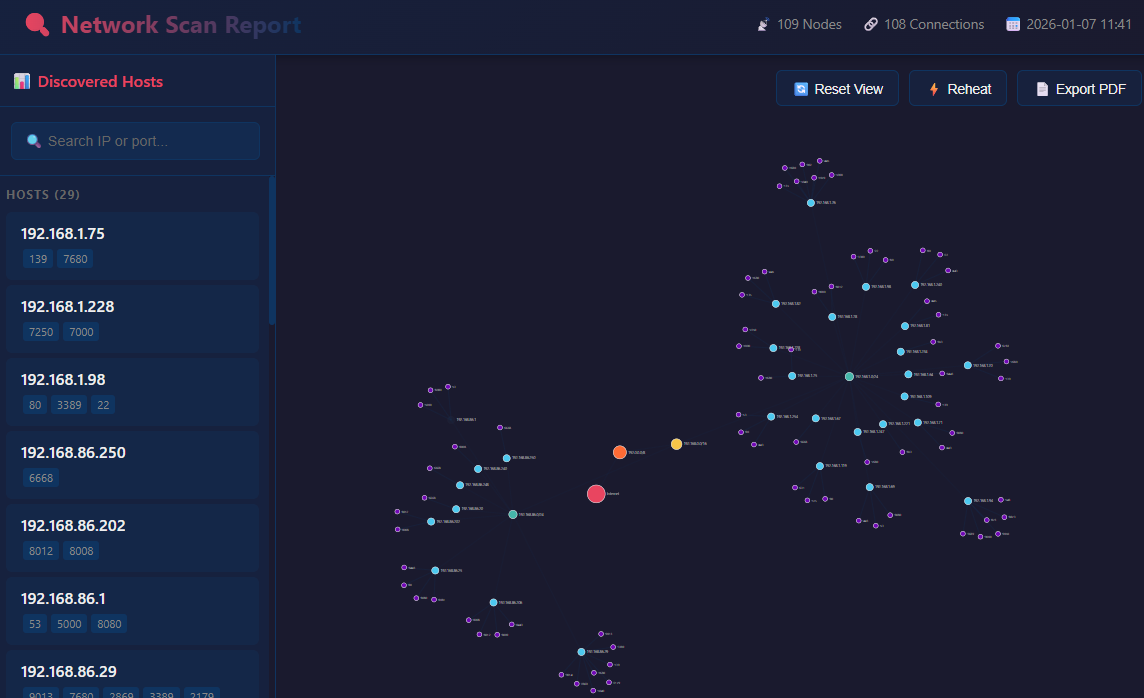 artofscripting/masscan-report
Un outil Python qui génère des visualisations HTML interactives basées sur React à partir de la sortie JSON de masscan, avec un graphe de réseau…

 rxerium/bug-bounty-tools
Un script BASH pour automatiser l'installation des outils de bug bounty les plus populaires
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 alechilczenko/kimi
Outil de découverte de la surface d'attaque construit selon une approche microservices, exploitant le multithreading pour un indexage rapide d'actifs…
 cyberintel-labs/insightsnexus
Application d'investigation par graphe OSINT
 microsoft/ethr
CLI multiplateforme pour les tests de performance réseau sur TCP, UDP, HTTP, HTTPS et ICMP : bande passante, connexions/s, paquets/s, latence, perte,…
 divinelabio/argus
La boîte à outils ultime de collecte d'informations
 bahaabdelwahed/killshot
Un framework de test de pénétration, un outil de collecte d'informations et un scanner de vulnérabilités de sites web
 mafiosohack/offensive-lab-2
Walkthrough de test d'intrusion sur une VM Ubuntu vulnérable. Exploitation du backdoor ProFTPD 1.3.3c (CVE-2010-4221) pour obtenir un accès root et…
 geeknik/scada-scanner
Un scanner SCADA/ICS asynchrone et haute performance
 chvancooten/bugbountyscanner
Un script Bash et une image Docker pour la reconnaissance Bug Bounty. Conçu pour une utilisation headless.
 yogeshojha/rengine
reNgine est un cadre de reconnaissance automatisée pour les applications web, axé sur un processus de reconnaissance rationalisé hautement…
 helich0pper/karkinos
Couteau suisse pour les tests de pénétration et les CTF de hacking avec : Gestion des shells inversés - Encodage/Décodage - Chiffrement/Déchiffrement…
 gmh5225/mcp-god-mode
Avez-vous déjà souhaité qu'il fasse tout ? 148 outils Infosec/Admin PUISSANTS sur un seul serveur MCP.
 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…








