
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 ullaakut/nmap
Bibliothèque Go idiomatique pour invoquer un binaire de scanner réseau, permettant la découverte d'hôtes, le scan de ports, la détection de…
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 scanopy/scanopy
Network diagrams that update themselves
 dozermx/argus
Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…
 azmisyahrul/prismsec
Serveur MCP sécurisé et modulaire encapsulant nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap pour le pentesting propulsé par l'IA

 wattocyber/cantina
Orchestrateur de reconnaissance réseau autorisé pour l'OSCP, pour la découverte de ports, la classification des services et la distribution de…
 c00ln3t/log4shellauditor
Un agent Go autonome et réflexif pour l'audit de sécurité de bout en bout, le contournement de WAF, la vérification LDAP hors bande (OOB),…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — exploitation de CVE-2018-7600 (Drupalgeddon2) pour une RCE, extraction des identifiants de la base de données depuis…
 gmh5225/aisa-scanner
AISA-Scanner est un scanner de vulnérabilités autonome propulsé par l'IA qui associe les CVE aux exploits Metasploit, MITRE, CEH et SANS, fournissant…
 xephora/threat-remediation-scripts
Ce dépôt contient une liste de nouveaux scripts de remédiation.
 nyxrecon/sudo-agent-ctf-
Write-up du CTF Sudo Agent (TryHackMe), avec énumération, exploitation web, stéganographie, SSH et élévation de privilèges via CVE-2019-14287.
 rvrsh3ll/bof_collection
Divers BOFs pour Cobalt Strike
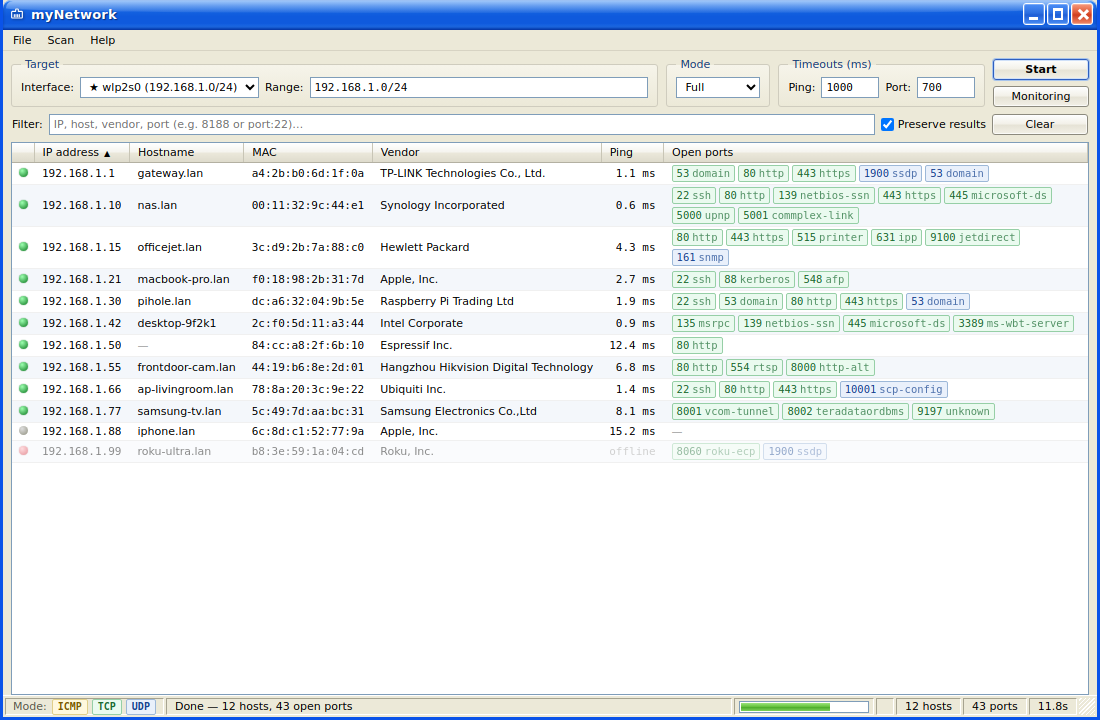 ancaferro/mynetwork
Scanner réseau et de ports multiplateforme avec une interface graphique de bureau.
 an00brektn/gopher47
Un Gopher Assassin tiers pour le framework Havoc.
 tomnomnom/httprobe
Prenez une liste de domaines et sondez les serveurs HTTP et HTTPS fonctionnels.
 0xor0ne/qscan
Bibliothèque rapide de scan réseau. https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap est un scanner de protocole QUIC simple mais quic (!)
 b3rito/peeko
peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.






