
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 x1mdev/reconpi
ReconPi - Un outil de reconnaissance léger qui effectue des scans approfondis avec les outils les plus récents.
 cloudflare/flan
Un scanner de vulnérabilités plutôt sympa
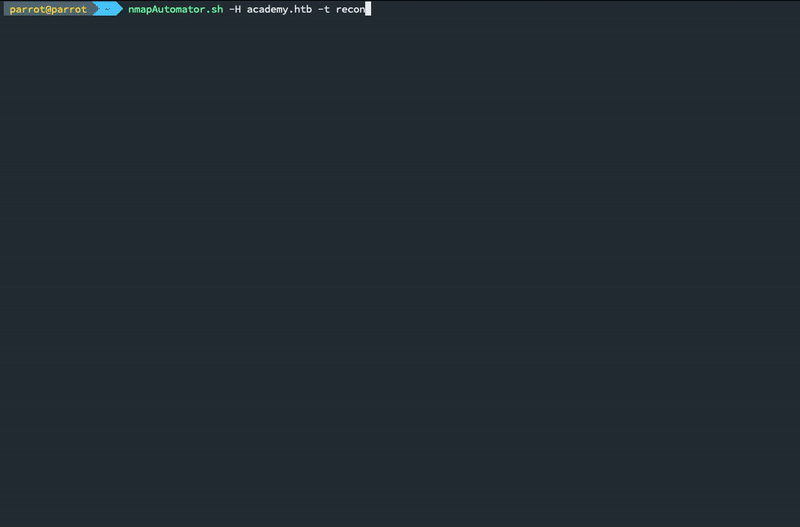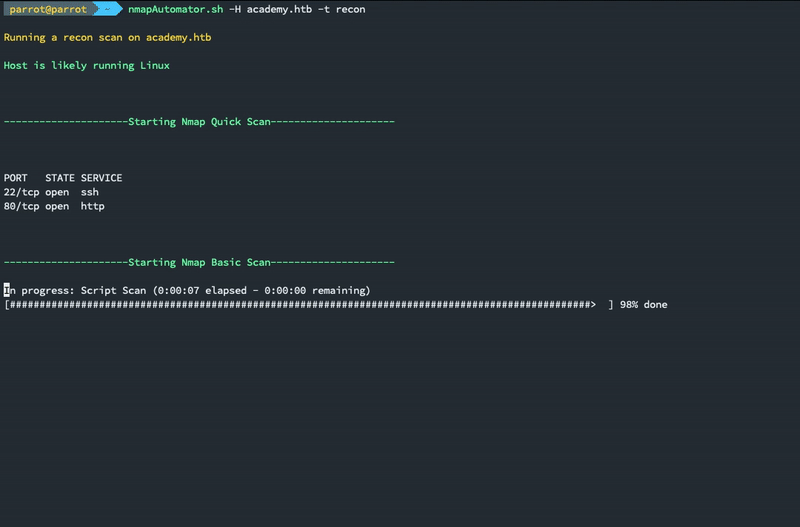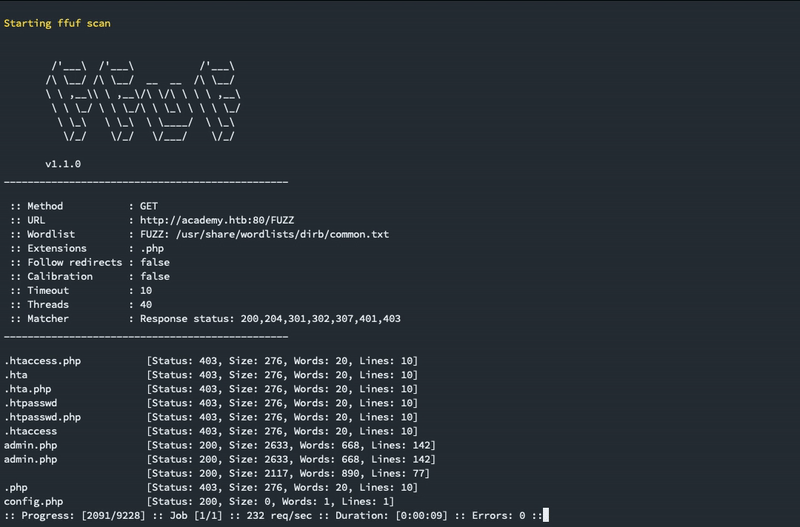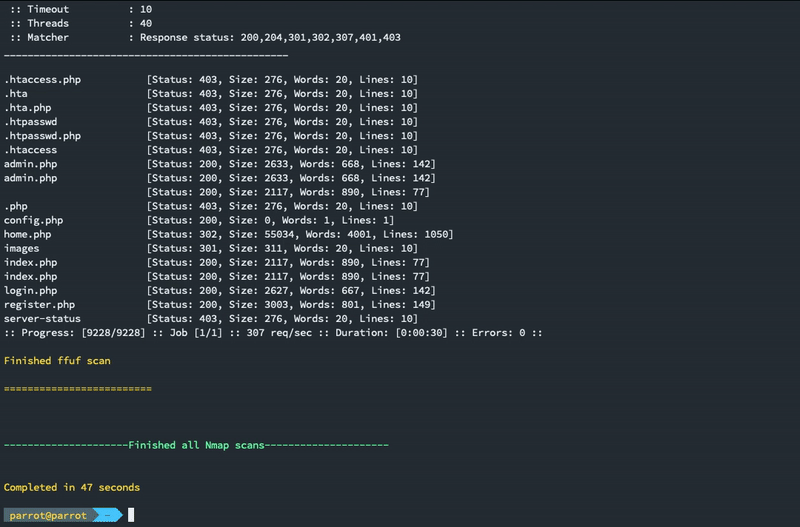 21y4d/nmapautomator
Un script que vous pouvez exécuter en arrière-plan !
 whitelisthackers/wosind
Un outil OSINT pour collecter des informations publiques.
 hackersonlineclub/hocig1_2
HOCig- Outil automatique de collecte d'informations HOC V 1.2
 elevenpaths/siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…

 noptrix/nullscan
Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.
 ritvikb99/dark-fantasy-hack-tool
Outil DDoS : Pour faire tomber de petits sites web avec une inondation HTTP. Scanner de ports : Pour connaître les ports ouverts d’un site.…
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 jsmit260/reachability
Les plages cibles sont-elles atteignables ?
 infosecmatter/minimalistic-offensive-security-tools
Un dépôt d'outils pour le pentesting d'environnements restreints et isolés.
 leobeosab/sharingan
Outil de reconnaissance offensive
 mindedsecurity/behave
Behave ! Une extension de navigateur de surveillance pour les pages se comportant comme des "bad boi"
 maldevel/intelspy
Effectuer des scans automatisés de reconnaissance réseau
 gr1mmie/autoenum
Script d'énumération automatique de services
 reddyyz/astsu
Un outil de scan réseau, développé en Python 3 utilisant scapy.
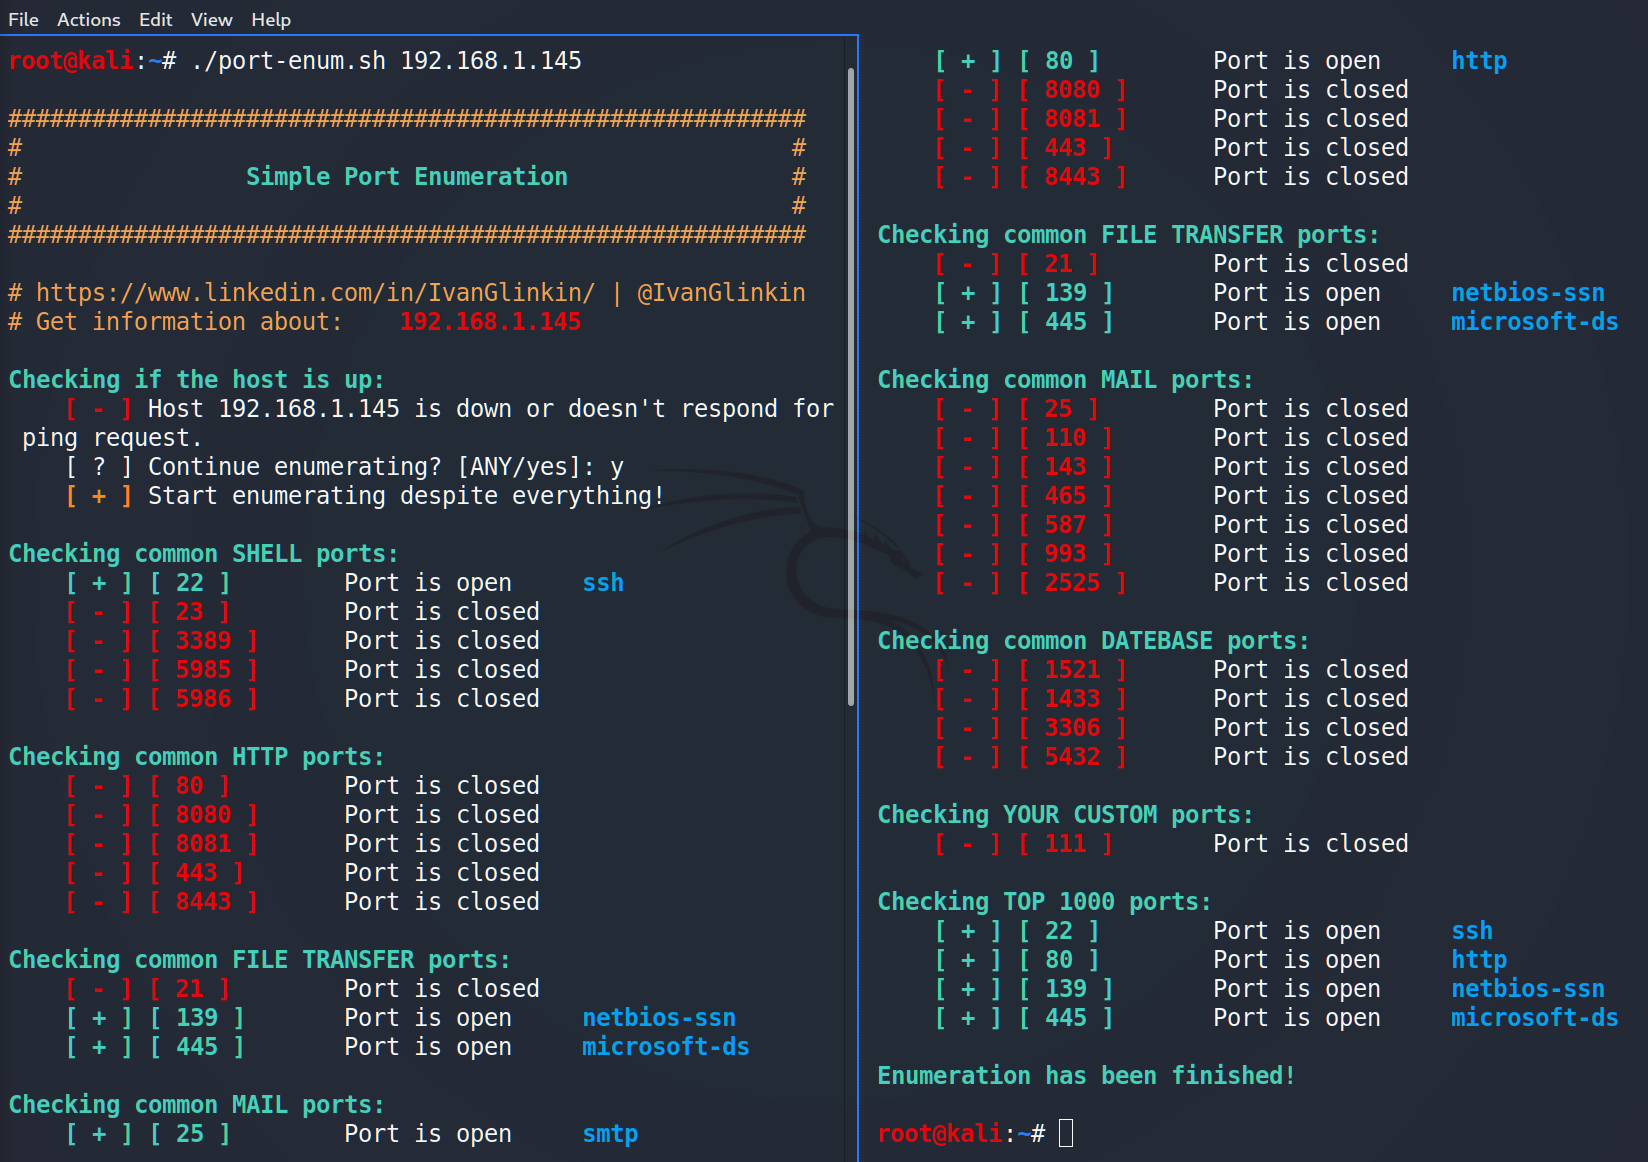 ivanglinkin/port-enumeration
Avez-vous déjà été confronté à l'impossibilité d'utiliser NMap ? Par exemple si vous avez un reverse shell en tant qu'utilisateur non privilégié et…








