
 #1
Outils pour découvrir les ports ouverts, les services et les points d'entrée potentiels sur les périphériques réseau.
Recommandé par Kitploit

 eldraco/domain_analyzer
Analysez la sécurité de n'importe quel domaine en trouvant toutes les informations possibles. Réalisé en python.
 chvancooten/bugbountyscanner
Un script Bash et une image Docker pour la reconnaissance Bug Bounty. Conçu pour une utilisation headless.
 nullt3r/jfscan
JF⚡can - Scan de ports ultra rapide et découverte de services en utilisant Masscan et Nmap. Scannez de grands réseaux avec Masscan et utilisez les…
 ginjachris/pentmenu
Un script bash pour la reconnaissance et les attaques DOS
 reddyyz/astsu
Un outil de scan réseau, développé en Python 3 utilisant scapy.
 enenumxela/ps.sh
Un script bash qui automatise le scan de ports sur un ou plusieurs hôtes cibles spécifiés. L'objectif du script est de réduire le temps de scan,…
 j0ey17/exploit_cve-2023-27163
Preuve de concept d'exploitation pour la vulnérabilité Server Side Request Forgery dans Requests Basket v1.2.1 et versions antérieures.
 nonosticisiguzo-command/nmap-scan-results
Trouvé plus de 200 vulnérabilités sur scanme.nmap.org, dont CVE-2023-38408 (9.8 critique)
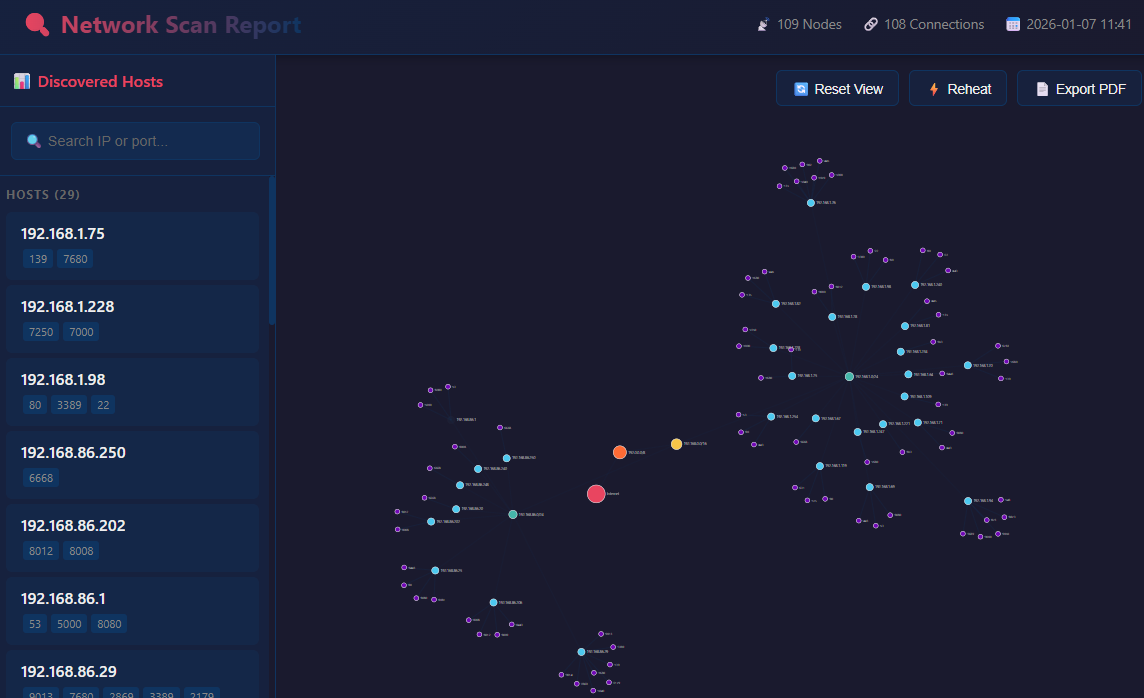 artofscripting/masscan-report
Un outil Python qui génère des visualisations HTML interactives basées sur React à partir de la sortie JSON de masscan, avec un graphe de réseau…
 besimorhino/powercat
netshell inclut toutes les fonctionnalités de PowerShell version 2
 ekultek/zeus-scanner
Utilitaire avancé de reconnaissance
 infosecmatter/minimalistic-offensive-security-tools
Un dépôt d'outils pour le pentesting d'environnements restreints et isolés.
 zyylhn/zscan
Zscan un ensemble d'outils de scan agressif
 milesrichardson/docker-onion-nmap
Scannez les services cachés .onion avec nmap en utilisant Tor, proxychains et dnsmasq dans un conteneur Docker alpine minimal.
 r3vn/badkarma
boîte à outils de reconnaissance réseau
 flipkart-incubator/rta
Red team Arsenal - Un scanner intelligent pour détecter les vulnérabilités de sécurité dans les actifs de la couche 7 de l'entreprise.
 spyboy-productions/omnisci3nt
Omnisci3nt est un outil open-source de reconnaissance et de renseignement web pour extraire des informations techniques approfondies à partir de…
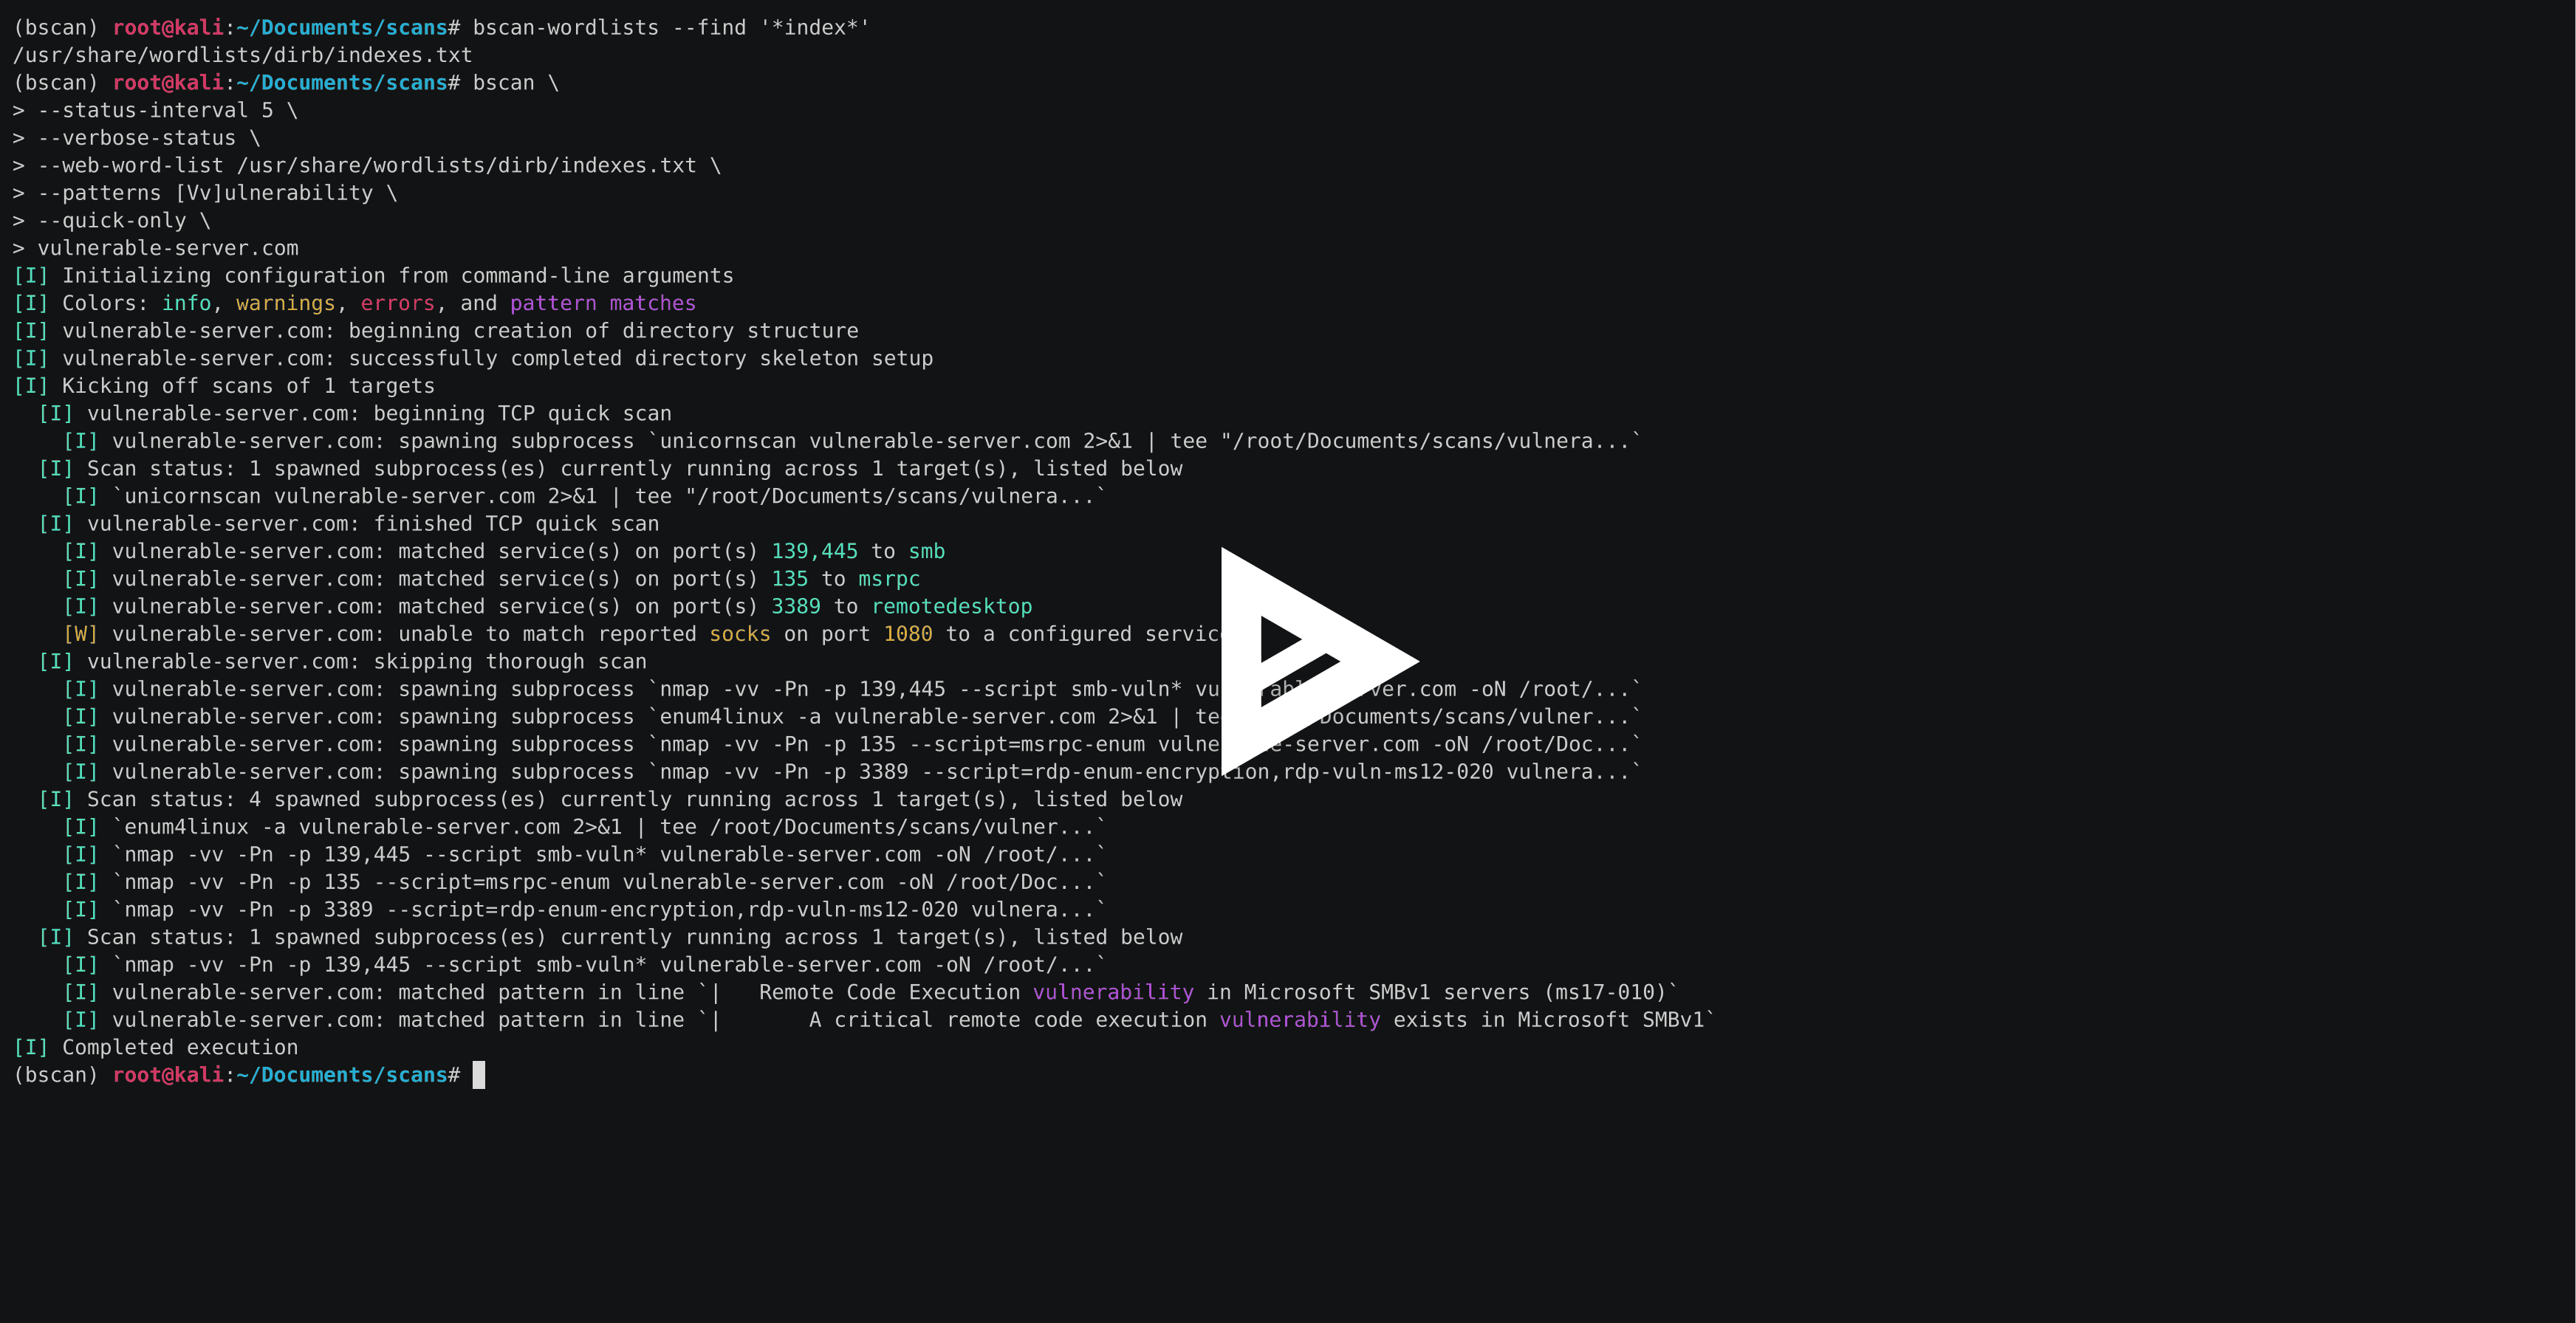 welchbj/bscan
un outil asynchrone d'énumération de cibles








