
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit

 abraxas/veneficus
Implant 0day de bout en bout super élitiste. Kill-chain complète. Exploiter, élever les privilèges, pivoter, empoisonner, persister.
 g0d150ne/xss2shell
Exploite une XSS pré-authentification de WordPress (CVE-2026-64638) pour parvenir à une exécution de code à distance, en installant une webshell…
 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842, Création d'une backdoor persistante sur le système d'infodivertissement Oncord+ pour Android/iOS à l'aide d'un script malveillant !
 asekon/rootkit
Un rootkit pour ubuntu-16.04.6 (Linux 4.4). Peut masquer un processus, donner un accès root et se masquer lui-même
 olezhaku/react2shell-toolkit
Boîte à outils pour CVE-2025-55182, également connu sous le nom de React2Shell.
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM for the Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 tc4dy/cve-2026-64638-poc-exploit
🛡️ CVE-2026-64638 - Suite d'évaluation de sécurité WordPress (CVSS 8.9) | Boîte à outils de pentest WordPress 4.7.0-7.0.2. Comprend des modules…
 cerberusmrxi/langflow-cve-2026-33017-exploit
Outil d'exploitation pour CVE-2026-33017 ciblant Langflow <1.9.0. Propose des reverse shells, l'exécution de commandes, des opérations sur fichiers,…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & DirtyCOW automatisation d'exploit + débloat post-root + modules Magisk pour Sony BRAVIA KDL-43W800C
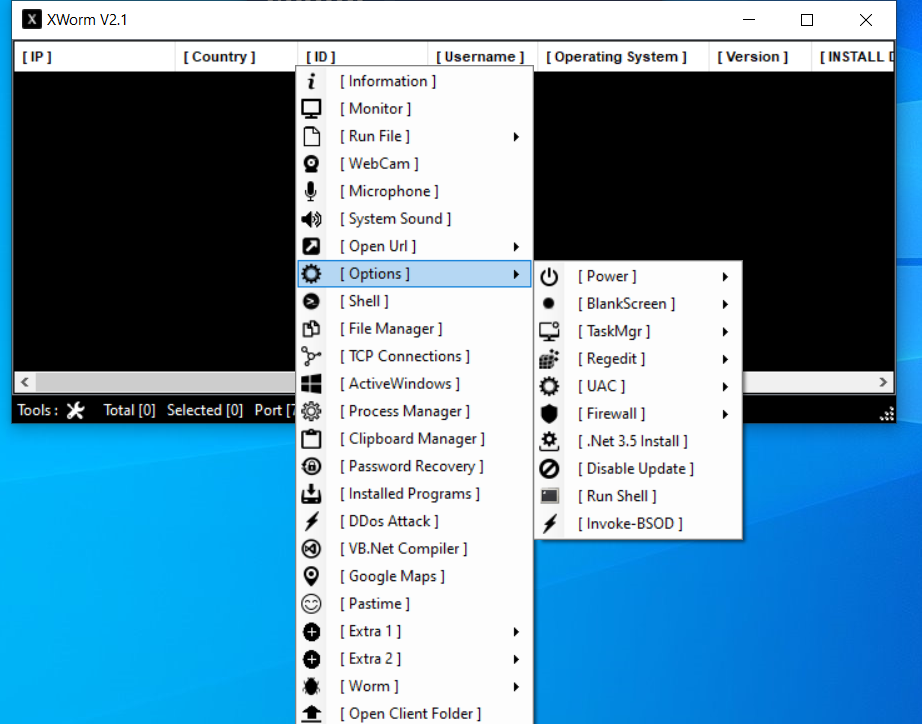
 manturever/xworm-rat
⭐️Le célèbre XWorm RAT, version 2.1. À des fins éducatives uniquement
 abraxas/veneficus-implant-public
Malware 0day épicé. Chaîne d'attaque complète : exploitation, pivot, c2, persistance. Rust converti en pseudo-code - si vous êtes malin, vous pouvez…
 kaandemir993/vidar-stealer-reverse-engineering
Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…
 synacktiv/sccm_sql_backdoor
Exploiter CVE-2024-43468 et CVE-2025-59213 pour implanter une porte dérobée contrôlée dans la procédure stockée SQL du point de gestion SCCM,…
 themalwareguardian/cve-2025-4275
Analyse et exploitation de CVE-2025-4275 (Hydr0ph0bia), une faiblesse de la chaîne de confiance Secure Boot où des variables de firmware sont…
 themalwareguardian/cve-2022-34303
Démontre le contournement de Secure Boot CVE-2022-34303 via un UEFI Shell signé par CryptoPro, en utilisant la commande mm pour annuler gSecurity2 et…
 themalwareguardian/cve-2022-34302
Démontre CVE-2022-34302, un contournement de Secure Boot via le bootloader signé New Horizon Datasys dont le chargeur PE/COFF personnalisé intégré…
 jasonbernier/cve-2025-5781
Exploit de preuve de concept pour CVE-2025-57819 dans FreePBX : injection SQL dans l'API AJAX pour exécuter du PHP arbitraire, créer un webshell…
 0xdak/cve-2026-52680_exploit
Exploit pour la traversée de chemin d'Apache Kyuubi (CVE-2026-52680) permettant l'écriture arbitraire de fichiers sans authentification et…








