
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit

 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 adaptix-framework/adaptixc2
AdaptixC2 est une boîte à outils redteam avancée hautement modulaire
 rapid7/metasploit-payloads
Dépôt unifié pour différentes charges utiles du Metasploit Framework
 hfiref0x/kdu
Utilitaire de pilote du noyau Windows qui exploite des pilotes signés vulnérables (BYOVD) pour contourner DSE, charger des pilotes non signés,…
 m0nad/diamorphine
Rootkit LKM pour les noyaux Linux 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 et ARM64)
 ghostpack/rubeus
Essayer d'apprivoiser le chien à trois têtes.
 cdk-team/cdk
📦 Facilitez les tests de sécurité de K8s, Docker et Containerd.
 netspi/powerupsql
PowerUpSQL: Une boîte à outils PowerShell pour attaquer SQL Server
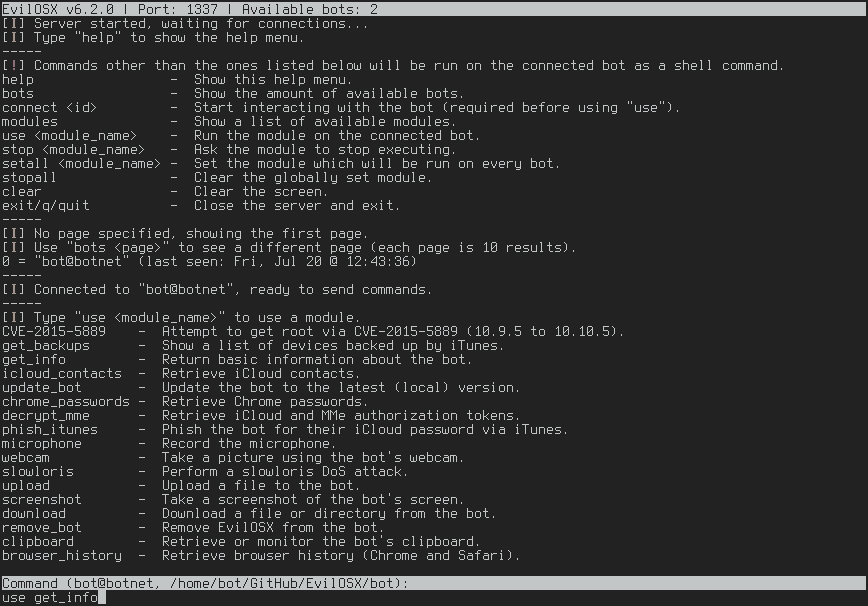 marten4n6/evilosx
Un RAT malveillant (outil d'administration à distance) pour macOS / OS X.
 mrexodia/titanhide
Pilote de noyau Windows qui hooke les fonctions Nt* de la SSDT pour dissimuler les débogueurs et les processus aux vérifications anti-débogage, avec…
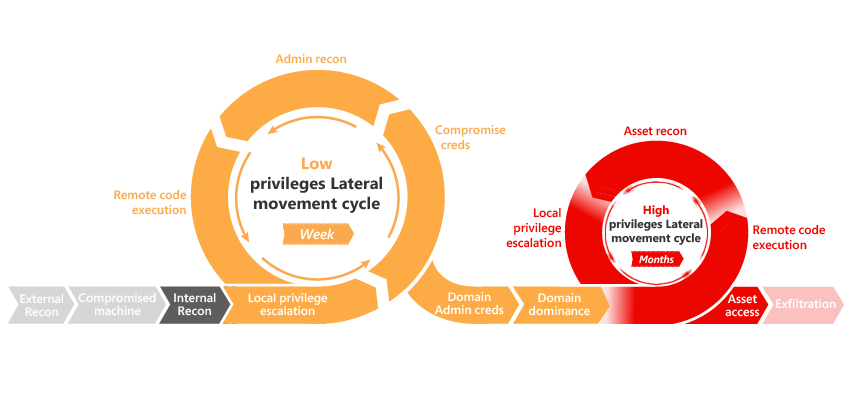 integration-it/active-directory-exploitation-cheat-sheet
Un aide-mémoire qui contient les méthodes courantes d'énumération et d'attaque pour Windows Active Directory.
 netbiosx/checklists
Red Teaming & Pentesting : listes de contrôle pour divers engagements
 s3n4t0r-0x0/apts-adversary-simulation
Ce dépôt contient des campagnes détaillées de simulation d'adversaire de type APT ciblant divers secteurs critiques. Chaque simulation inclut des…
 nyan-x-cat/asyncrat-c-sharp
Outil d'administration à distance open source pour Windows C# (RAT)
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…







