
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit

 phra/pezor
Emballer du shellcode et des exécutables PE dans des payloads évasives avec des techniques anti-débogage, de désaccrochage, d'appel système et de…
 bugbasesecurity/pentest-copilot
Agent de test d'intrusion piloté par IA qui se connecte à une machine Kali, exécute automatiquement des outils de sécurité, analyse les résultats et…
 s3cur3th1ssh1t/winpwn
Automatisation pour les tests de pénétration Windows internes / Sécurité AD
 pandasec888/taowu-cobalt_strike
Cadre d'automatisation d'équipe rouge construit sur Cobalt Strike, intégrant des modules d'exploitation, des outils de post-exploitation et des…
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 klezvirus/inceptor
Framework d'évasion AV/EDR piloté par modèles
 mrwadams/stride-gpt
Un outil de modélisation des menaces alimenté par l'IA qui utilise les modèles GPT d'OpenAI pour générer des modèles de menaces pour une application…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M
 ipa-lab/hackingbuddygpt
Aider les hackers éthiques à utiliser les LLM en 50 lignes de code ou moins..
 freelabz/secator
secator - le couteau suisse du pentester
 nil0x42/phpsploit
Framework C2 complet qui persiste silencieusement sur le serveur web avec une backdoor PHP en une seule ligne
 0xsteph/pentest-ai-agents
Transformez Claude Code en votre assistant de recherche en sécurité offensive. Des sous-agents IA spécialisés pour planifier des engagements de test…
 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
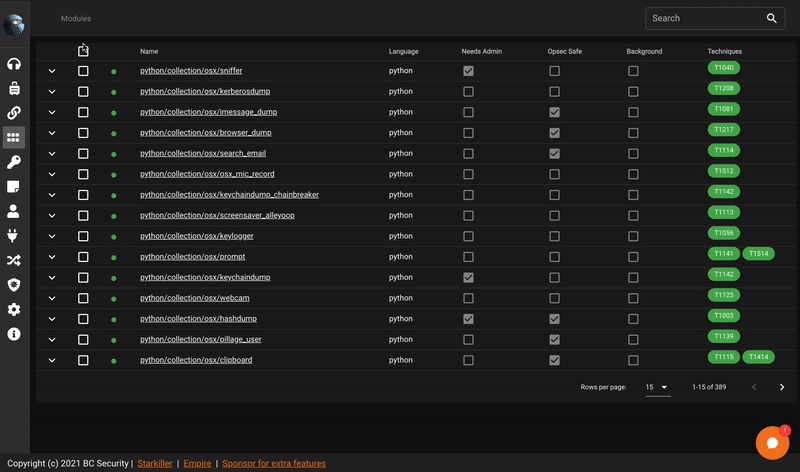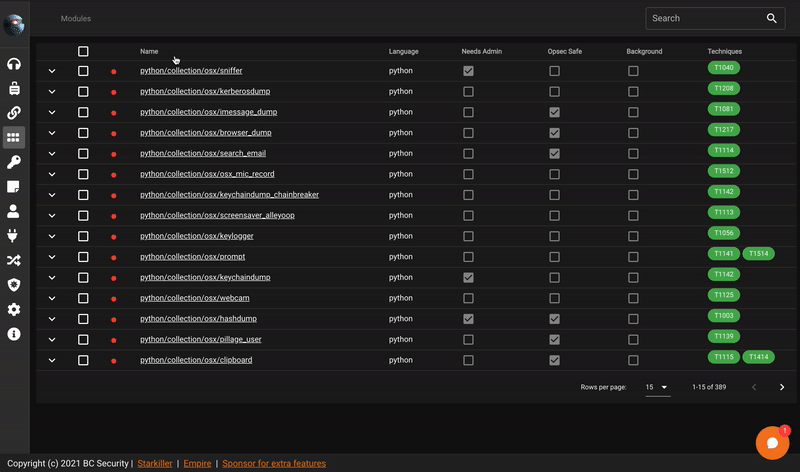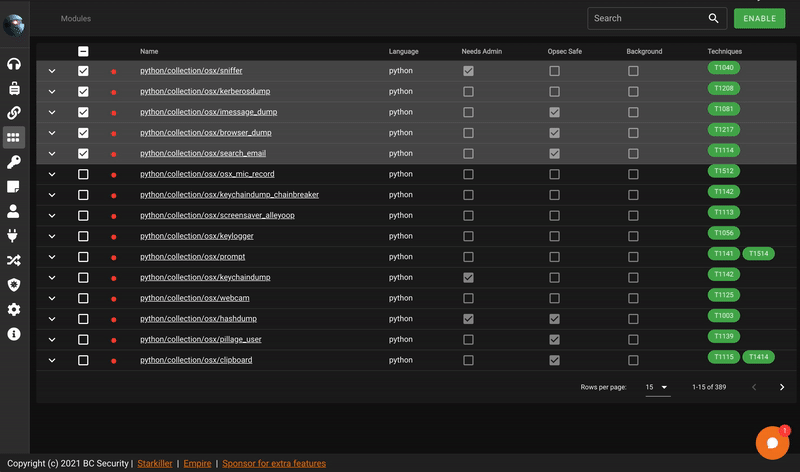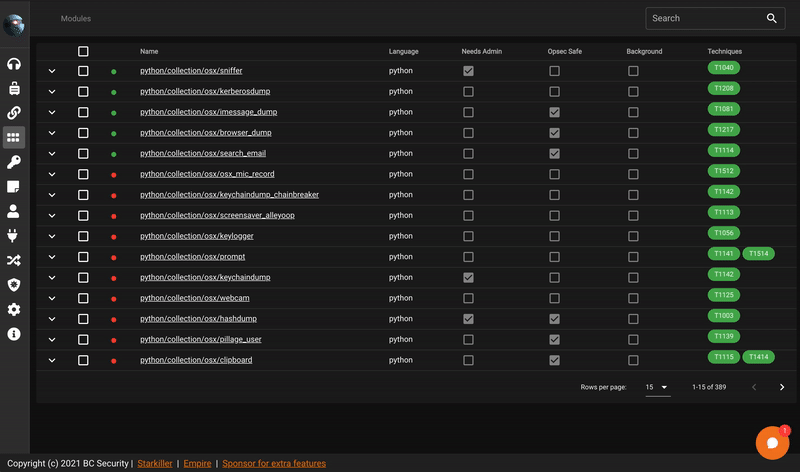 bc-security/starkiller
Starkiller est une interface frontale pour PowerShell Empire.
 ascit31/dark-moon
Moteur de pentest IA autonome, sécurité offensive continue sur le web, le cloud, l'AD et Kubernetes. Raisonnement agentique + exécution réelle…
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 berylliumsec/nebula
Assistant de tests d'intrusion alimenté par l'IA qui automatise la reconnaissance, l'analyse des vulnérabilités et la prise de notes via des LLM…
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2








