
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit
 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 crond-jaist/autopentest-drl
AutoPentest-DRL : Test de pénétration automatisé utilisant l'apprentissage par renforcement profond
 salesforce/vulnreport
Plateforme open-source de gestion et d'automatisation de pentesting par Salesforce Product Security
 qsecure-labs/overlord
Interface en ligne de commande basée sur Python pour le déploiement automatisé d'infrastructures red team sur AWS et Digital Ocean, avec prise en…
 chopicalqui/kaliintelligencesuite
Cadre automatisé de collecte de renseignements qui orchestre les outils Kali Linux et les API publiques pour collecter, stocker et analyser les…
 lintstar/lstar
LSTAR - Plugin de post-exploitation complet CobaltStrike
 zerodaylab/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 01rabbit/pakuri
Framework de tests d'intrusion semi-automatisé doté d'une interface TUI, intégrant Nmap, OpenVAS, Metasploit et Faraday pour rationaliser la collecte…
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### Ce module requiert Metasploit : https://metasploit.com/download# Source actuelle : https://github.com/rapid7/metasploit-framework##class…
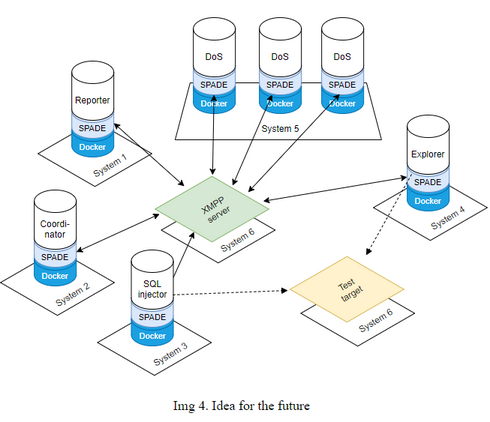 marzekan/masapt
Système multi-agent pour les tests de pénétration automatisés (MASAPT)
 cube0x0/sharpmapexec
Couteau suisse de tests d'intrusion natif Windows pour le mouvement latéral, l'accès aux identifiants, l'exfiltration de données et le scan de…
 gen0cide/laforge
Gestion d'infrastructure de compétition
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
Ce module Metasploit exploite une vulnérabilité d'exécution de code à distance non authentifiée qui existe dans Apache version 2.4.49…
 r3curs1v3-pr0xy/vajra
Vajra est un framework de piratage Web automatisé hautement personnalisable basé sur des cibles et des périmètres pour automatiser les tâches de…
 cobalt-strike/beacon_health_check
Ce script Aggressor utilise le champ note d'un beacon pour indiquer l'état de santé d'un beacon.
 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
 outflanknl/external_c2
POC pour Cobalt Strike external C2
 jas502n/cs_sleepmask
CS_SleepMask








