#1

 flags-alt/abyss-c2
Framework C2 complet pour l'exploitation IoT (CVE-2020-25078) avec panneau web en temps réel, acquisition de cibles multi-sources, scan de…
 andromeda1957/netpwn
Outil conçu pour automatiser les tâches de pentesting.
 adityasingh108/cve-2026-31431-metasploit-exploit
Module de post-exploitation automatisé pour Metasploit pour CVE-2026-31431 (« Copy Fail »). Exploite un défaut logique déterministe dans le…
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !
 crussella0129/tricorne
un remix Fedora axé sur le pentesting et l'outillage purple hat
 threat9/routersploit
Framework d'exploitation pour appareils embarqués
 blacksnufkin/cheshire
Plugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.
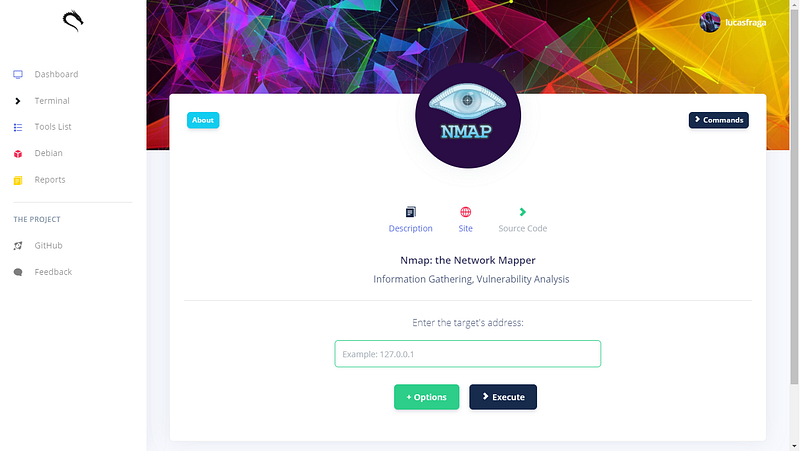 lucasfrag/kali-linux-tools-interface
Interface Web graphique développée pour faciliter l'utilisation des outils d'information de sécurité.
 kuwaitist/astral_projection
UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
 redsiege/c2concealer
Génère des profils malléables C2 randomisés et validés par lint pour Cobalt Strike, automatisant la configuration des beacons HTTP/S, DNS, SMB et SSH…
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
 entysec/hatsploit
Plateforme modulaire de tests d'intrusion qui vous permet d'écrire, tester et exécuter du code d'exploitation.
 canuk40/xpfarm
Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…