
 #1
Plateformes intégrées pour le développement, l'exécution et la gestion des tests d'intrusion.
Recommandé par Kitploit

 blacksnufkin/cheshire
Plugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.
 infobyte/faraday_templates
Dépôt de modèles pour la plateforme de sécurité Faraday, fournissant des modèles réutilisables de scan de vulnérabilités et d'exploitation pour des…
 b0fh/cve-2018-4878
Metasploit module pour CVE-2018-4878
 arno0x/dbc2
DBC2 (DropboxC2) est un outil modulaire de post-exploitation, composé d'un agent s'exécutant sur la machine de la victime, d'un contrôleur…
 rasta-mouse/crystal-loaders
Une petite collection de chargeurs PIC Crystal Palace conçus pour être utilisés avec Cobalt Strike
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 project-prismatica/prismatica
Système de commandement et de contrôle réactif
 mekhalleh/exchange_proxylogon
Pack de modules pour #ProxyLogon (partie de ma contribution à Metasploit-Framework) [CVE-2021-26855 && CVE-2021-27065]
 ntdelta/chakra-exploit-framework
Framework d'exploitation de navigateur pour Chakra (Edge). Écrit dans le cadre de la préparation à l'OSEE. Bogue de démonstration : CVE-2019-0567
 gl4ssesbo1/nebula
Nebula est un framework C2 cloud, qui offre actuellement des fonctionnalités de reconnaissance, d'énumération, d'exploitation et de post-exploitation…
 hahwul/mad-metasploit
Modules personnalisés Metasploit, plugins, scripts de ressources et.. collection géniale de Metasploit
 shipsecai/studio
Automatisation des workflows pour les équipes de sécurité
 trustedsec/specula
Framework modulaire de commande et de contrôle abusant de la fonctionnalité Page d'accueil de Microsoft Outlook pour une persistance furtive, un…
 pucarasec/zuthaka
Framework d'intégration C2 open-source offrant une interface web unifiée pour gérer plusieurs instances de commande et contrôle, écouteurs, agents et…
 sanix-darker/lazymux
Lazymux est une énorme liste de nombreux outils de hacking et d'outils de PEN-TESTING ! NOTE : Je ne suis pas responsable d'une mauvaise utilisation…
 cobbr/c2bridge
C2Bridges permettent aux développeurs de créer de nouveaux protocoles de communication personnalisés et de les utiliser rapidement au sein de…
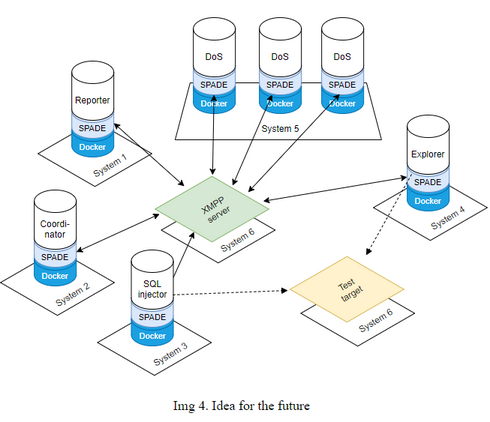 marzekan/masapt
Système multi-agent pour les tests de pénétration automatisés (MASAPT)
 abdurahmon3236/cve-2024-38472
# Module Metasploit exploitant le SSRF du serveur Apache HTTP (CVE-2024-38472) sous Windows pour atteindre des services internes et exécuter du code…








