
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 slaptat/copyfail30
copyFail pour Python antérieur à 3.10, sans os.splice()
 abraxas/veneficus
Implant 0day de bout en bout super élitiste. Kill-chain complète. Exploiter, élever les privilèges, pivoter, empoisonner, persister.
 fulxey/cve-2022-0543
Vulnérabilité RCE Redis via l'évasion du bac à sable Lua
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 adityatelange/evil-winrm-py
Exécuter des commandes de manière interactive sur des machines Windows distantes à l'aide du protocole WinRM (juste plus rapide)
 shadowforge-cyber/cve-2026-104286-poc
Exploit de traversée de chemin non authentifié pour CVE-2026-104286 dans FortiMail, permettant l'écriture de fichiers arbitraires via des requêtes…
 bombobombone/cve-2026-103441
Preuve de concept locale et rapport assaini pour CVE-2026-103441, une faille d'injection d'objet PHP dans l'API action=parse de MediaWiki pouvant…
 murrez/cve-2026-102427
PoC Python 3 pour CVE-2026-102427, une RCE par téléversement non authentifié dans OrdaSoft Joomla CCK (com_os_cck) via task=getContent et…
 murrez/cve-2026-102425
PoC Python pour CVE-2026-102425 : RCE non authentifiée dans Joomla Balbooa Forms (com_baforms) via l'injection de shortcode de champ dans eval() PHP…
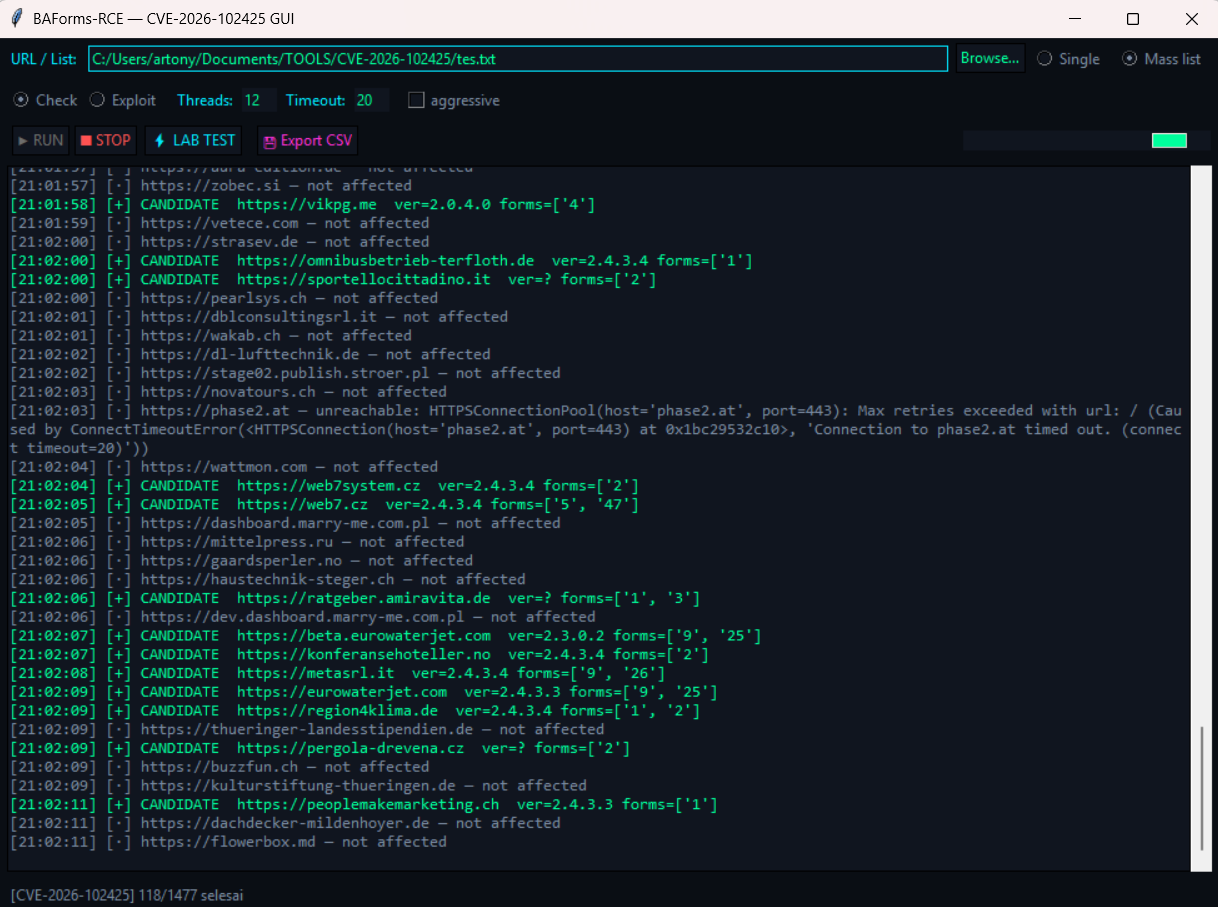 tonydelouvre/cve-2026-102425
Scanner et exploit GUI pour CVE-2026-102425, une RCE non authentifiée dans Balbooa Forms (com_baforms) via injection de shortcode PHP, avec scan de…
 x86byte/adm-zip_lpe-poc
CVE-2026-102282 : Élévation de privilèges locale via la préservation des bits SUID/SGID lors de l'extraction d'archives
 murrez/cve-2026-100721
PoC Python pour CVE-2026-100721 : détecte et exploite le contournement de la liste d'autorisation externe de NodeVM dans vm2 <3.12.2, permettant une…
 flex36ty/ps5-pihost
Serveur Web d'Exploit PS5 sur un Raspberry Pi Alimenté par le Port USB de la PS5
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 wuyou6956-glitch/cve-2026-1668-poc
Preuve de concept d'exploit pour CVE-2026-1668 dans le firmware des switchs TP-Link, délivrant une charge utile MIPS qui permet d'obtenir un shell…
 gmh5225/injection-2
Collection organisée de techniques d'injection de processus Windows, avec des liens vers des articles sur Conhost, PROPagate, KernelCallbackTable,…
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C








