
 #1
Outils de création de charges utiles personnalisées, obfuscation, évasion AV et mécanismes de livraison.
Recommandé par Kitploit
 blacksnufkin/pt-toolkit
Scripts d'exploitation et autres outils utiles lors de tests de pénétration ou d'engagements Red Team
 freeqaz/react2shell
Kit de exploits RCE pour CVE-2025-55182 et CVE-2025-66478 dans les composants serveur React. Comprend plusieurs variantes d'exploits, des scripts de…
 thoxy67/zig-pe
Chargeur PE réflexif écrit en Zig. Charge et exécute des fichiers PE natifs et .NET directement depuis la mémoire.
 geek-repo/c2-blockchain
Ceci est un concept POC de serveur de commande et de contrôle implémenté sur la blockchain.
 tw1sm/badger-builder
badger-builder est un outil assisté par IA pour générer des profils dynamiques Brute Ratel C4.
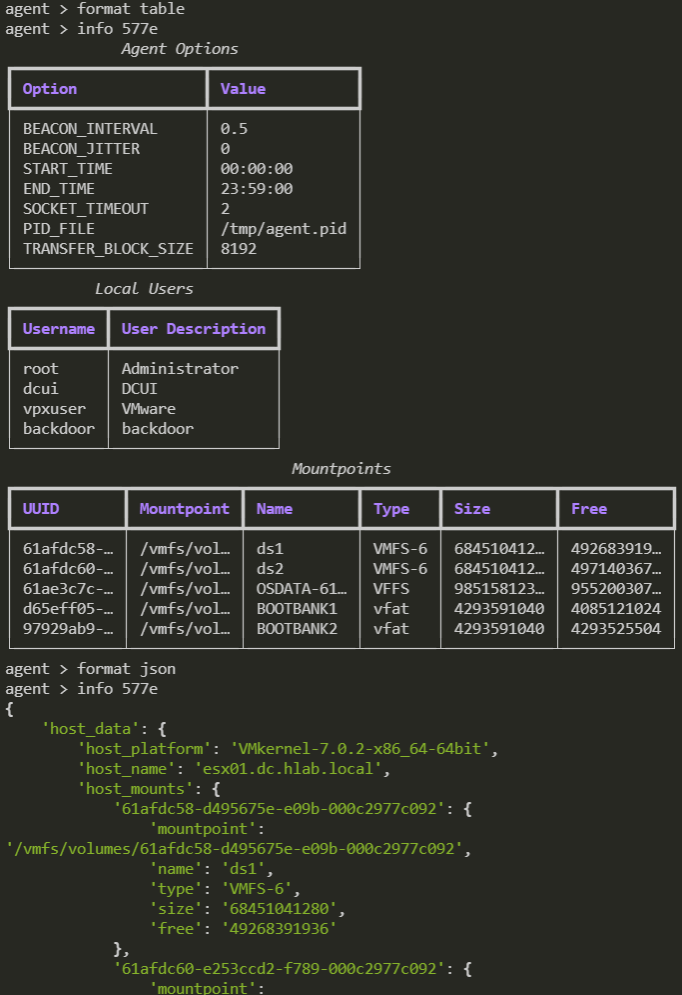 psmths/reave
WIP Cadre de post-exploitation adapté aux hyperviseurs.
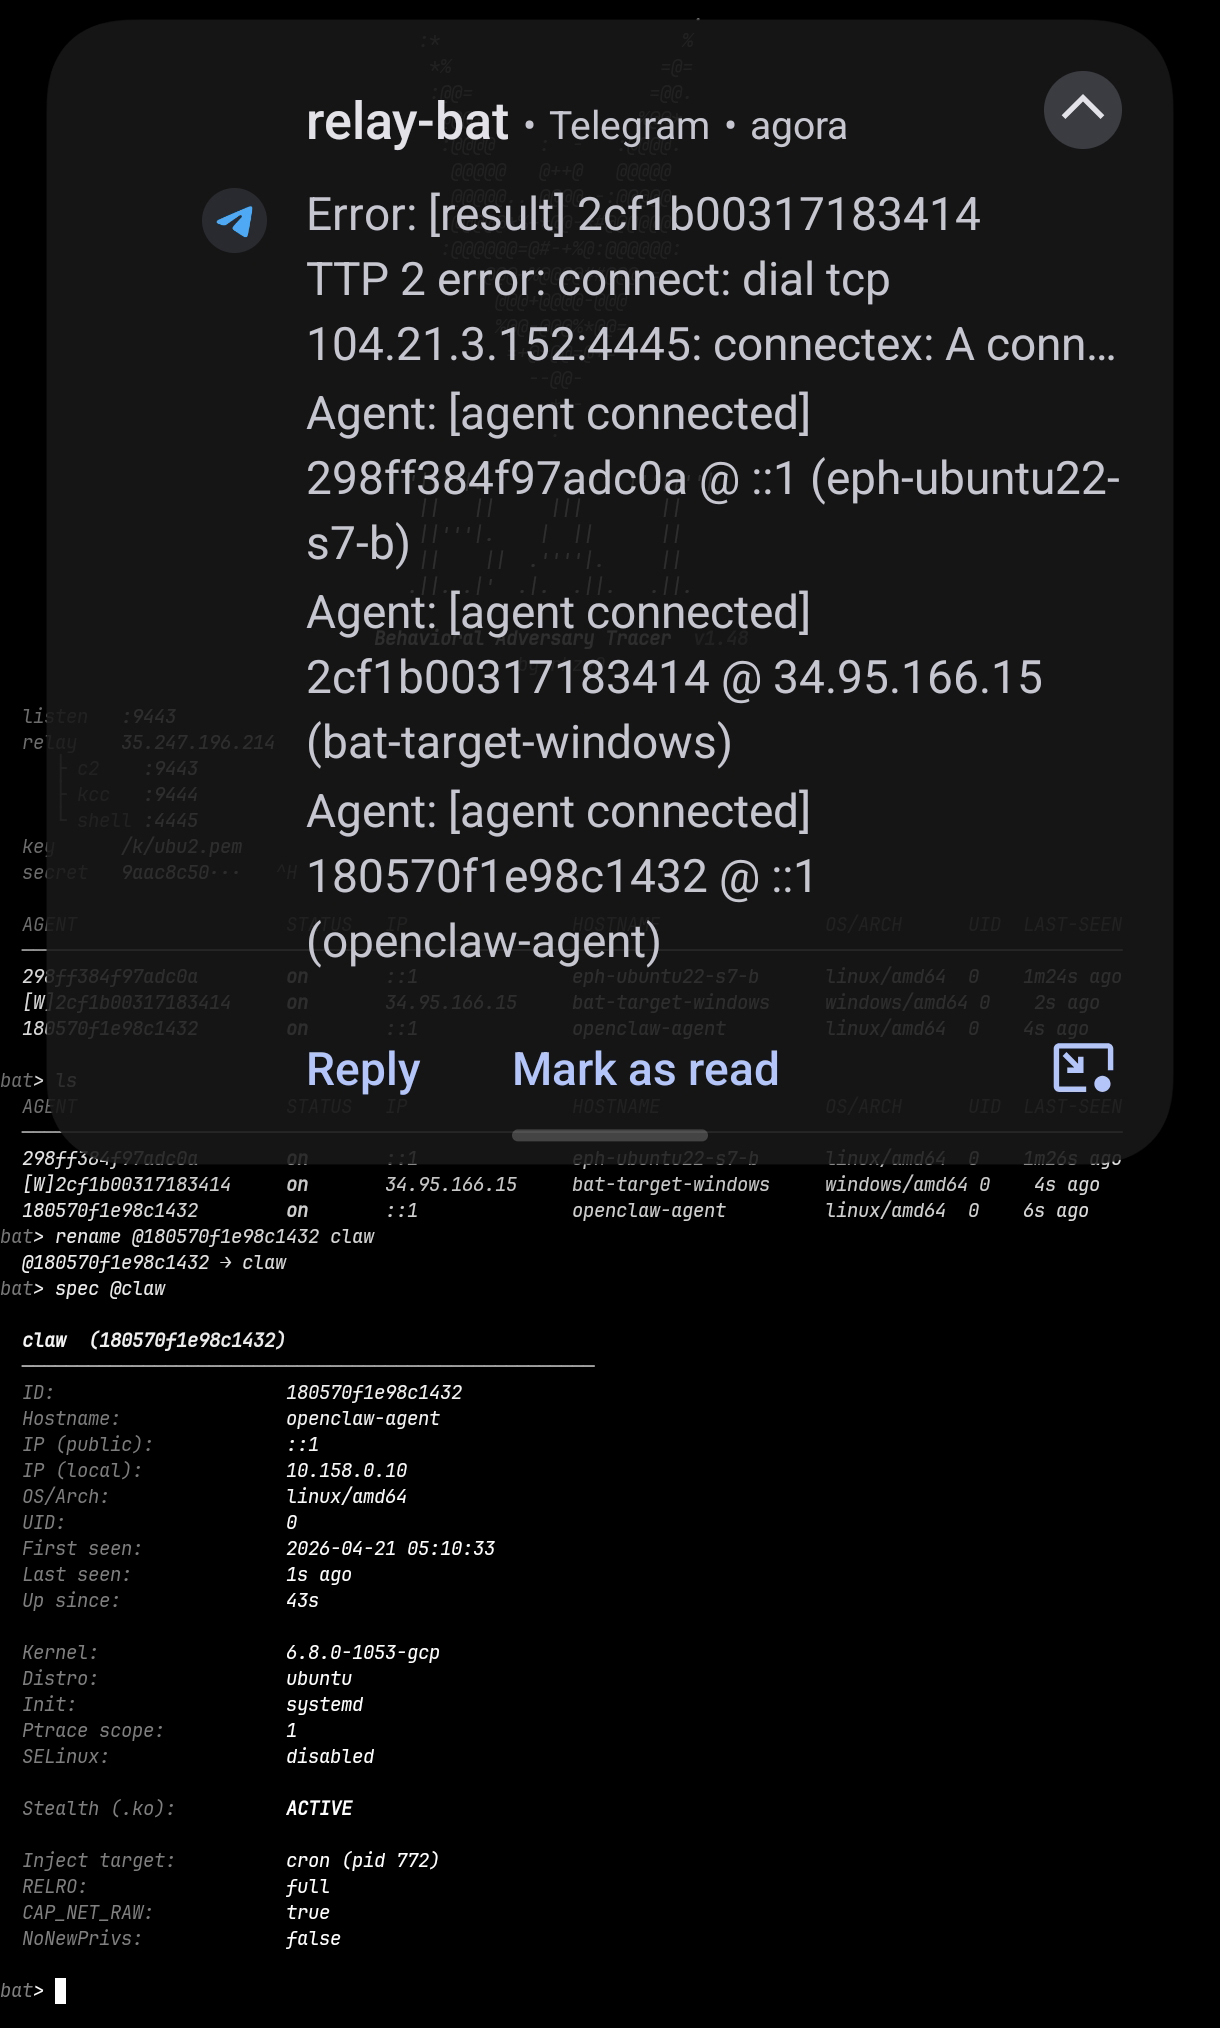 rhzv0/bat
Plateforme complète de simulation d'adversaire Linux avec furtivité au niveau noyau, balisage C2, escalade de privilèges, collecte d'identifiants,…
 jasondrawdy/memorymapper
Bibliothèque légère permettant de mapper à la fois les assemblies natives et managées en mémoire, soit par injection de processus d'un processus…
 irsdl/viewstate-security-workshop
Ce dépôt est destiné à l'atelier Testing ASP.NET ViewState with YSoNet (YSoSerial.NET).
 pxx917144686/idevice_zh
Vulnérabilité CVE-2025-24203
 rbowes-r7/refreshing-soap-exploit
Un exploit PoC pour CVE-2022-41622 - une CSRF dans le plan de contrôle F5 BIG-IP qui mène à un accès root à distance.
 amalmurali47/hook
Hameçon pour le PoC d'exploitation de CVE-2024-32002
 j4k0m/cve-2021-24499
Script d'exploitation massive automatisée pour CVE-2021-24499, une vulnérabilité de téléversement de fichier non authentifié dans le thème WordPress…
 guiimoraes/cve-2025-15467
PoC d'exécution de commandes pour le débordement de tampon de pile d'OpenSSL CVE-2025-15467
 cenobyte-vincit/encrypted-linux-kernel-modules
# Modules noyau Linux chiffrés
 jbaines-r7/staystaystay
Preuve de concept pour CVE-2021-1585 : Cisco ASA Device Manager RCE
 dust-life/cve-2019-18935-memshell
Générateur de DLL memshell en C++ pour CVE-2019-18935, permettant le déploiement de web shell en mémoire via la désérialisation Telerik UI avec…
 w0wbox/cve-2023-40448
poc pour CVE-2023-40448 (en construction), cela pourrait probablement être une pièce pour un jailbreak








