
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 jalvarezz13/krb5roastparser
KrbRoastParser est un outil pour analyser des paquets Kerberos à partir de fichiers pcap afin d'extraire les hachages AS-REQ, AS-REP et TGS-REP.
 folks-iwd/cve-2025-68999-poc
Exploit PoC pour CVE-2025-68999 - Injection SQL de second ordre dans Happy Addons pour Elementor <= 3.20.4
 usethisname1419/pdfcrack
PDF Crack est un outil à interface graphique utilisé pour cracker les mots de passe PDF. Il comprend 3 options de craquage.
 amitr12/cybersec
Fiche récapitulative HTML en un seul fichier pour red teamers et pentesteurs avec injection automatique des variables attaquant/cible, générateur de…
 necr00/credential-hunting
CredsHunter - Scripts de chasse aux identifiants pour les systèmes d'exploitation Windows et Linux
 evilsocket/legba
Le bruteforceur d'identifiants multiprotocole le plus rapide et le plus complet / pulvérisateur de mots de passe et énumérateur. 🥷
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 danyw24/zyxel-p870hn-hardware-hacking
D'une carte nue à l'accès root : piratage matériel d'un ZyXEL P-870HN (BCM6368) via UART — CVE-2025-0890 + CVE-2024-40891, sur mon propre matériel.
 nyxrecon/sudo-agent-ctf-
Write-up du CTF Sudo Agent (TryHackMe), avec énumération, exploitation web, stéganographie, SSH et élévation de privilèges via CVE-2019-14287.
 kimci86/bkcrack
Craquer le chiffrement zip legacy avec l'attaque de texte clair connu de Biham et Kocher.
 dopaminauta/onetwoseven-writeup
Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…
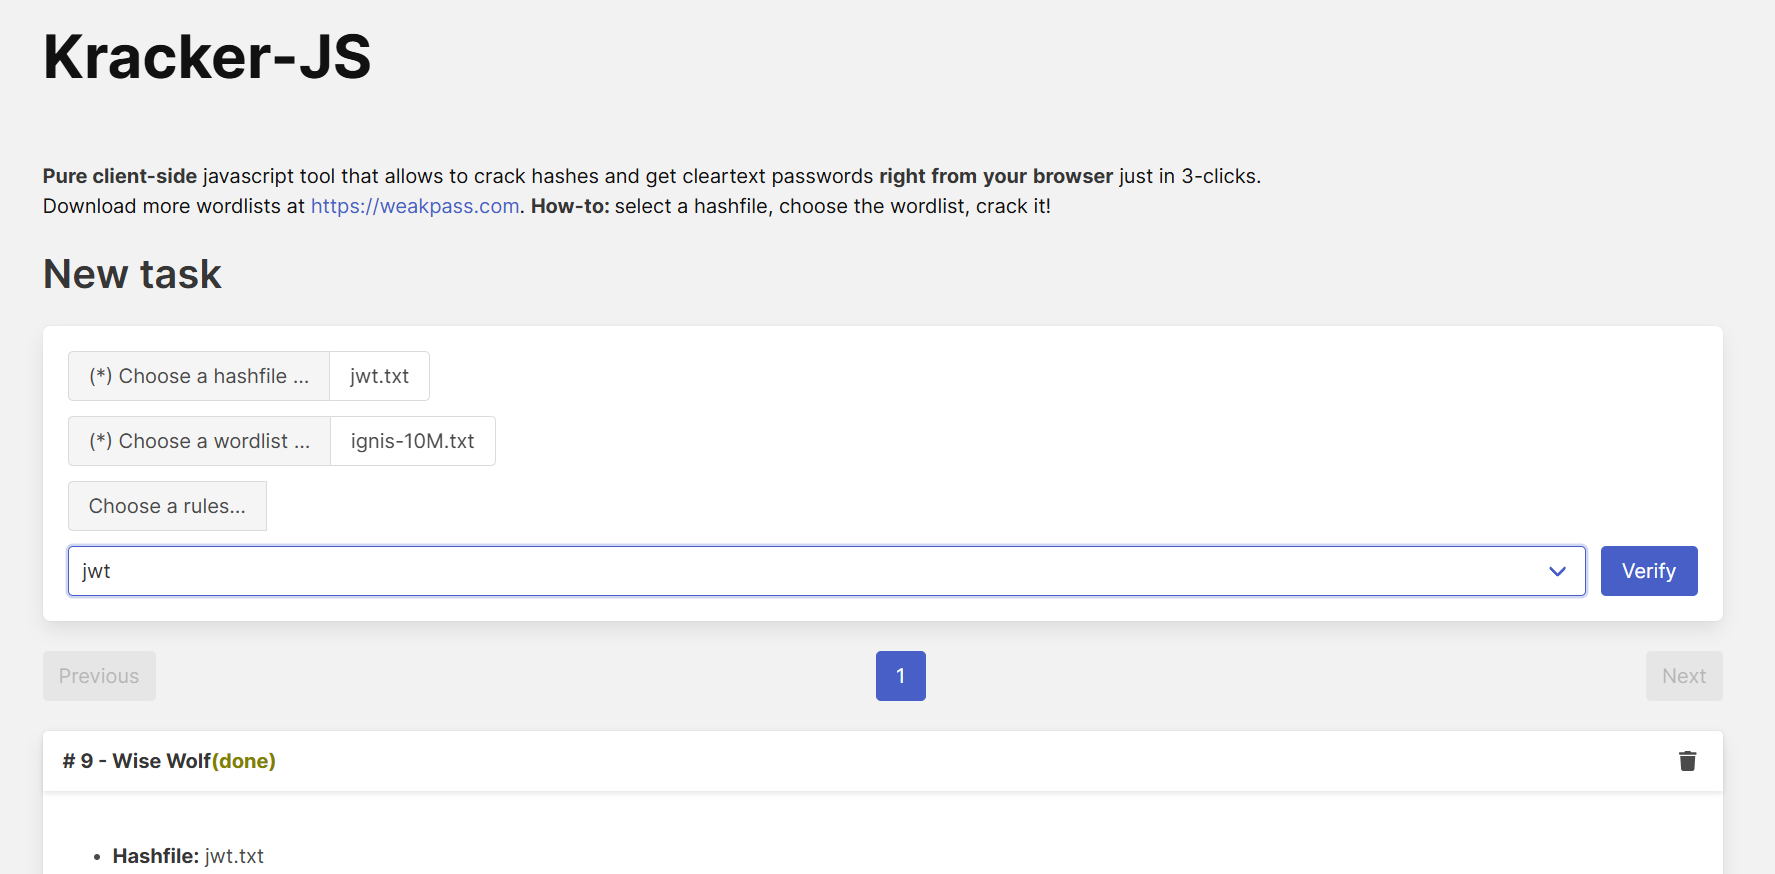 zzzteph/weakpass
Boîte à outils de craquage de mots de passe basée sur navigateur avec recherche de hachage, génération de listes de mots, simulation d'attaques…
 deprecatedluar/dredge-cargo
Coffre-fort CLI chiffré pour notes, configurations, clés et fichiers. Cherchez, n'organisez pas.
 hakluke/haklistgen
Transforme tout texte indésirable en une liste de mots utilisable pour le brute-forcing.
 golem445/corporate_masks
Masques Hashcat de 8 à 14 caractères basés sur l'analyse de 3,2 millions de hashes NTLM cassés lors de tests d'intrusion
 garagehq/nightcrawler
Assistant local IA propulsé par IA pour red team sur téléphone
 sensepost/assless-chaps
Casser les challenges/réponses MSCHAPv2 rapidement en utilisant une base de données de hachages NT
 jakobfriedl/keelog-bof
Async BOF pour capturer les mots de passe maîtres KeePass en détectant et en enregistrant les frappes sur les fenêtres de base de données…








