
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 hotpotcookie/cve-2022-44877-white-box
Utilitaires Red Team pour la mise en place d'un payload CWP CentOS 7 et d'un reverse shell (Red Team 9 - CW2023)
 dawnl3ss/cve-2023-32784
Récupérer le mot de passe principal d'une base de données KeePass <= 2.53.1
 j-baines/even-you-brutus
Force brute par dictionnaire de l'interface web de Mikrotik RouterOS 6.x
 optiv/talon
Un outil de devinette de mots de passe qui cible les services Kerberos et LDAP dans l'environnement Windows Active Directory.
 synacktiv/rulesfinder
Règles de transformation de mots de passe par apprentissage automatique
 c3rrberu5/zerologon-to-shell
Script d'exploitation automatisé combinant CVE-2020-1472 (ZeroLogon) avec evil-winrm pour obtenir un shell distant sur des contrôleurs de domaine…
 cduram/cve-2023-39144
Divulgation CVE-2023-39144 : exposition de mots de passe en clair dans les pages d'administration de l'appliance Element55 Maketime, permettant…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit pour CVE-2023-23397 fuite de hachage NTLM d'Outlook via des invitations de calendrier malveillantes. Comprend armement PowerShell,…
 blunderbuss-wctf/wacker
Un craqueur de dictionnaire WPA3
 blackarch/wordlistctl
Récupérer, installer et rechercher des archives de listes de mots à partir de sites web et de pairs torrent.
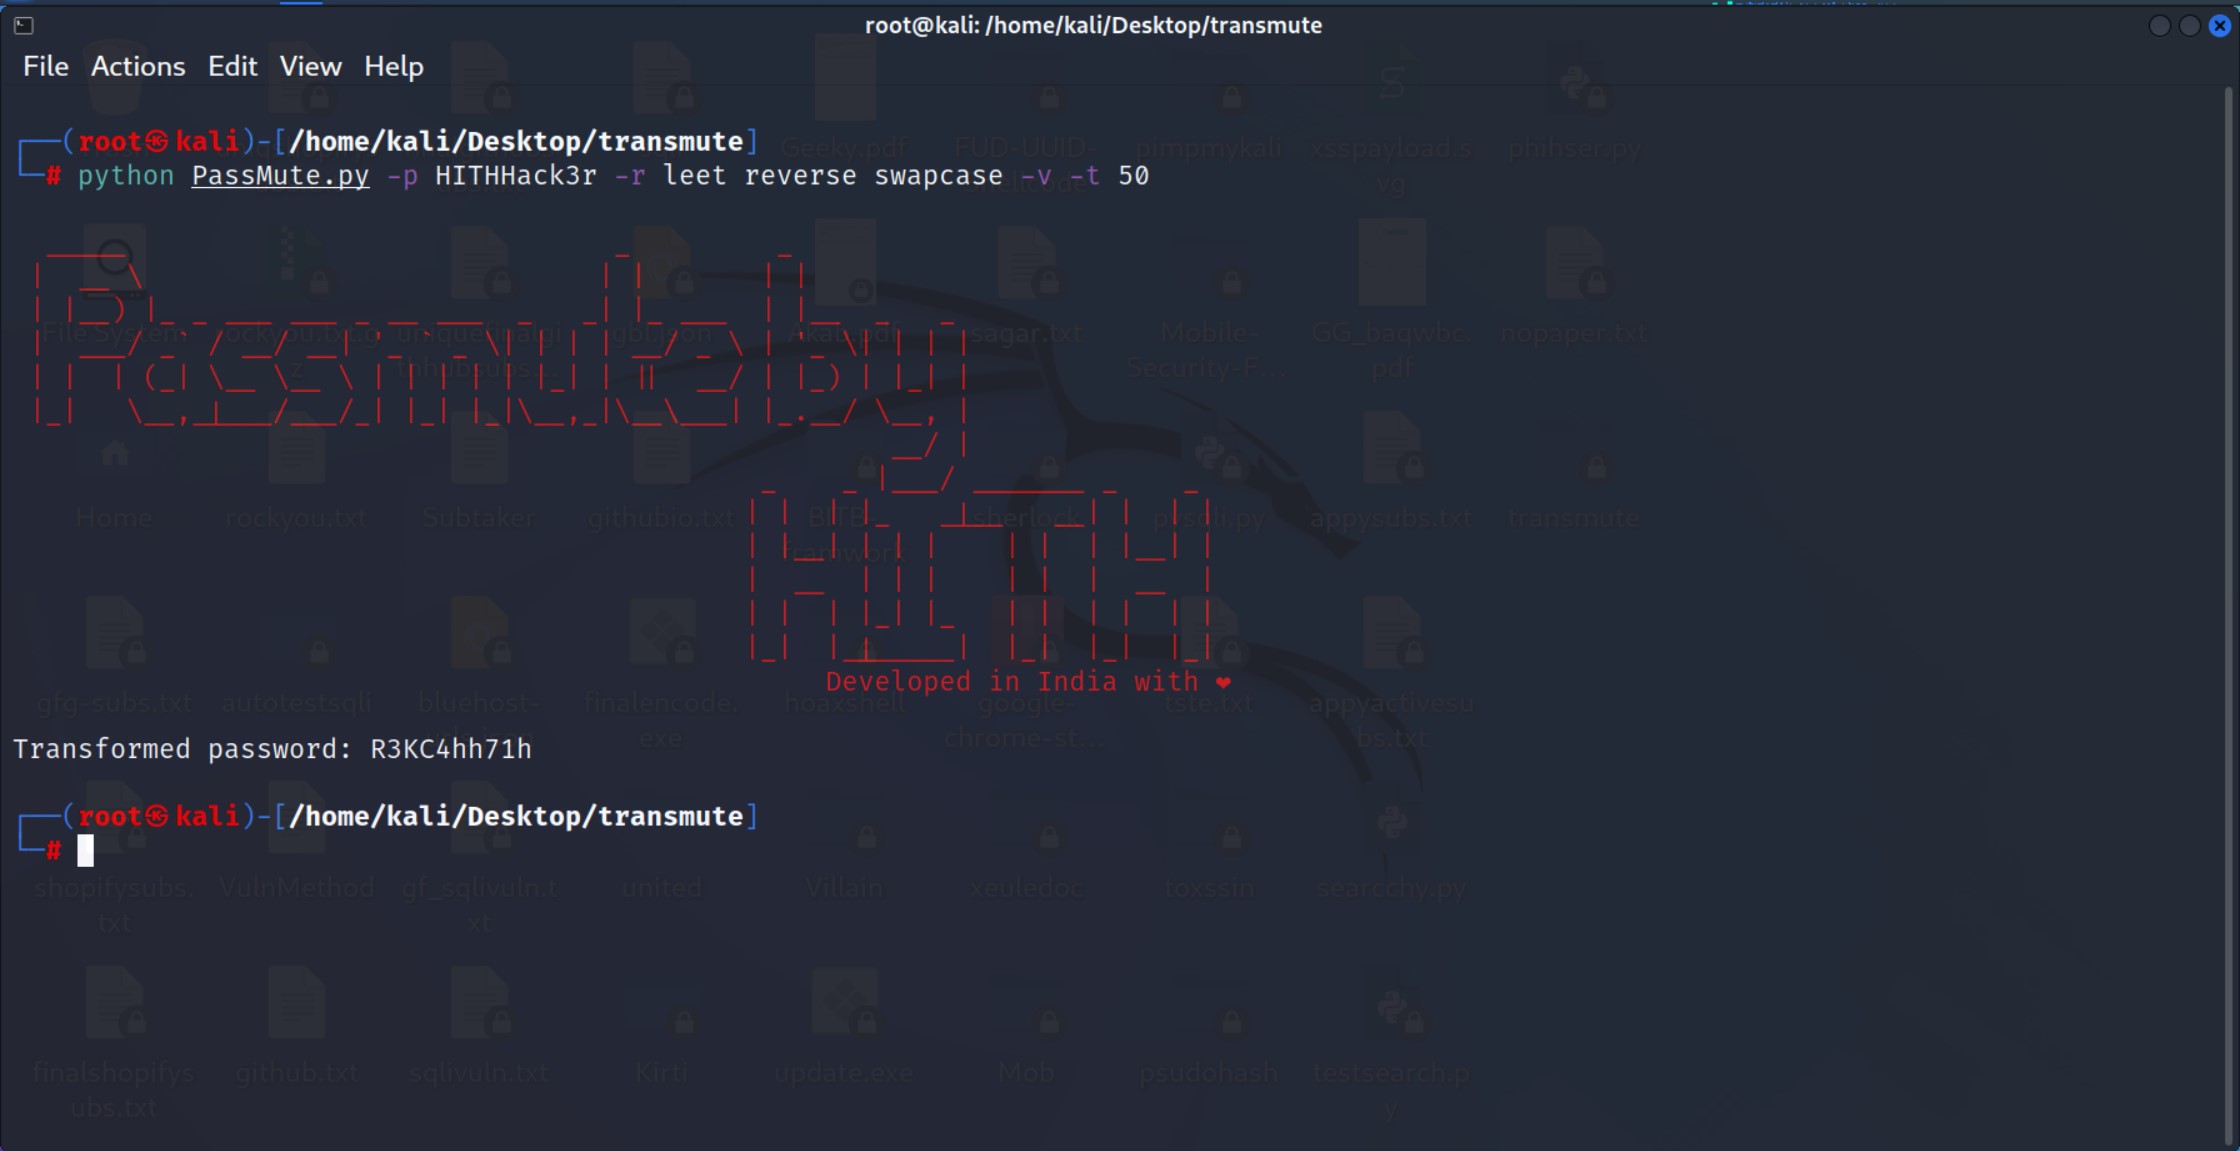 hackerinthehouse-official/passmute
Outil CLI de mutation de mots de passe appliquant des règles de transformation (leet, reverse, case-swap) pour générer des variantes de mots de passe…
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
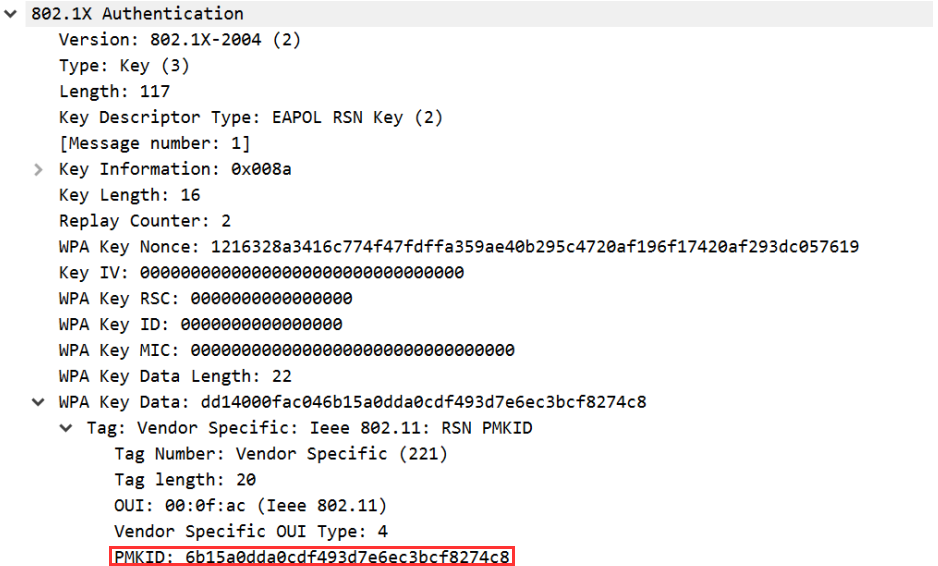 n0mi1k/pmkidcracker
Un outil pour casser une phrase de passe WPA2 avec la valeur PMKID sans clients ni désauthentification
 arcaneiceman/kraken
Système de craquage de mots de passe par force brute distribué qui parallélise les attaques basées sur dictionnaire et crunch à travers plusieurs…
 z-jxy/keepass_dump
Dumper KeePass 2.X (CVE-2023-32784)
 und3sc0n0c1d0/bruteforce-to-keepass
Ce script complète les résultats obtenus via l'outil keepass-password-dumper lors de l'exploitation de la vulnérabilité CVE-2023-32784 affectant…
 4nner/cve-2019-9053
Exploit Python 3 pour CVE-2019-9053, une vulnérabilité d'injection SQL dans CMS Made Simple, permettant l'extraction d'identifiants via une injection…
 s0md3v/blazy
Bruteforceur de connexion intelligent.








