
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 sabri-zaki/easy_hack
Hackez le monde avec Termux
 internetangel/zerocrumb
Extraction des identifiants et cookies protégés par App-Bound sans privilèges.
 looky243/cve-2025-24071-poc
CVE-2025-24071 Preuve de concept
 b1tbreaker/cve-2025-48708
Absence d'assainissement des arguments entraînant une fuite de mot de passe dans les versions PDF de Ghostscript jusqu'à 10.05.0.
 lanjelot/patator
Patator est un outil de brute-force polyvalent, avec une conception modulaire et une utilisation flexible.
 sarpantkeltiek/cve-2024-37010
Exploit pour la CVE-2024-37010 : accéder au stockage externe d'un autre utilisateur et mouvement latéral
 marcejr117/cve-2025-24071_poc
Un PoC pour CVE-2025-24071 / CVE-2025-24054, une vulnérabilité Windows qui permet d'obtenir les hashes NTMLv2
 polarisxsec/cve-2024-21413
Laboratoire pédagogique démontrant l'exploitation de CVE-2024-21413 dans Outlook pour fuiter des hachages NTLM via des liens UNC malveillants, avec…
 joelgmsec/evilnovnc
Plateforme de phishing en temps réel qui contourne l’authentification à deux facteurs (2FA) via une session de navigateur noVNC en direct, capturant…
 sadreck/crackerjack
Interface web pour Hashcat qui simplifie le cassage de mots de passe grâce à la gestion de sessions, la génération de masques, la prise en charge des…
 hackheart-tech/-exploit-lab
Exploite Python cve-2019-9053 – par HackHeart
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 mbadanoiu/cve-2020-13941
CVE-2020-13941 : Abus des chemins UNC dans les environnements Windows dans Apache Solr
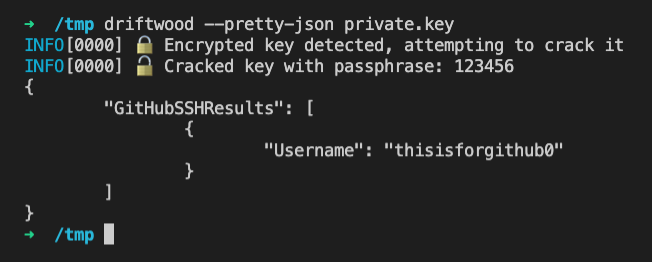 trufflesecurity/driftwood
Vérification de l'utilisation de la clé privée
 g4sp4rcs/cve-2023-32784-password-combinator-fixer
Après avoir utilisé le vidage de mot de passe KeePass, il se peut que certains caractères analysés comme ● soient incorrects et que vous souhaitiez…
 rubbxalc/cve-2025-24071
Génère un fichier ZIP exploitant CVE-2025-24071 pour capturer des informations d'identification netNTLMv2 depuis l'Explorateur Windows via des…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Démontre la capture de hachages NTLM via Responder et l'exécution d'e-mails de phishing exploitant CVE-2024-21413 pour compromettre des systèmes.
 0x6rss/cve-2025-24071_poc
CVE-2025-24071 : Fuite de hachage NTLM via l'extraction de RAR/ZIP et le fichier .library-ms








