
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit
 tasooshi/brutas
Listes de mots fabriquées à la main (et automatisées) avec ♥
 lgandx/pcredz
Cet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…
 arcaneiceman/kraken
Système de craquage de mots de passe par force brute distribué qui parallélise les attaques basées sur dictionnaire et crunch à travers plusieurs…
 lissy93/awesome-privacy
🦄 A curated list of privacy & security-focused software and services
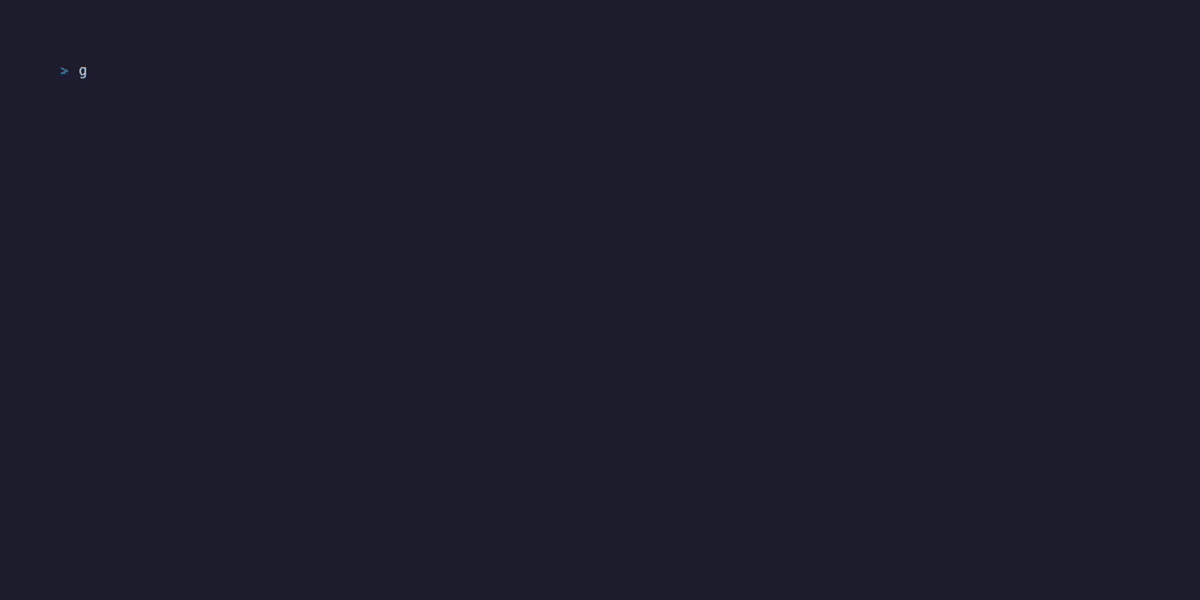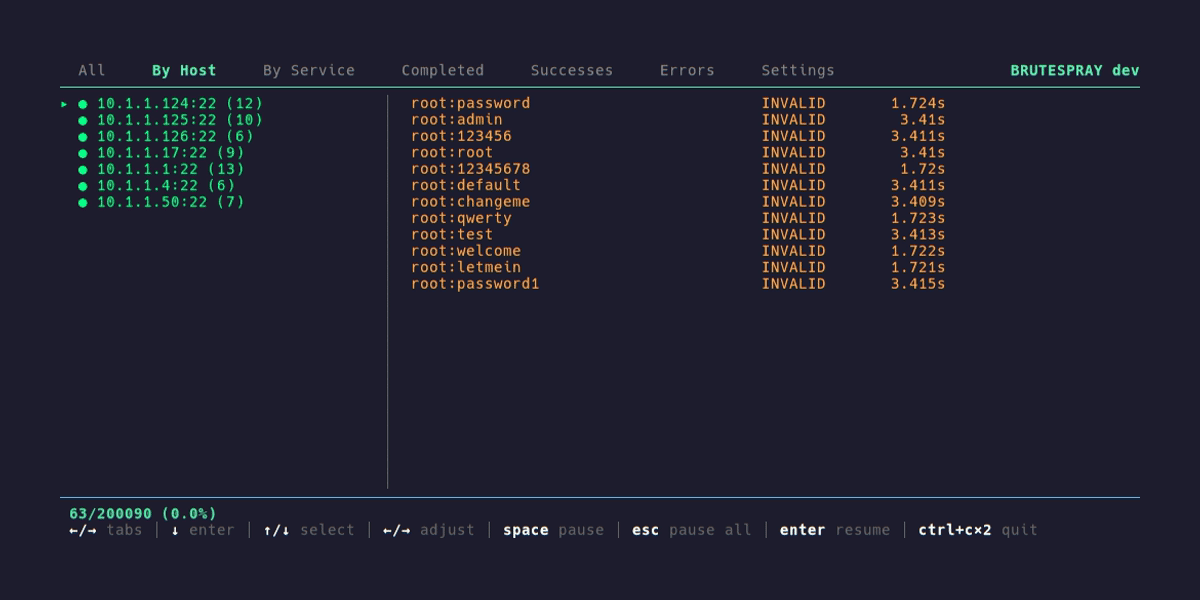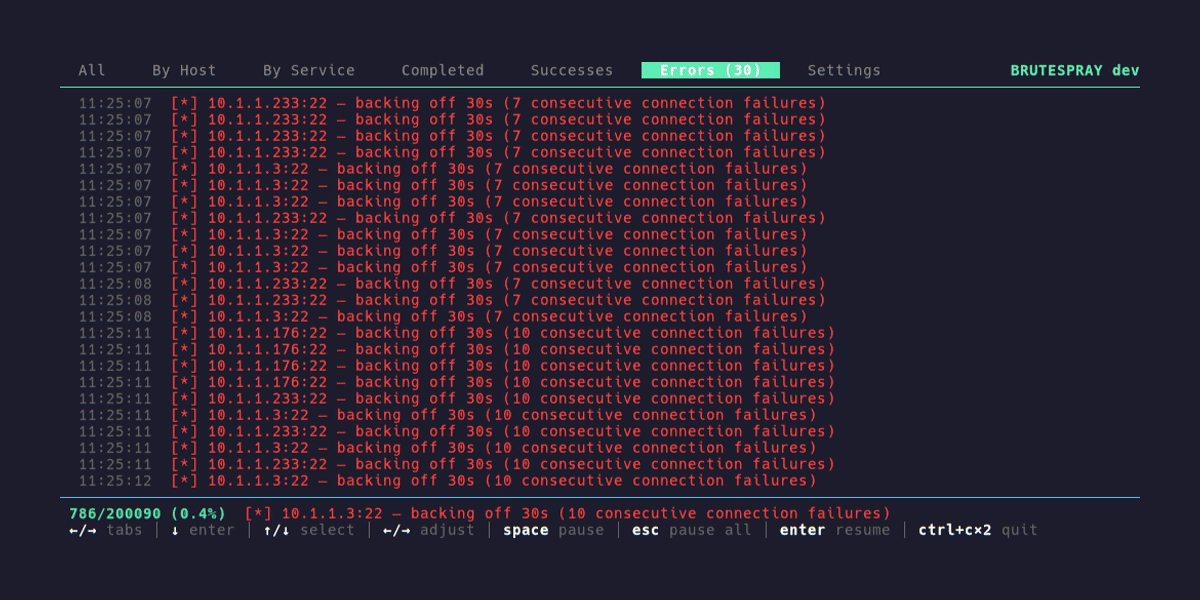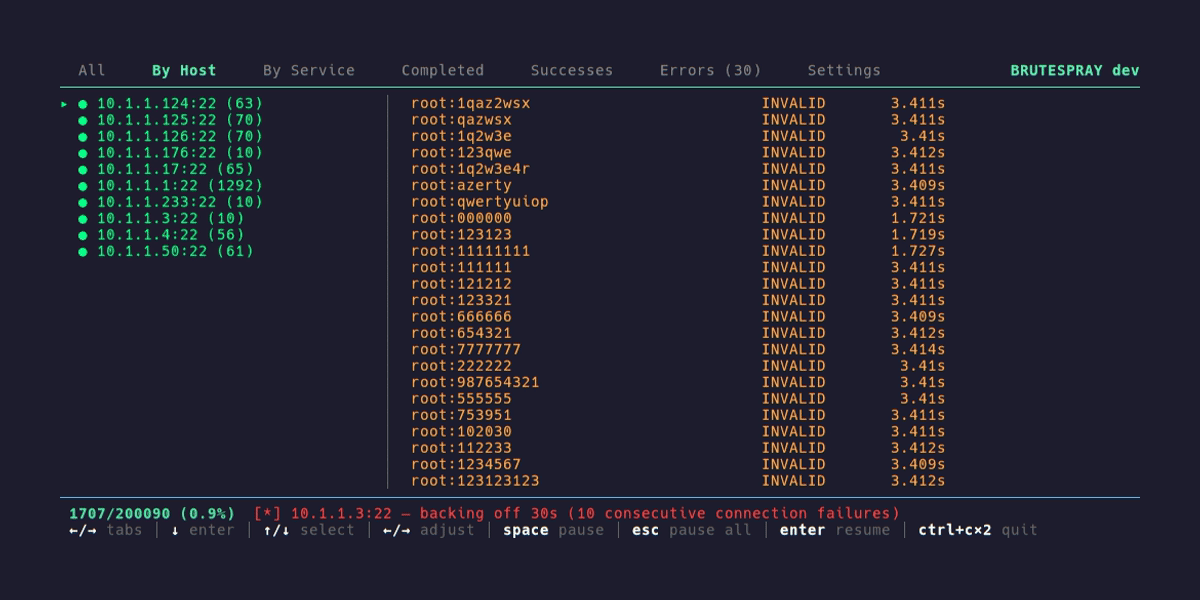 x90skysn3k/brutespray
Fast, multi-protocol credential brute-forcer. Parses Nmap, Nessus, and Nexpose output to automatically test default and custom credentials across 30+…
 s0md3v/hash-buster
Craquez des hachages en secondes.
 djhohnstein/sharpchromium
Projet .NET 4.0 CLR pour récupérer les données Chromium, telles que les cookies, l'historique et les identifiants enregistrés.
 rxwx/chlonium
Clonez et importez les cookies et mots de passe Chromium entre navigateurs avec déchiffrement hors ligne de la clé d'état DPAPI, prenant en charge…
 thomastjdev/wmd
Cadre Python pour outils de sécurité informatique
 rickdejager/stegseek
:zap: Le plus rapide craqueur de steghide au monde, avalant des millions de mots de passe par seconde :zap:
 d4vinci/elpscrk
Un générateur intelligent de listes de mots basé sur le profilage utilisateur, les permutations et les statistiques. (Nommé d'après le même outil…
 blacksnufkin/credshunter
PoC pour CVE-2026-3609 - fuite de handles dans XIGNCODE3 xhunter1.sys permettant de contourner PPL et de dumper LSASS
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — récupération hors ligne des mots de passe en clair pour Lansweeper lsrunase 2.0 / lsencrypt 2.0 via une clé RC4 codée en dur. PoC +…
 klezvirus/vortex
Kit d'outils de reconnaissance, tests, énumération et eXploitation globale de VPN
 vatsal200600/stegolab
Boîte à outils tout-en-un de stéganographie d'images pour CTF et forensique
 joelgmsec/leaksearch
Recherche et analyse les mots de passe en texte clair à partir de bases de données de violations publiques (ProxyNova COMB) par mot-clé…
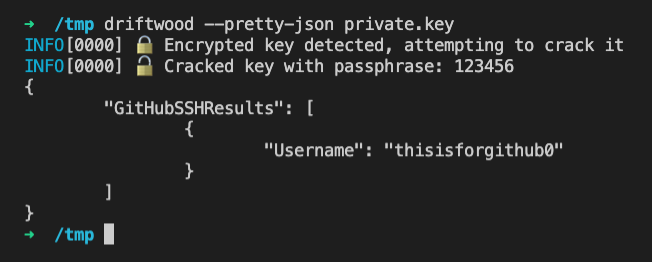 trufflesecurity/driftwood
Vérification de l'utilisation de la clé privée
 pepelux/sippts
Ensemble d'outils pour auditer les systèmes VoIP basés sur SIP.








