
 #1
Outils pour la récupération des mots de passe à partir de hachages, de sources chiffrées ou via des attaques par force brute/dictionnaire.
Recommandé par Kitploit

 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
Ce projet simule un scénario réaliste d'attaque et de défense sur deux machines virtuelles. Vous exploiterez une vulnérabilité critique de RCE…
 yen223/hotpot
Un outil en ligne de commande simple et sécurisé pour la gestion des codes d'authentification à deux facteurs basés sur TOTP.
 helviojunior/knowsmore
Corrèle les hachages NTLM, les données BloodHound et les mots de passe cassés pour les tests de pénétration Active Directory. Importe NTDS.dit,…
 moloch--/leakdb
Recherche de credentials en clair à l'échelle du web, NoSQL, idempotente, cloud-native, big data et serverless.
 duy-31/cve-2024-21413
Microsoft Outlook Information Disclosure Vulnerability (fuite de password hash) - Expect Script POC
 laokoon-security/cortex-xdr-config-extractor
Analyse les fichiers de verrouillage de la base de données de l'agent Cortex XDR pour extraire les paramètres de l'agent, le hash/salt du mot de…
 noob-hackers/p-gen
Générez des mots de passe aléatoires et forts dans Termux avec cet outil.
 qax-a-team/mscache
un outil pour manipuler les dcc (identifiants de domaine mis en cache) dans le registre Windows, basé principalement sur le travail de mimikatz et…
 frizb/wordlistgen
Générateur de liste de mots Python super simple pour le fuzzing et le brute forcing en Python
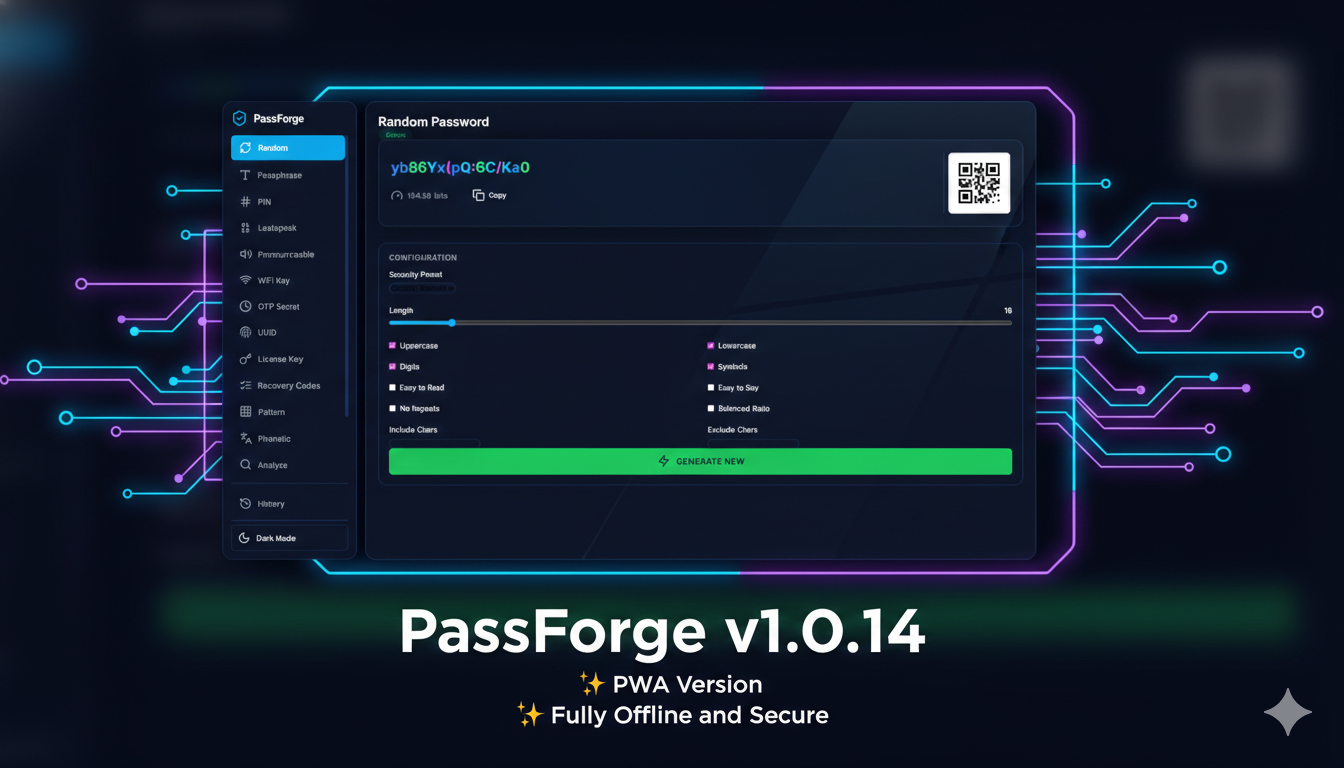 krishnakanthb13/password_generator
Un CLI de génération de mots de passe prêt pour la production et cryptographiquement sécurisé, avec 17 modes de génération, une transparence de…
 fm4dd/viper
Viper est un outil de cassage de mots de passe par force brute.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_Collection d'outils
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Divulgation de hash NTLMv2 via un fichier .library-ms
 matthiasmaes/cve-2020-27688
CVE-2020-27688
 yobing1/cve-2023-40924
SolarView vulnérabilité
 kaihaochen04/monikerlinktest
cve-2024-21413
 hackheart-tech/-exploit-lab
Exploite Python cve-2019-9053 – par HackHeart
 fomovet/cve-2025-24071
POC pour CVE-2025-24071








