
 #1
Outils de craquage de mots de passe, force brute, listes de mots et test de credentials.
Recommandé par Kitploit
 langz337/cve-2026-14281
Scanner de masse et exploit ciblé unique pour CVE-2026-14281, une élévation de privilèges non authentifiée dans le plugin WordPress Automation Web…
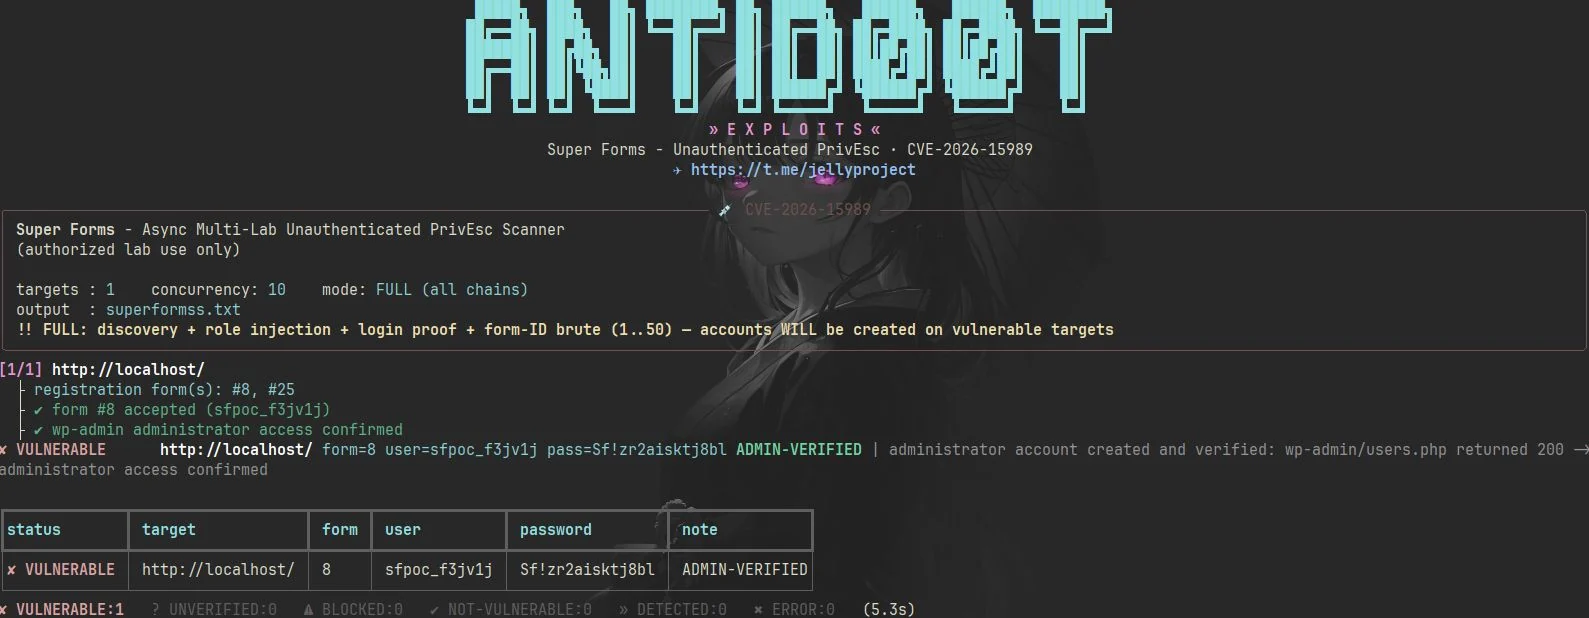 antid00t/cve-2026-15989
Scanner PoC Python pour CVE-2026-15989, exploitant l'injection de rôle non authentifiée dans WordPress Super Forms pour créer des comptes…
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 bandrel/hashcatrosetta
Analyseur et interpréteur de règles Hashcat - Une pierre de Rosette pour décoder la syntaxe des règles hashcat
 aramosf/cve-2026-61500
PoC Python et lab Docker pour CVE-2026-61500 : récupère l'état du PRNG de Rejetto HFS V8 pour forger un cookie de session administrateur et obtenir…
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
 hac01/azure-pentesting-suite
Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…
 polosss/by-poloss..-..cve-2026-19125
Preuve de concept vérifiée exploitant le contournement d'authentification non authentifié d'EthPress <= 2.3.5, accordant une session d'administrateur…
 fl0ydsec/cve-2026-63030
Exploit de masse et détecteur en Python pour la chaîne RCE pré-authentification du cœur de WordPress CVE-2026-63030 et CVE-2026-60137, enchaînant une…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 boydhacks/ntlmscout
Outil de reconnaissance de points de terminaison NTLM non authentifié qui décode les défis Type-2 sur HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP…
 faceless0x7/cve-2026-93453
PoC Python pour CVE-2026-93453, une faille d'empoisonnement du lien de réinitialisation de mot de passe SOGo via un en-tête Origin contrôlé par…
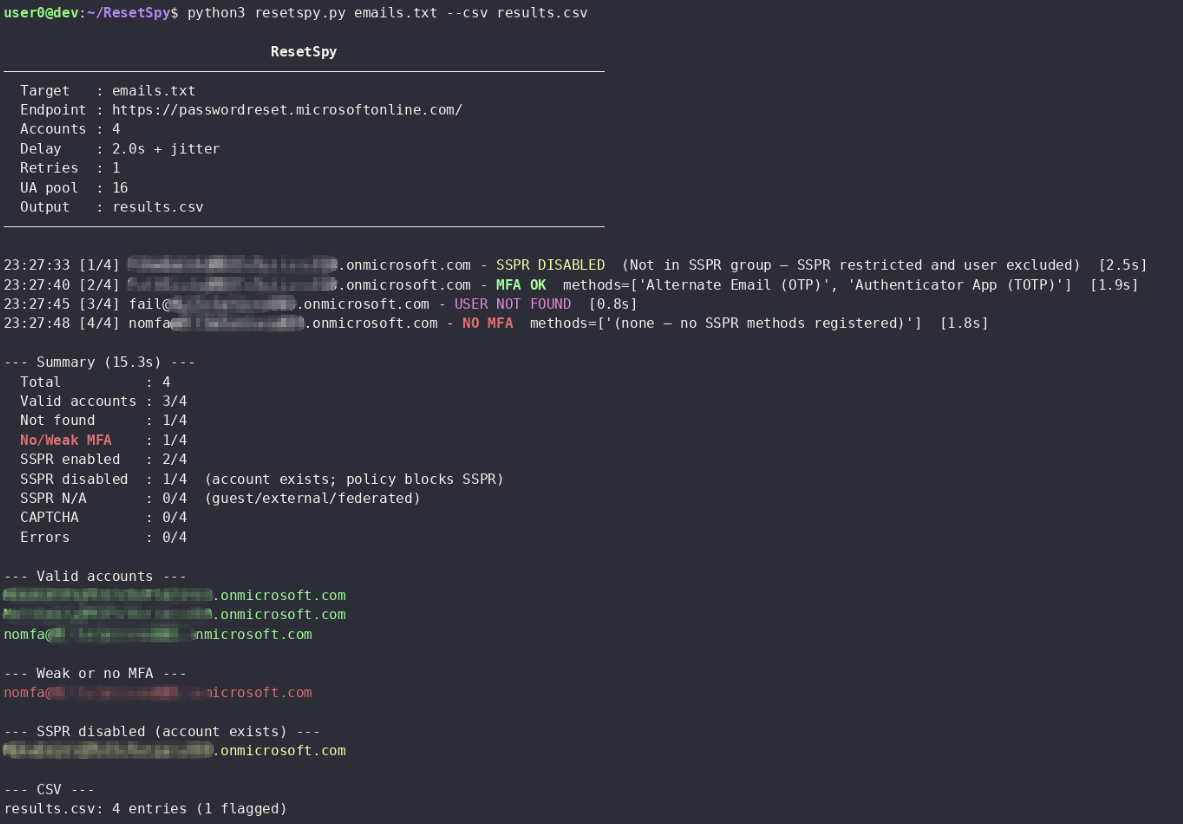 mlcsec/resetspy
Énumérer les comptes utilisateurs et les méthodes d'authentification enregistrées via le portail Microsoft Self-Service Password Reset (SSPR)
 bardlaudian/cve-2025-24071
Générateur de PoC Python sans dépendances pour CVE-2025-24071 qui crée un fichier .library-ms malveillant dans un ZIP pour déclencher la divulgation…
 runzeroinc/sshamble
Outil de recherche qui analyse les services SSH pour détecter les contournements d'authentification, les fuites temporelles, les clés faibles et les…
 adfortunato/metasploitable3-pentest-writeup
Rapport de test d'intrusion en laboratoire domestique sur Metasploitable3 couvrant la reconnaissance Nmap, l'RCE Drupalgeddon, l'injection SQL, la…
 ivancabrera02/hashsiphon
Extrait le hash NetNTLMv2 de l'utilisateur actuel via un proxy d'authentification HTTP, évitant les appels SSPI directs ; la v2 délègue…








