
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 eynaexp/copy-fail-cve-2026-31431-modernized
Preuve de concept d'exploitation pour CVE-2026-31431, modernisée à partir de l'exploit original Copy Fail PE. Démontre la vulnérabilité à des fins…
 squeeze440/linux-entra-sso-poc
PoC — erreur de validation d'origine permettant l'exfiltration du cookie SSO PRT d'Entra ID dans linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 squeeze440/code-graph-rag-poc
PoC — suivi de lien symbolique permettant la lecture/écriture arbitraire de fichiers en dehors de la racine du projet dans code-graph-rag…
 oscerd/cve-2026-63621
Reproducteurs de preuve de concept pour l'injection d'en-têtes des CloudEvents structurés d'Apache Camel camel-knative (CVE-2026-63621), démontrant…
 vinukalana/dirtypipe-cve-2022-0847
Ce dépôt est développé pour analyser et comprendre l'exploit DirtyPipe CVE-2022-0847
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Analyse technique et preuve de concept pour CVE-2025-59287, une RCE critique dans Windows Server Update Services via une désérialisation non…
 01luyicheng/cve-2026-99999-exploit
PoC fonctionnel pour CVE-2026-99999 — véritable évasion de VM pour la faille csum_start du noyau Linux (CVSS 9.3). Fuite de tas de l'invité vers…
 bombobombone/cve-2026-73312
Preuve de concept et rapport technique pour CVE-2026-73312, une vulnérabilité de rejeu de jeton d'actualisation OAuth2 dans XenForo avant la version…
 oscerd/cve-2026-71300
Reproducteur de preuve de concept pour l'injection d'en-tête de dispatch dans Apache Camel camel-atmosphere-websocket (CVE-2026-71300), démontrant…
 oscerd/cve-2026-46590
Reproducteur pour CVE-2026-46590 : désérialisation non sécurisée du cycle de vie des clés camel-pqc d'Apache Camel (migration héritée .key de…
 romain-deperne/cve-2026-34975
Preuve de concept et analyse technique de l'injection d'en-têtes d'e-mail CRLF dans la construction MIME brute de Plunk, démontrant l'injection Bcc…
 amnsecurity/litellm-command-injection-security-assessment
Rapport professionnel d'évaluation des vulnérabilités pour le risque d'injection de commande LiteLLM, comprenant un résumé de direction, l'impact…
 itssixtyn3in/cve-2023-42222
Exploit de preuve de concept pour CVE-2023-42222 dans WebCatalog, démontrant l'exécution d'URL arbitraire via shell.openExternal d'Electron pour…
 vudangducminh/cve-2022-0847
Proof-of-concept d'exploit pour CVE-2022-0847 (Dirty Pipe), une condition de concurrence du noyau Linux permettant des écritures non privilégiées…
 squeeze440/terrapod-poc
PoC — autorisation manquante sur le magasin d'ancres de confiance GPG à l'échelle de la plateforme dans Terrapod (GHSA-6qrc-597p-mrp9,…
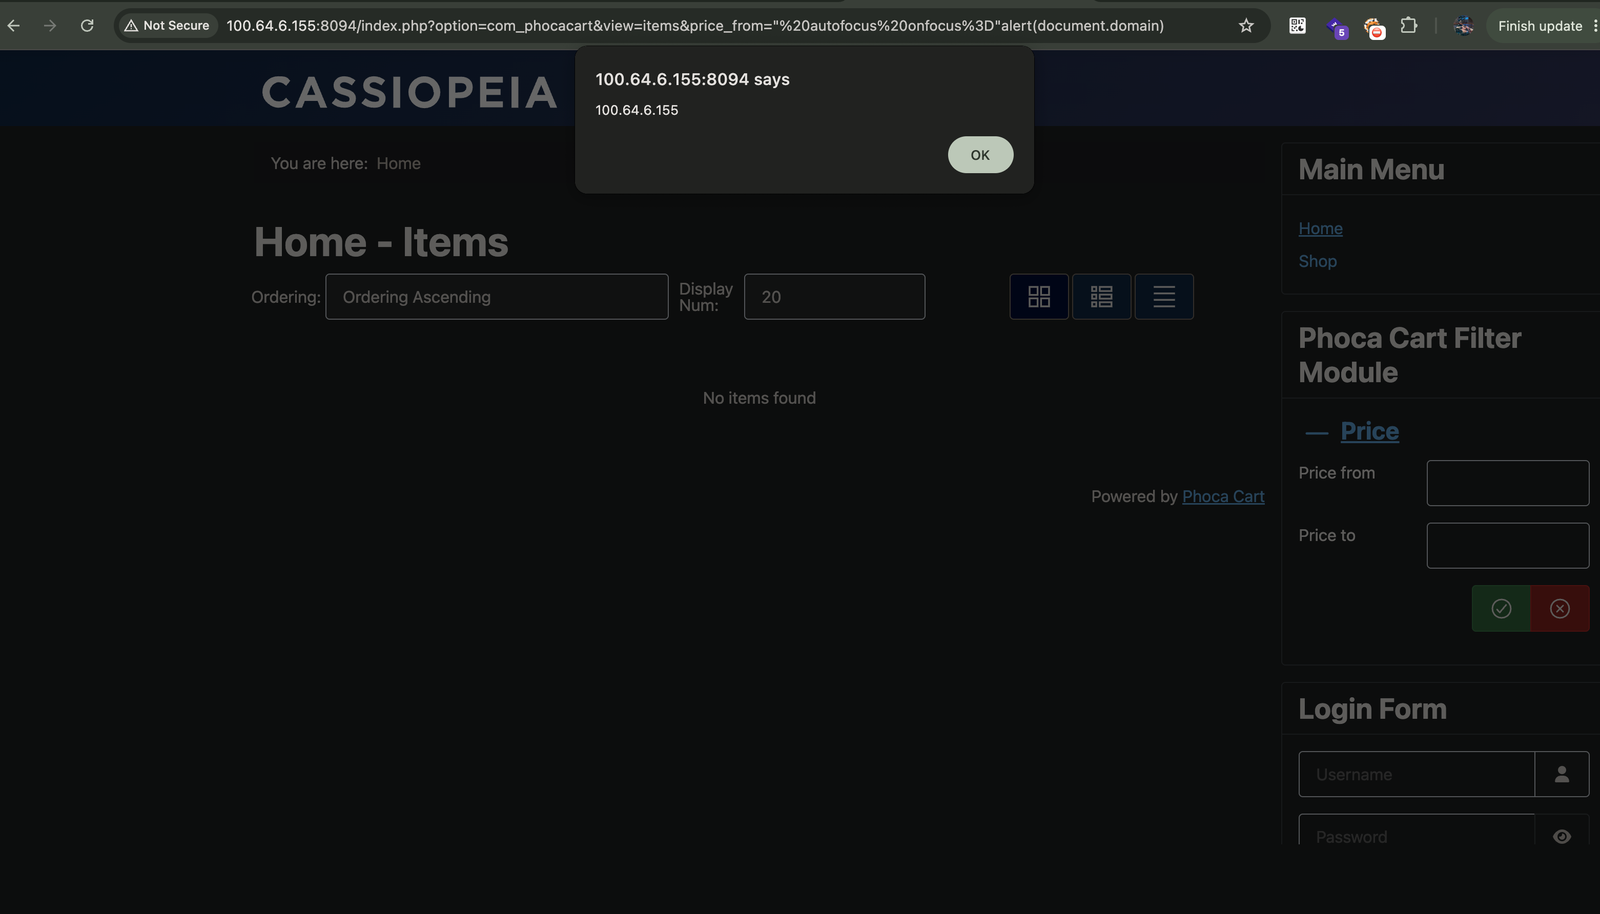 toanln-cov/cve-2026-76565
XSS réfléchi via les paramètres de filtre price_from et price_to dans PhocaCart
 oscerd/cve-2026-46584
Reproducteur pour CVE-2026-46584 : injection d'en-têtes mail.smtp.* dans camel-mail d'Apache Camel permettant le vol d'identifiants via une…
 atsukisato/pgm-attack
Code de recherche pour les attaques par empoisonnement sur le PGM-index, démontrant comment concevoir des données adverses afin de dégrader les…








