
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 oscerd/cve-2026-28672
Reproducteur de preuve de concept pour l'injection de commandes OS dans UnixUserGroupBuilder d'Apache Ranger (CVE-2026-28672), démontrant la…
 minanagehsalalma/zte-smartlife-app-pwned
Résultats de sécurité ZTE SmartLife menant à une prise de contrôle de compte : plus de 100 000 téléchargements sur Google Play et CVE-2026-86552 à…
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
Avis de sécurité : Contournement de requêtes HTTP via des valeurs Transfer-Encoding non analysées (tiny_http)
 hibanitt/cve-2024-38063
Analyse technique approfondie et preuve de concept pour CVE-2024-38063, une RCE critique du noyau IPv6 de Windows. Comprend une décomposition de la…
 oscerd/cve-2026-59230
Reproducteurs de preuve de concept pour l'injection d'en-têtes MimeMultipart de camel-mail d'Apache Camel (CVE-2026-59230), démontrant un SSRF via…
 dingo97/cve-2026-20516
Analyse et preuve de concept ADB pour CVE-2026-20516, une faille de type confused deputy dans MediaTek Android TV MiracastService permettant des…
 oscerd/cve-2026-60093
Preuves de concept (PoC) pour la vulnérabilité de traversée de chemin Apache Camel (CVE-2026-60093) dans camel-azure-storage-datalake, démontrant une…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 recherche sur l'exploit et parcours de déverrouillage du bootloader
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Analyse technique approfondie de l'élévation de privilèges locale (LPE) du noyau Linux par Bomb
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Avis de sécurité : Déni de service par boucle infinie dans l'analyseur MIME de facil.io (limite partielle)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Preuve de concept autonome pour CVE-2026-86547, un déréférencement de pointeur NULL dans mrubyc op_enter() jusqu'à la version 4.0.0.
 brunoteixeira1996/cve-2023-36250
Preuve de concept pour l'injection CSV dans GNOME Time Tracker 3.0.2, démontrant l'exécution de code arbitraire via des fichiers .tsv malveillants et…
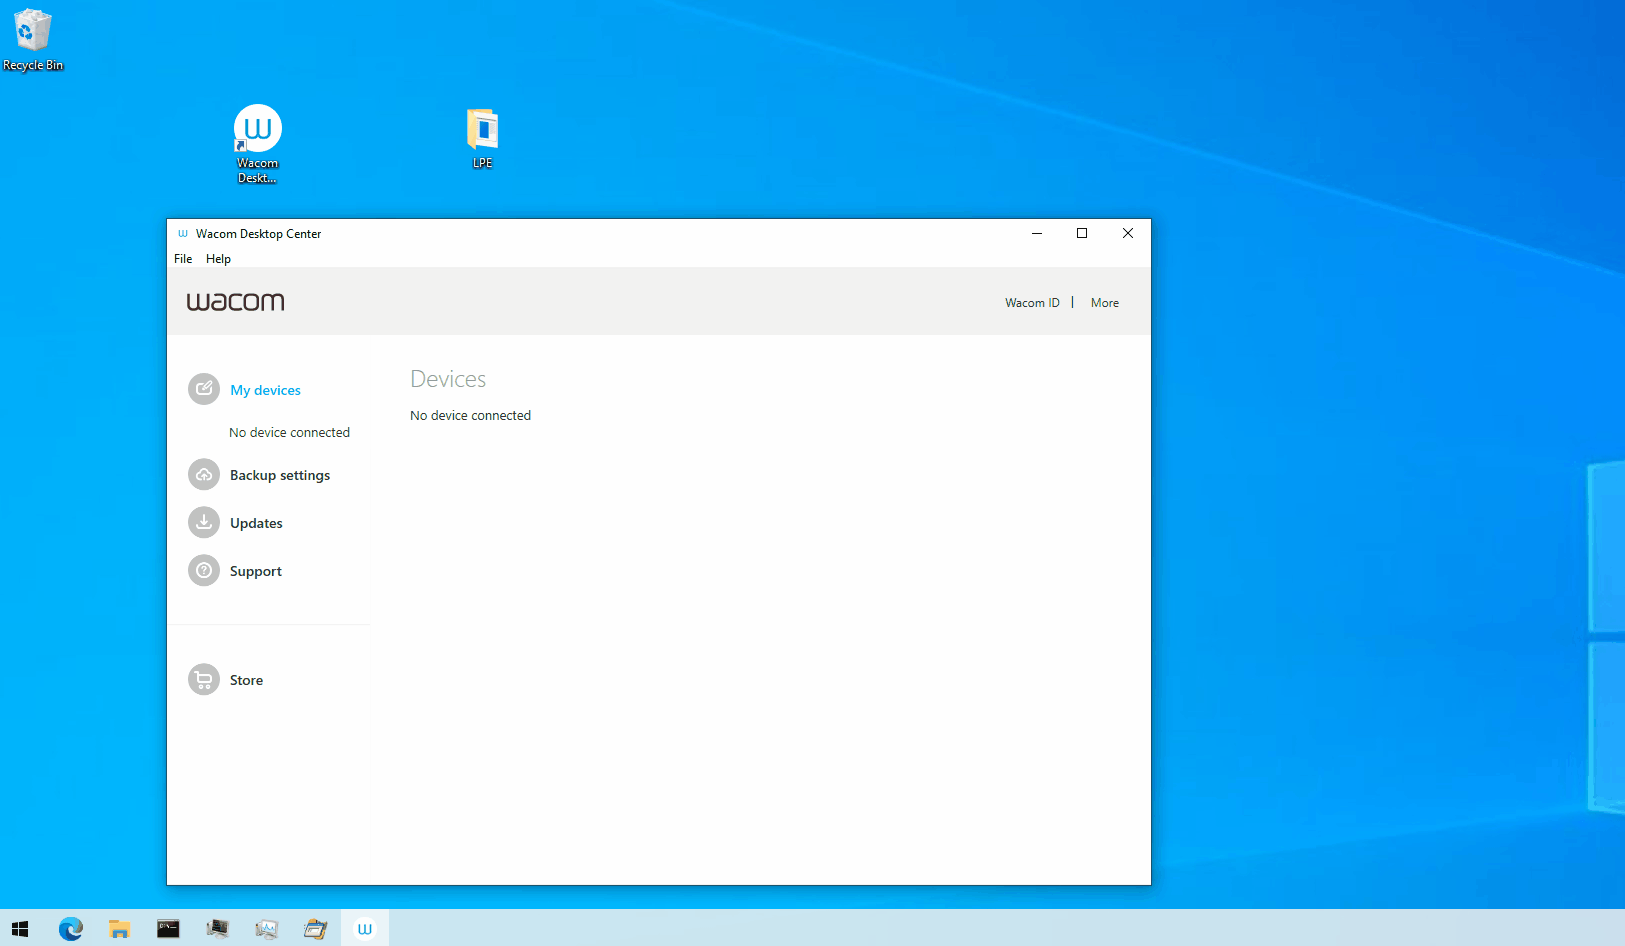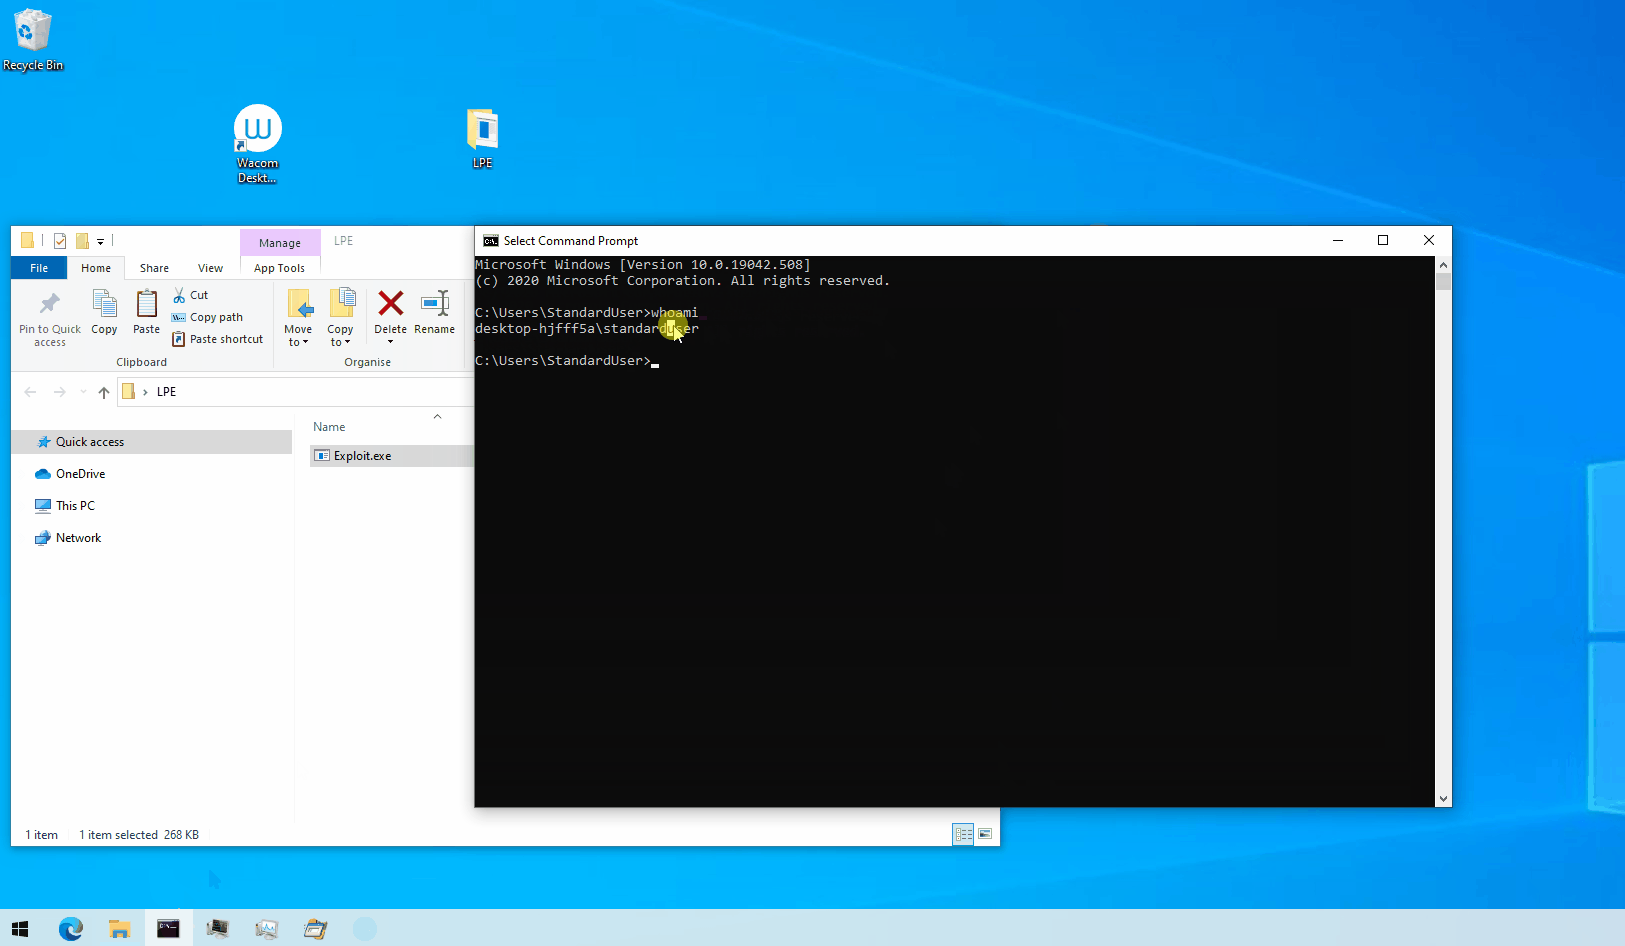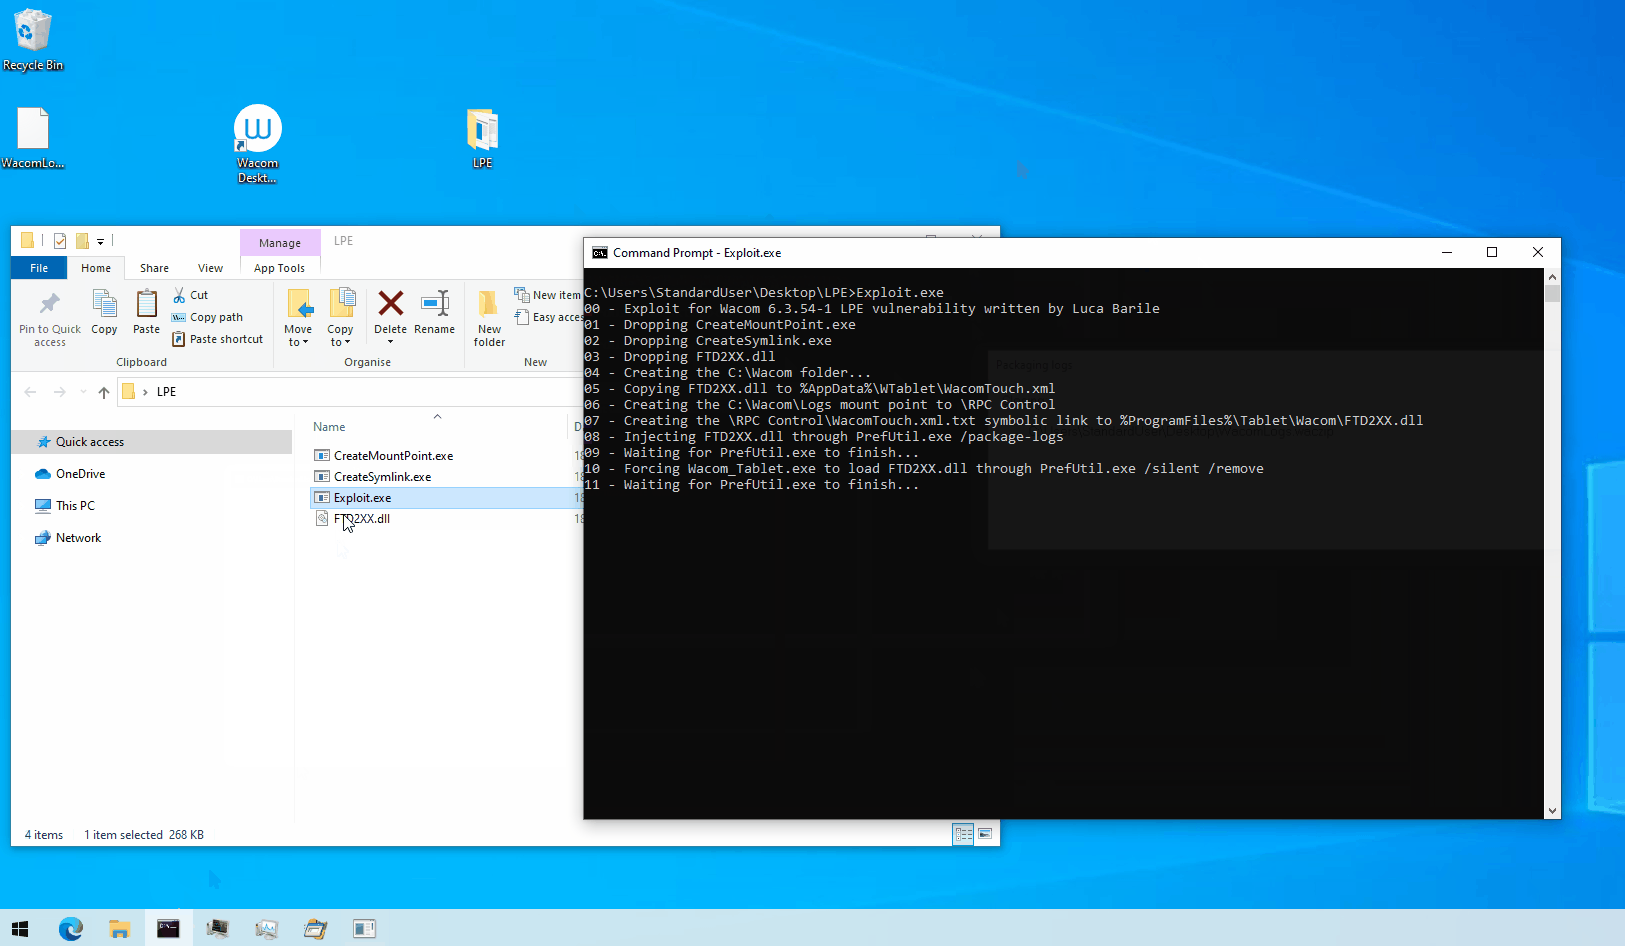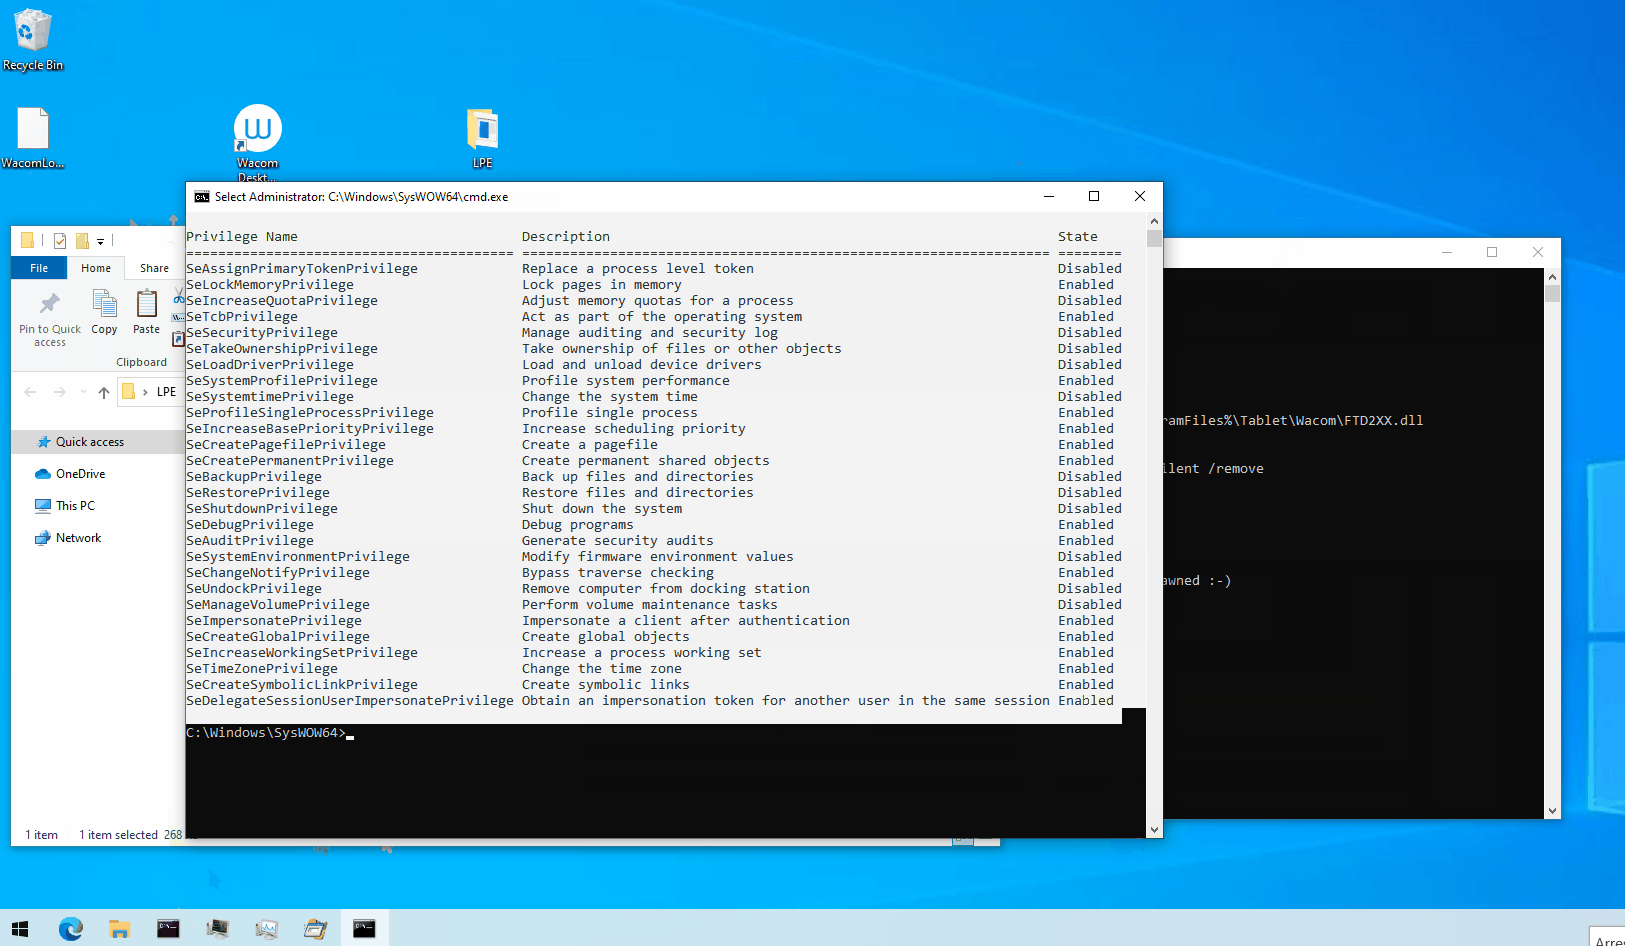 lucabarile/zdi-can-16857
Exploit et rapport pour CVE-2023-32163
 velessecurity/cve-2021-1675-printnightmare-analysis
Analyse technique de PrintNightmare (CVE-2021-1675 / CVE-2021-34527), couvrant l'exploitation RCE/LPE, la détection via les journaux d'événements…
 itres-labs/cve-2023-3350
Exploit pour la vulnérabilité de problème cryptographique sur IBERMATICA RPS [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - Injection SQL aveugle dans le paramètre editOEN de TripSpark VEO Transportation / NovusEDU. Non authentifié, exposé sur Internet.…
 skoveit/cve-2026-34200
Preuve de concept démontrant la prise de contrôle inter-origines non authentifiée du serveur MCP Nhost, permettant l'exfiltration de la base de…
 k0nnect/cve-2026-21440-writeup-poc
poc et writeup pour cve-2026-21440 : une vulnérabilité critique de traversée de chemin dans @adonisjs/bodyparser permettant l'écriture arbitraire de…








