
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 rndhouse/vcamper
PoC : identifier les correctifs de sécurité silencieux avant CVE
 sangsheng2026/honor-90gt-mag-an00-root-research
Boîte à outils de recherche de root sur noyau Android pour le Honor 90 GT : sondage des périphériques SELinux, validation de la primitive slab spray…
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
Reconstruction technique et preuve de concept pour CVE-2026-8206, une prise de contrôle de compte non authentifiée dans le plugin WordPress Kirki,…
 0xblackash/cve-2026-98432
Avis technique et analyse défensive de CVE-2026-98432, une vulnérabilité use-after-free dans la pile IPv4 TCP du noyau Linux, avec les versions…
 ryh1218/occ
Segmentation d'objets interdits via modélisation bicouche consciente des occlusions (ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Analyse technique, writeup et règles YARA pour une campagne de DLL Sideloading déguisée en HWMonitor
 686f6c61/poc-wp-core-cve-2026-93485
Laboratoire pédagogique de CVE-2026-93485 (Comment2Shell) : XSS stocké non authentifié dans le cœur de WordPress via wpautop -> RCE, avec démo de la…
 uiuc-kang-lab/persistbd
Code de recherche pour entraîner des adaptateurs permettant aux backdoors d'agents LLM de survivre à un fine-tuning bénin, avec scoring du taux de…
 0xblackash/cve-2026-76461
Dépôt de recherche pour CVE-2026-76461, une injection SQL critique dans Cisco Secure Email Gateway menant à une RCE en tant que root, avec des règles…
 sbamit/exponentiated-gradient-descent-llm-attack
Une nouvelle attaque adverse contre les LLM basée sur la technique d'Exponentiated Gradient Descent.
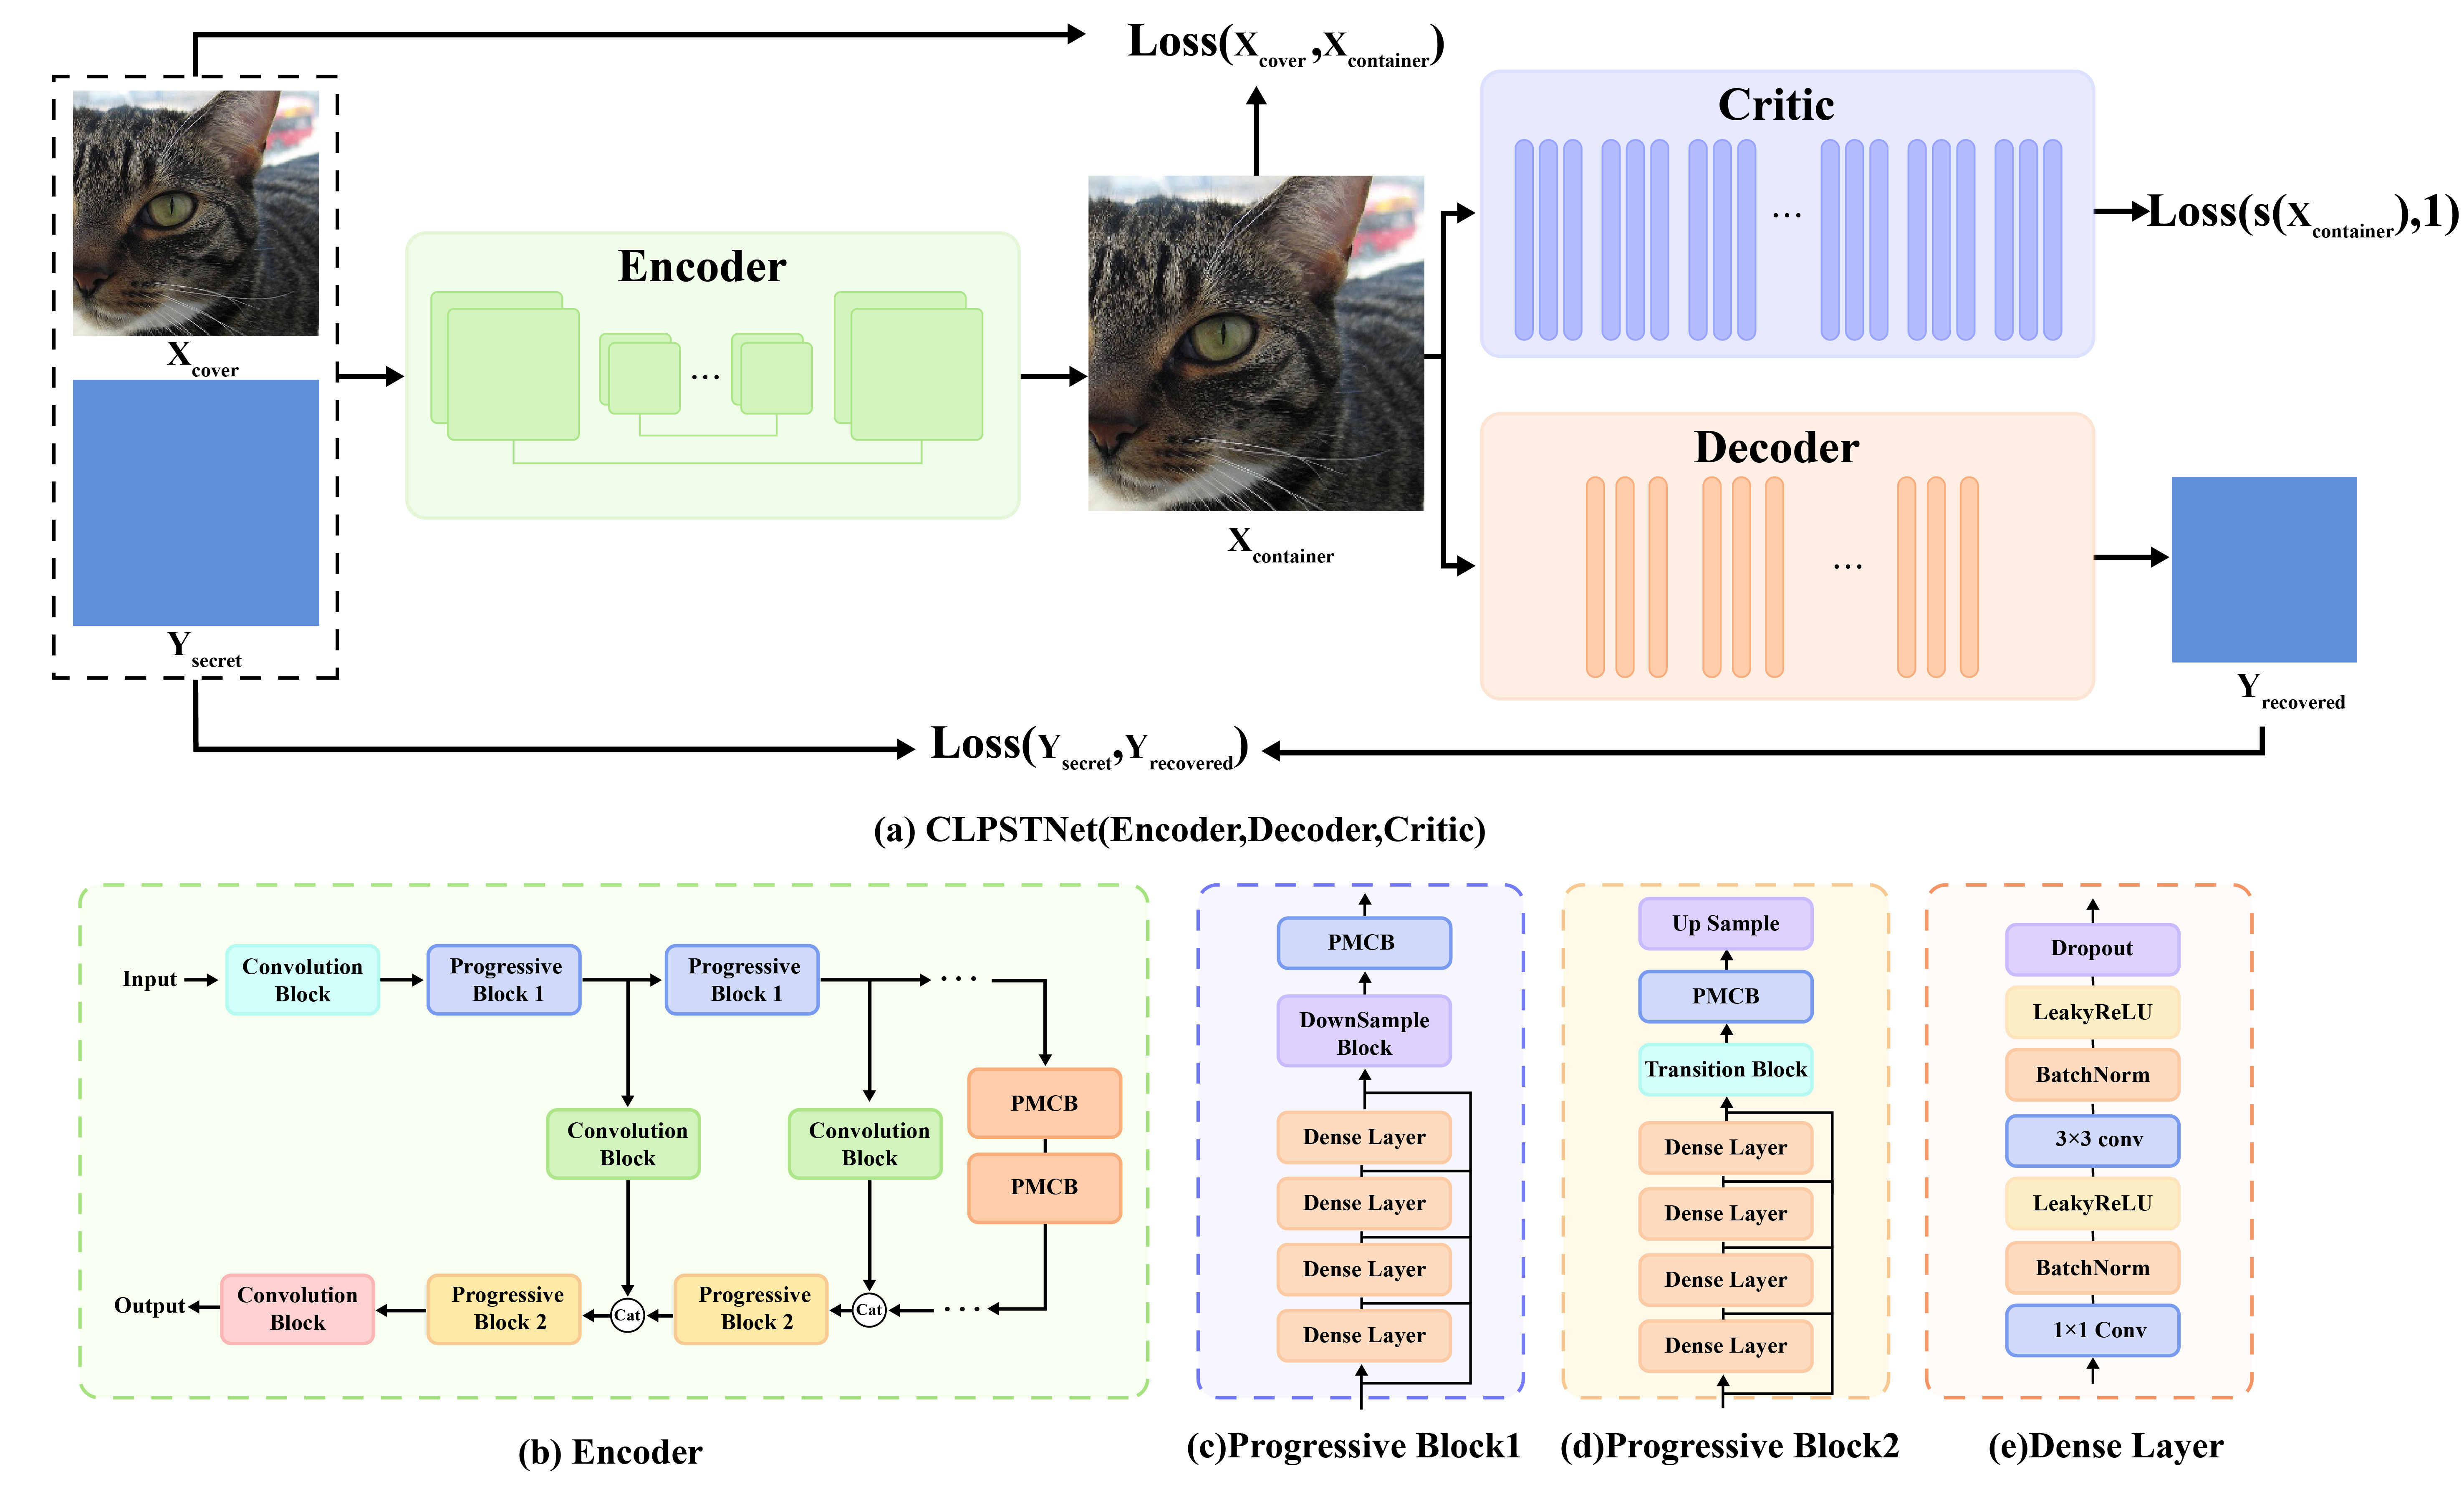 chaos-boops/clpstnet
CLPSTNet : un modèle de stéganographie convolutionnelle multi-échelle progressif intégrant l'apprentissage par curriculum
 jawh3/striatum-ctf
Artefacts de recherche pour un agent LLM basé sur MCP qui résout autonomement des challenges CTF, incluant des données d'ablation, des scripts…
 j-dahl7/mcp-attack-detection-sentinel
Laboratoire de détection Sentinel pour les chaînes d'attaque MCP : CVE-2026-26118 vol de jeton SSRF, empoisonnement d'outils, exfiltration entre…
 xh4h/cve-2023-34840
XSS dans angular-ui-notification
 ife-ella/cve-vulnerability
Dépôt référençant CVE-2026-0322 ; aucun README, documentation ou détail de code n'est disponible pour décrire son contenu ou son objectif.
 vettrivel007/cve-disclosures
Un référentiel documentant les vulnérabilités de sécurité découvertes dans les logiciels libres et open source (FOSS) par VETTRIVEL U
 dinosn/proftpd-cve-2026-42167-analysis
Reproduction indépendante, analyse de cause racine au niveau du code et rapport d'exposition réaliste pour CVE-2026-42167 (contournement de…
 snailsploit/cve-2026-3288
Procédure pas à pas: injection de configuration ingress-nginx via l'annotation rewrite-target








