
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 munshi007/aura-state
Framework Python pour construire des workflows LLM en tant que machines à états avec vérification formelle via la preuve de théorèmes Z3, le model…
 ethiack/cve-2023-29007
Exploit de preuve de concept pour CVE-2023-29007, une vulnérabilité d'injection de configuration arbitraire dans Git. Démontre l'exploitation via un…
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
Analyse pédagogique de la vulnérabilité d'exécution de code WinRAR CVE-2023-38831, couvrant les mécanismes d'exploitation et les stratégies…
 divagr18/gpu-instance-fingerprint
Empreinte digitale de l'GPU exact sur lequel vous exécutez, même parmi des GPU identiques, à partir de l'ordre dans lequel ses additions atomiques…
 bitdefender/swapgs-attack-poc
Ce dépôt contient les sources et la documentation pour le PoC de l'attaque SWAPGS (CVE-2019-1125)
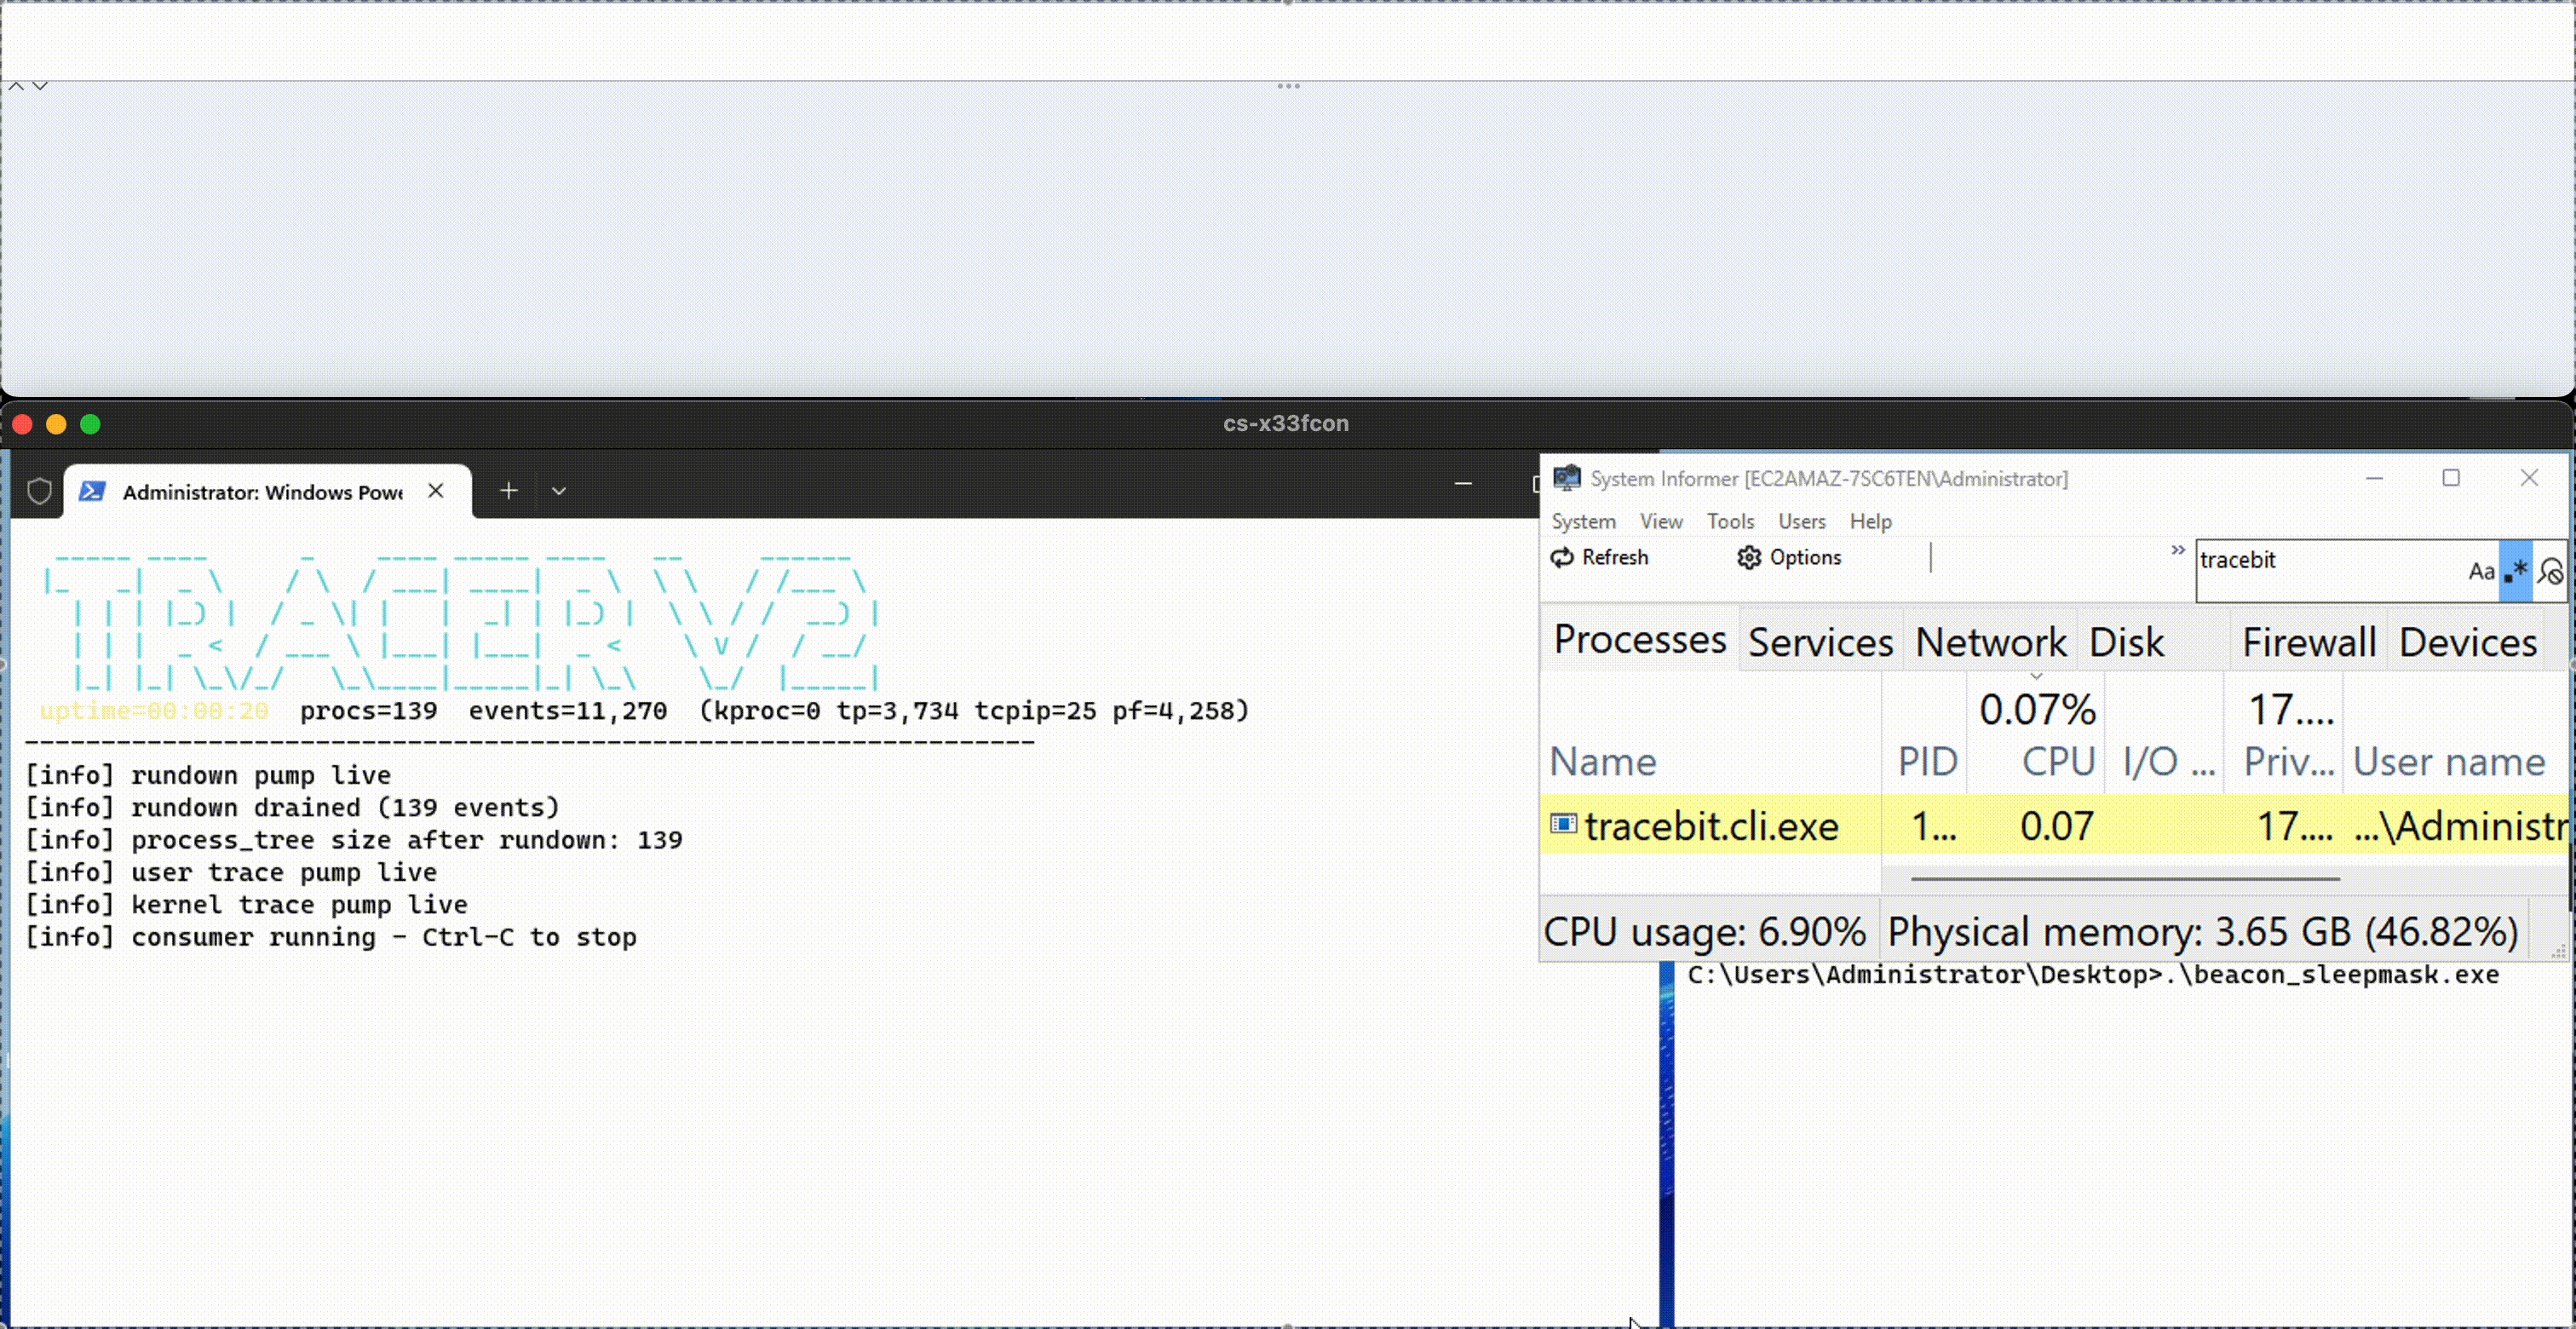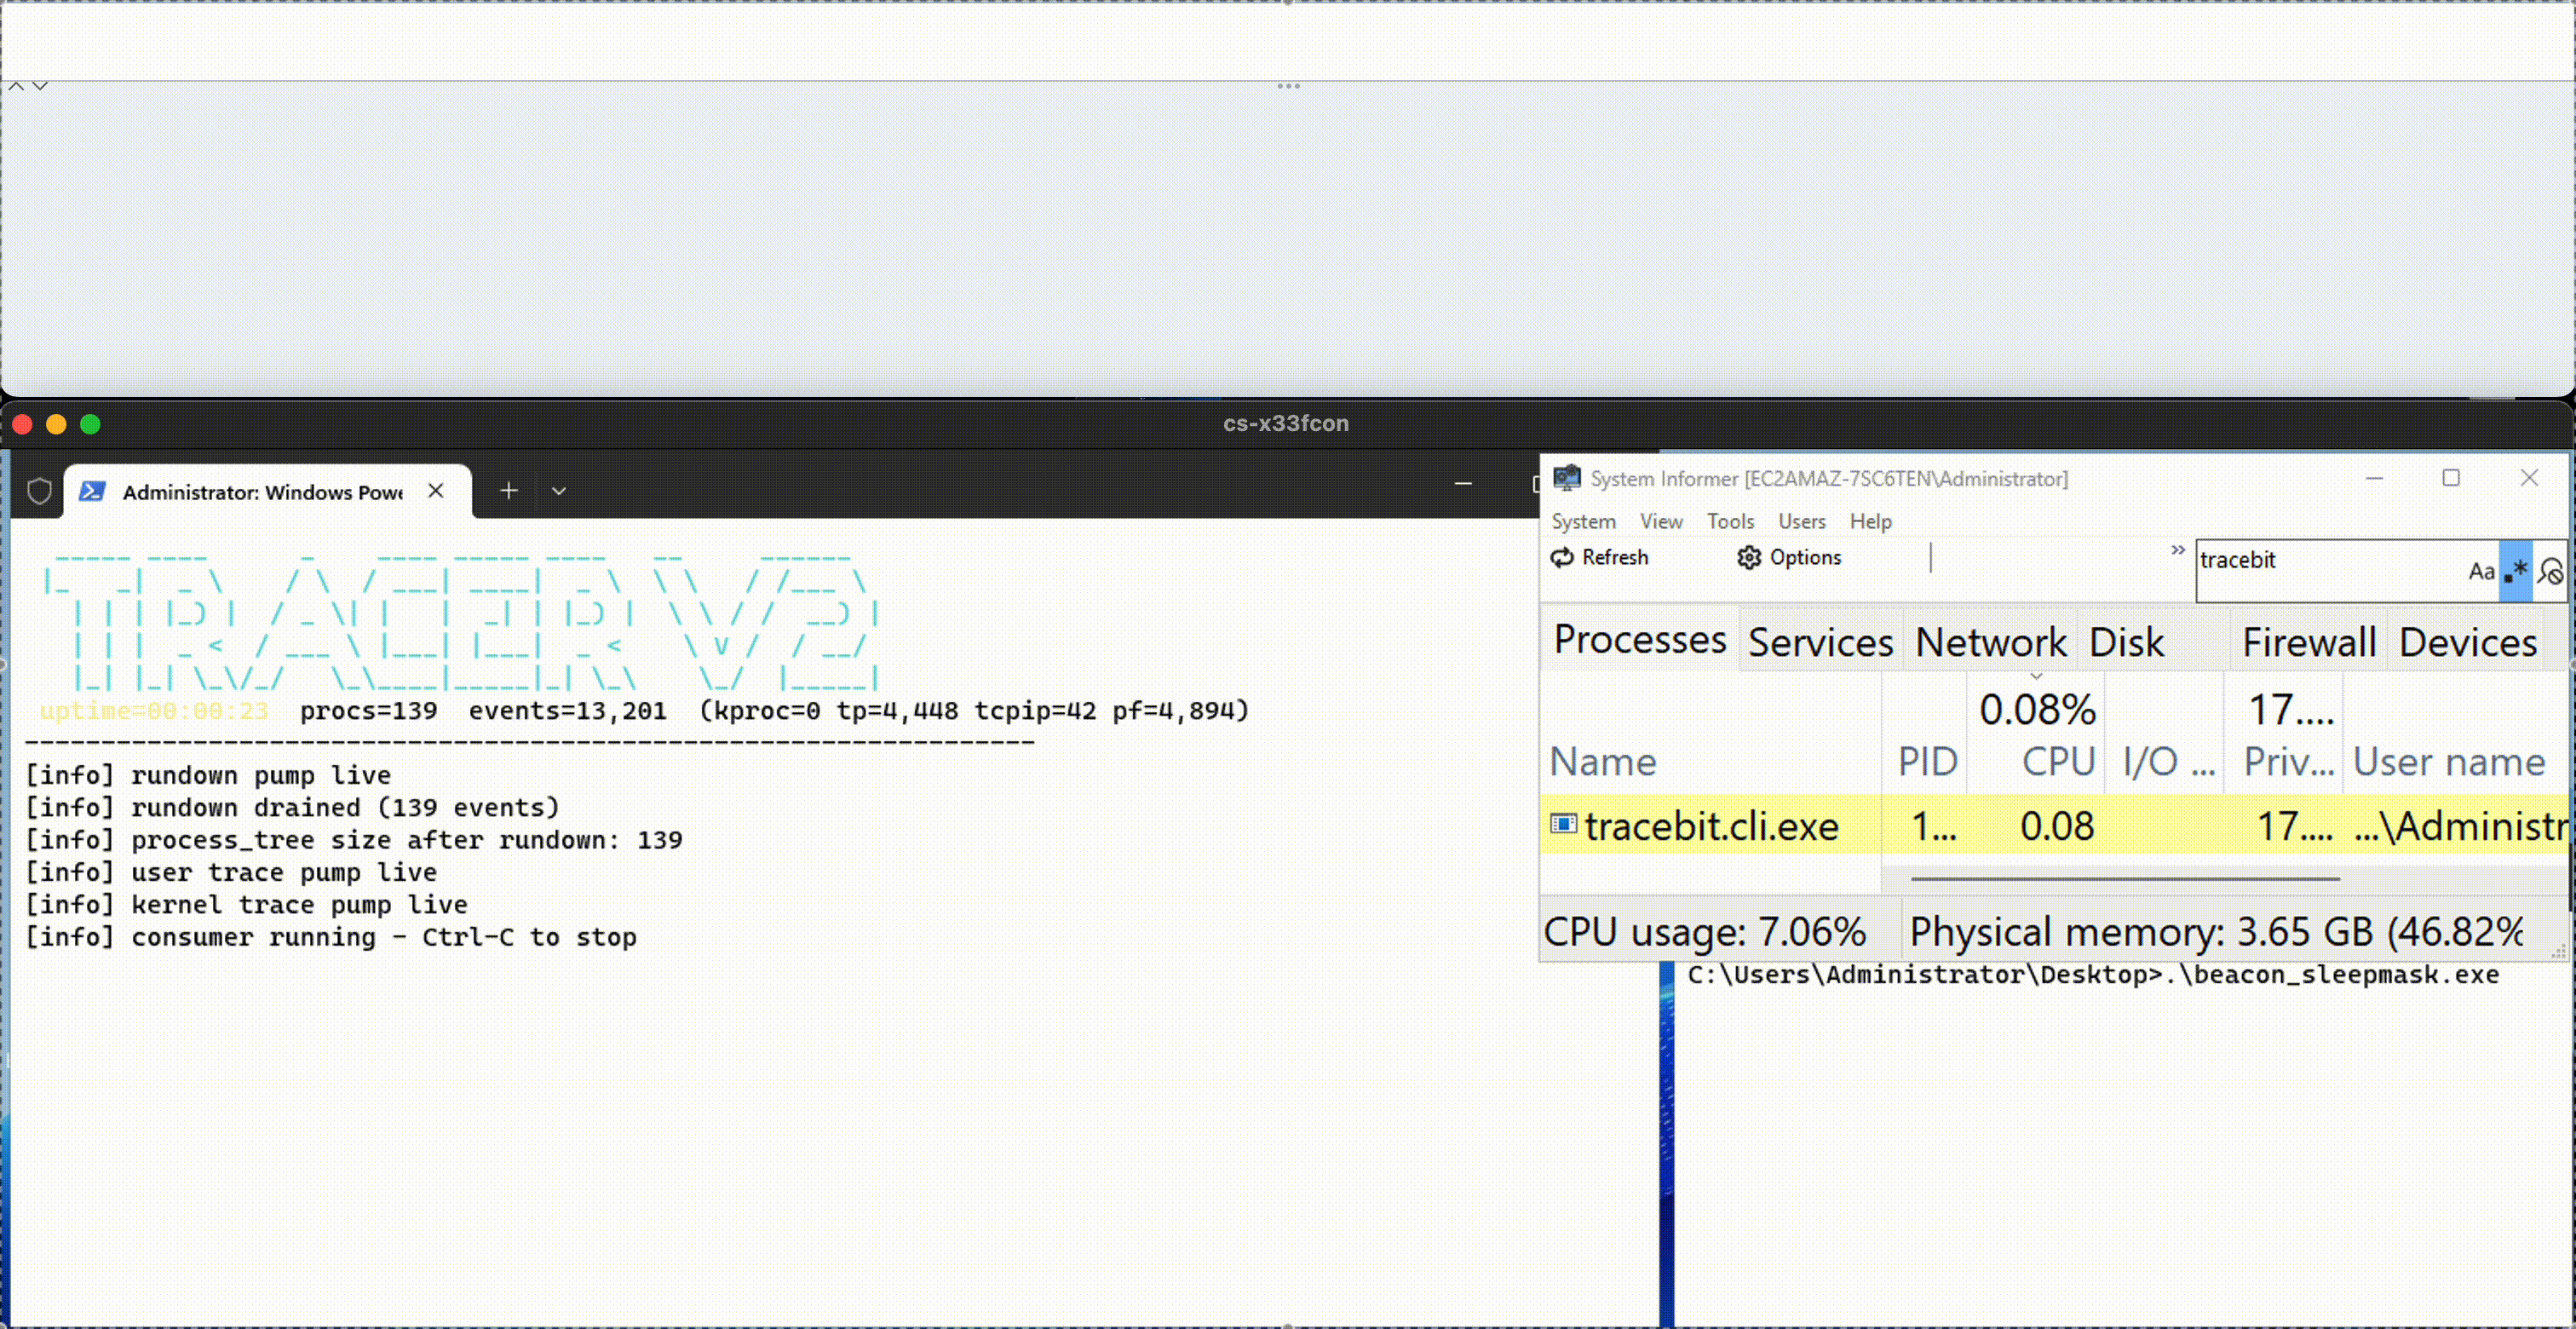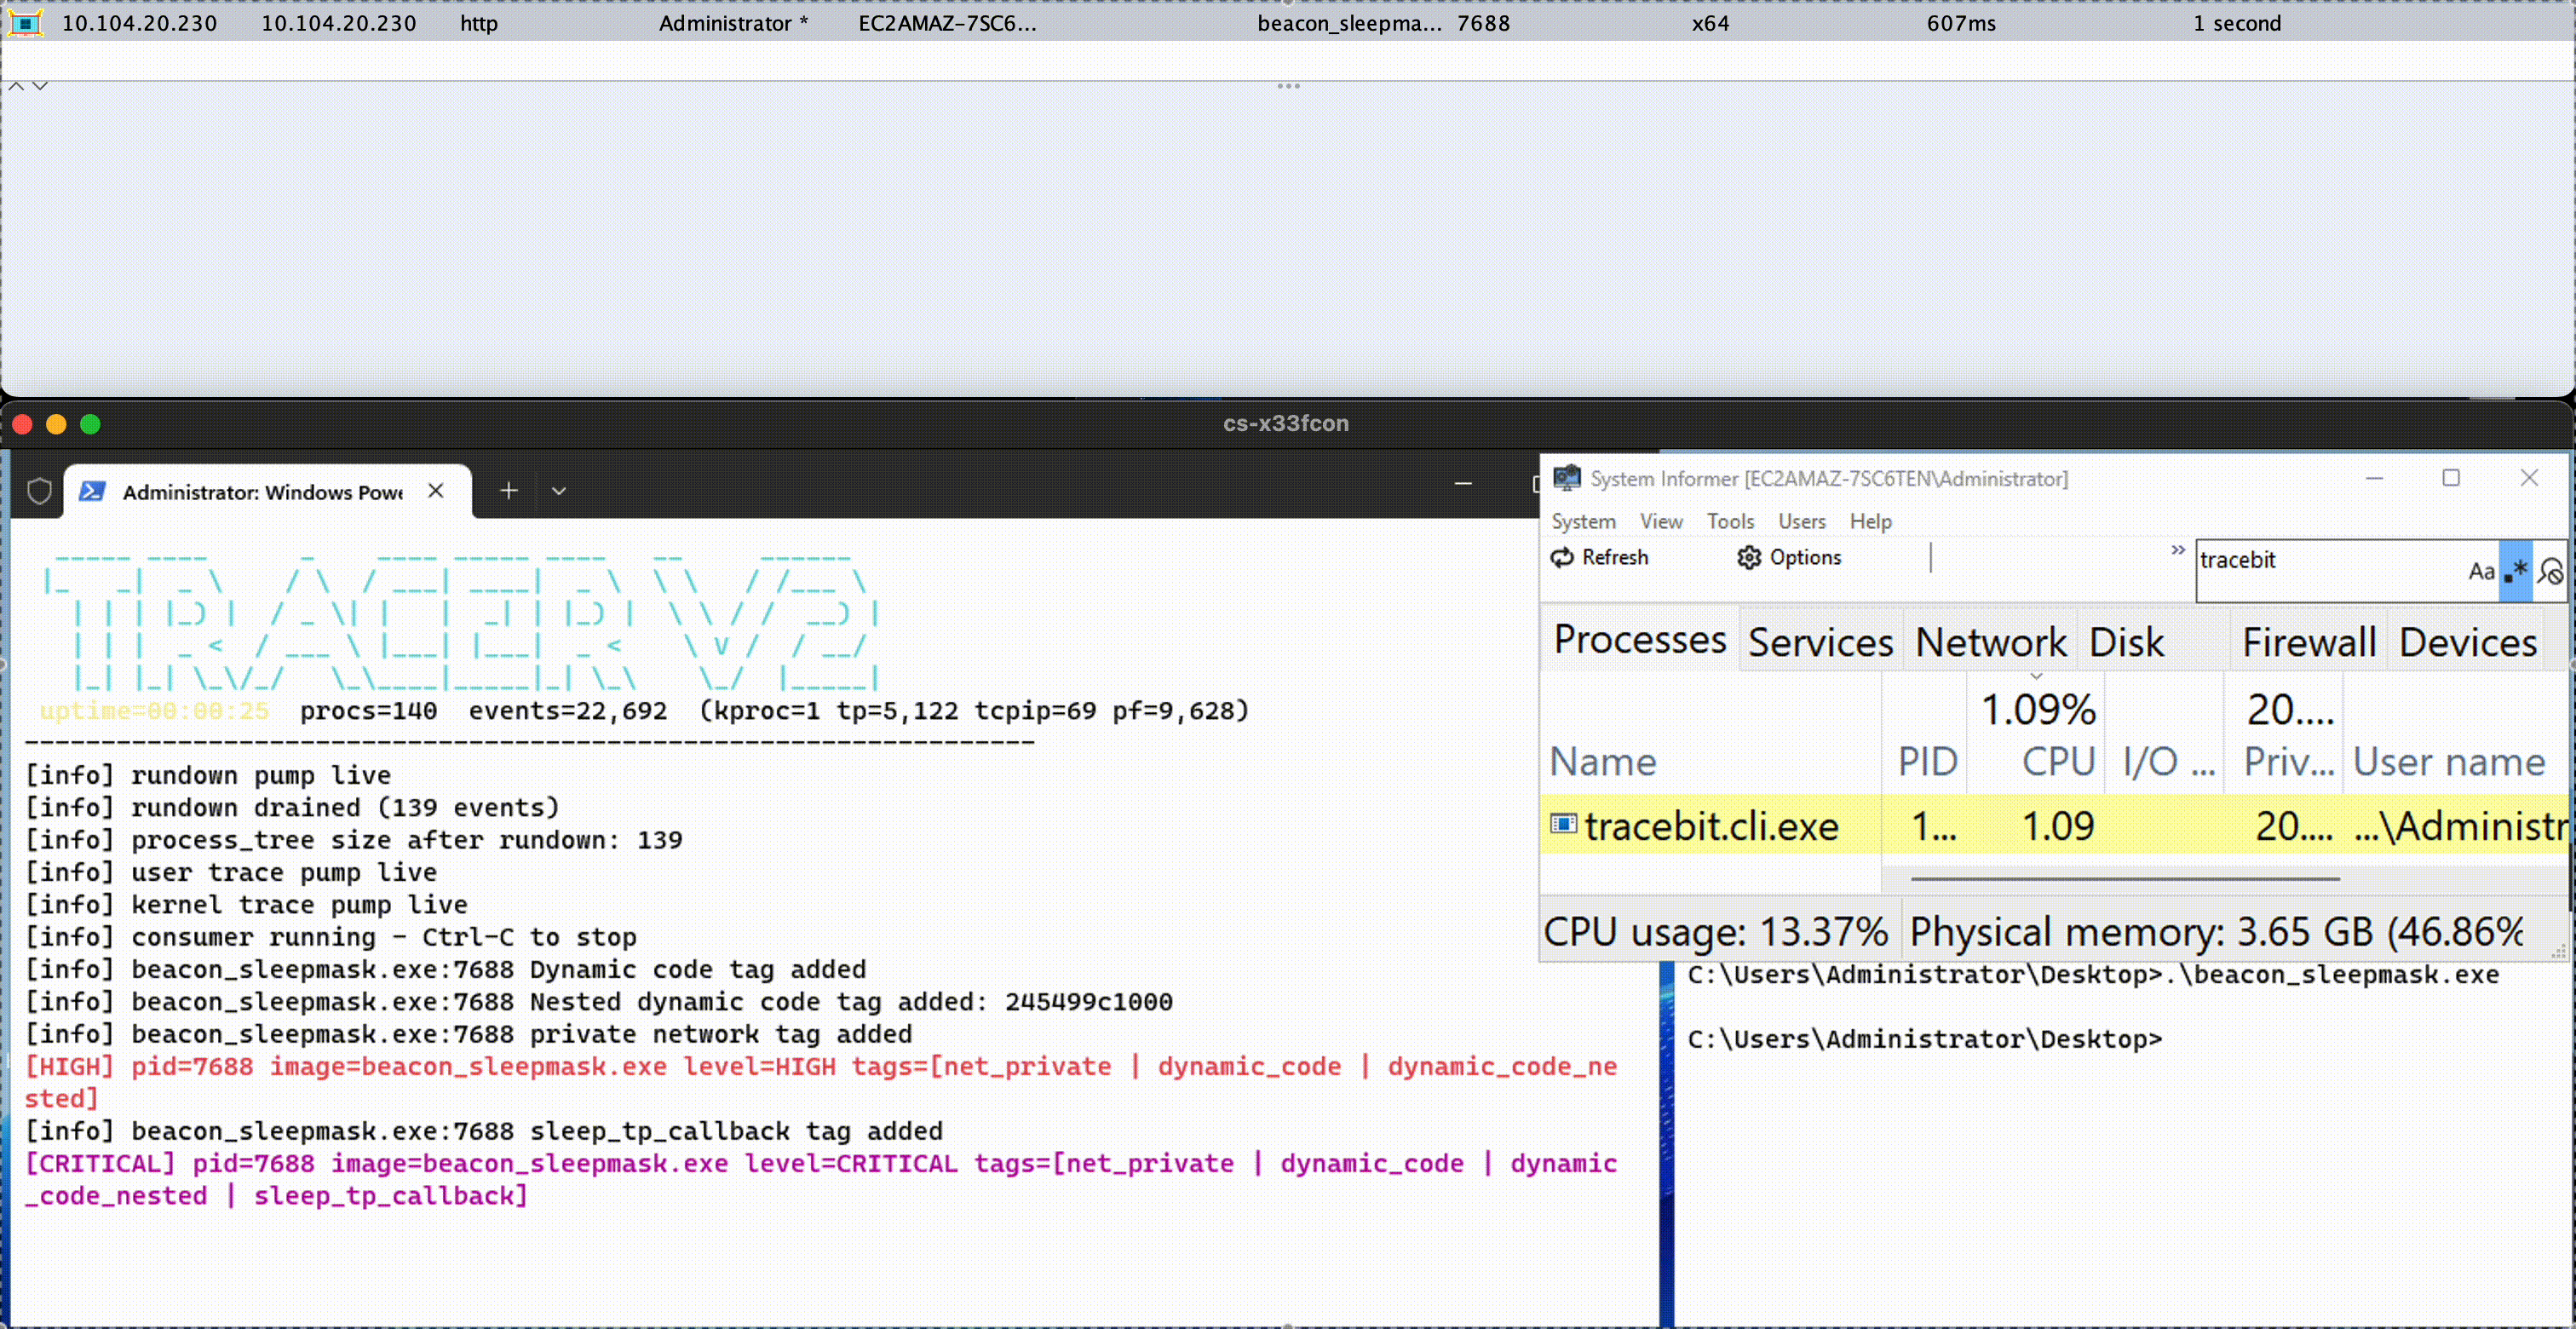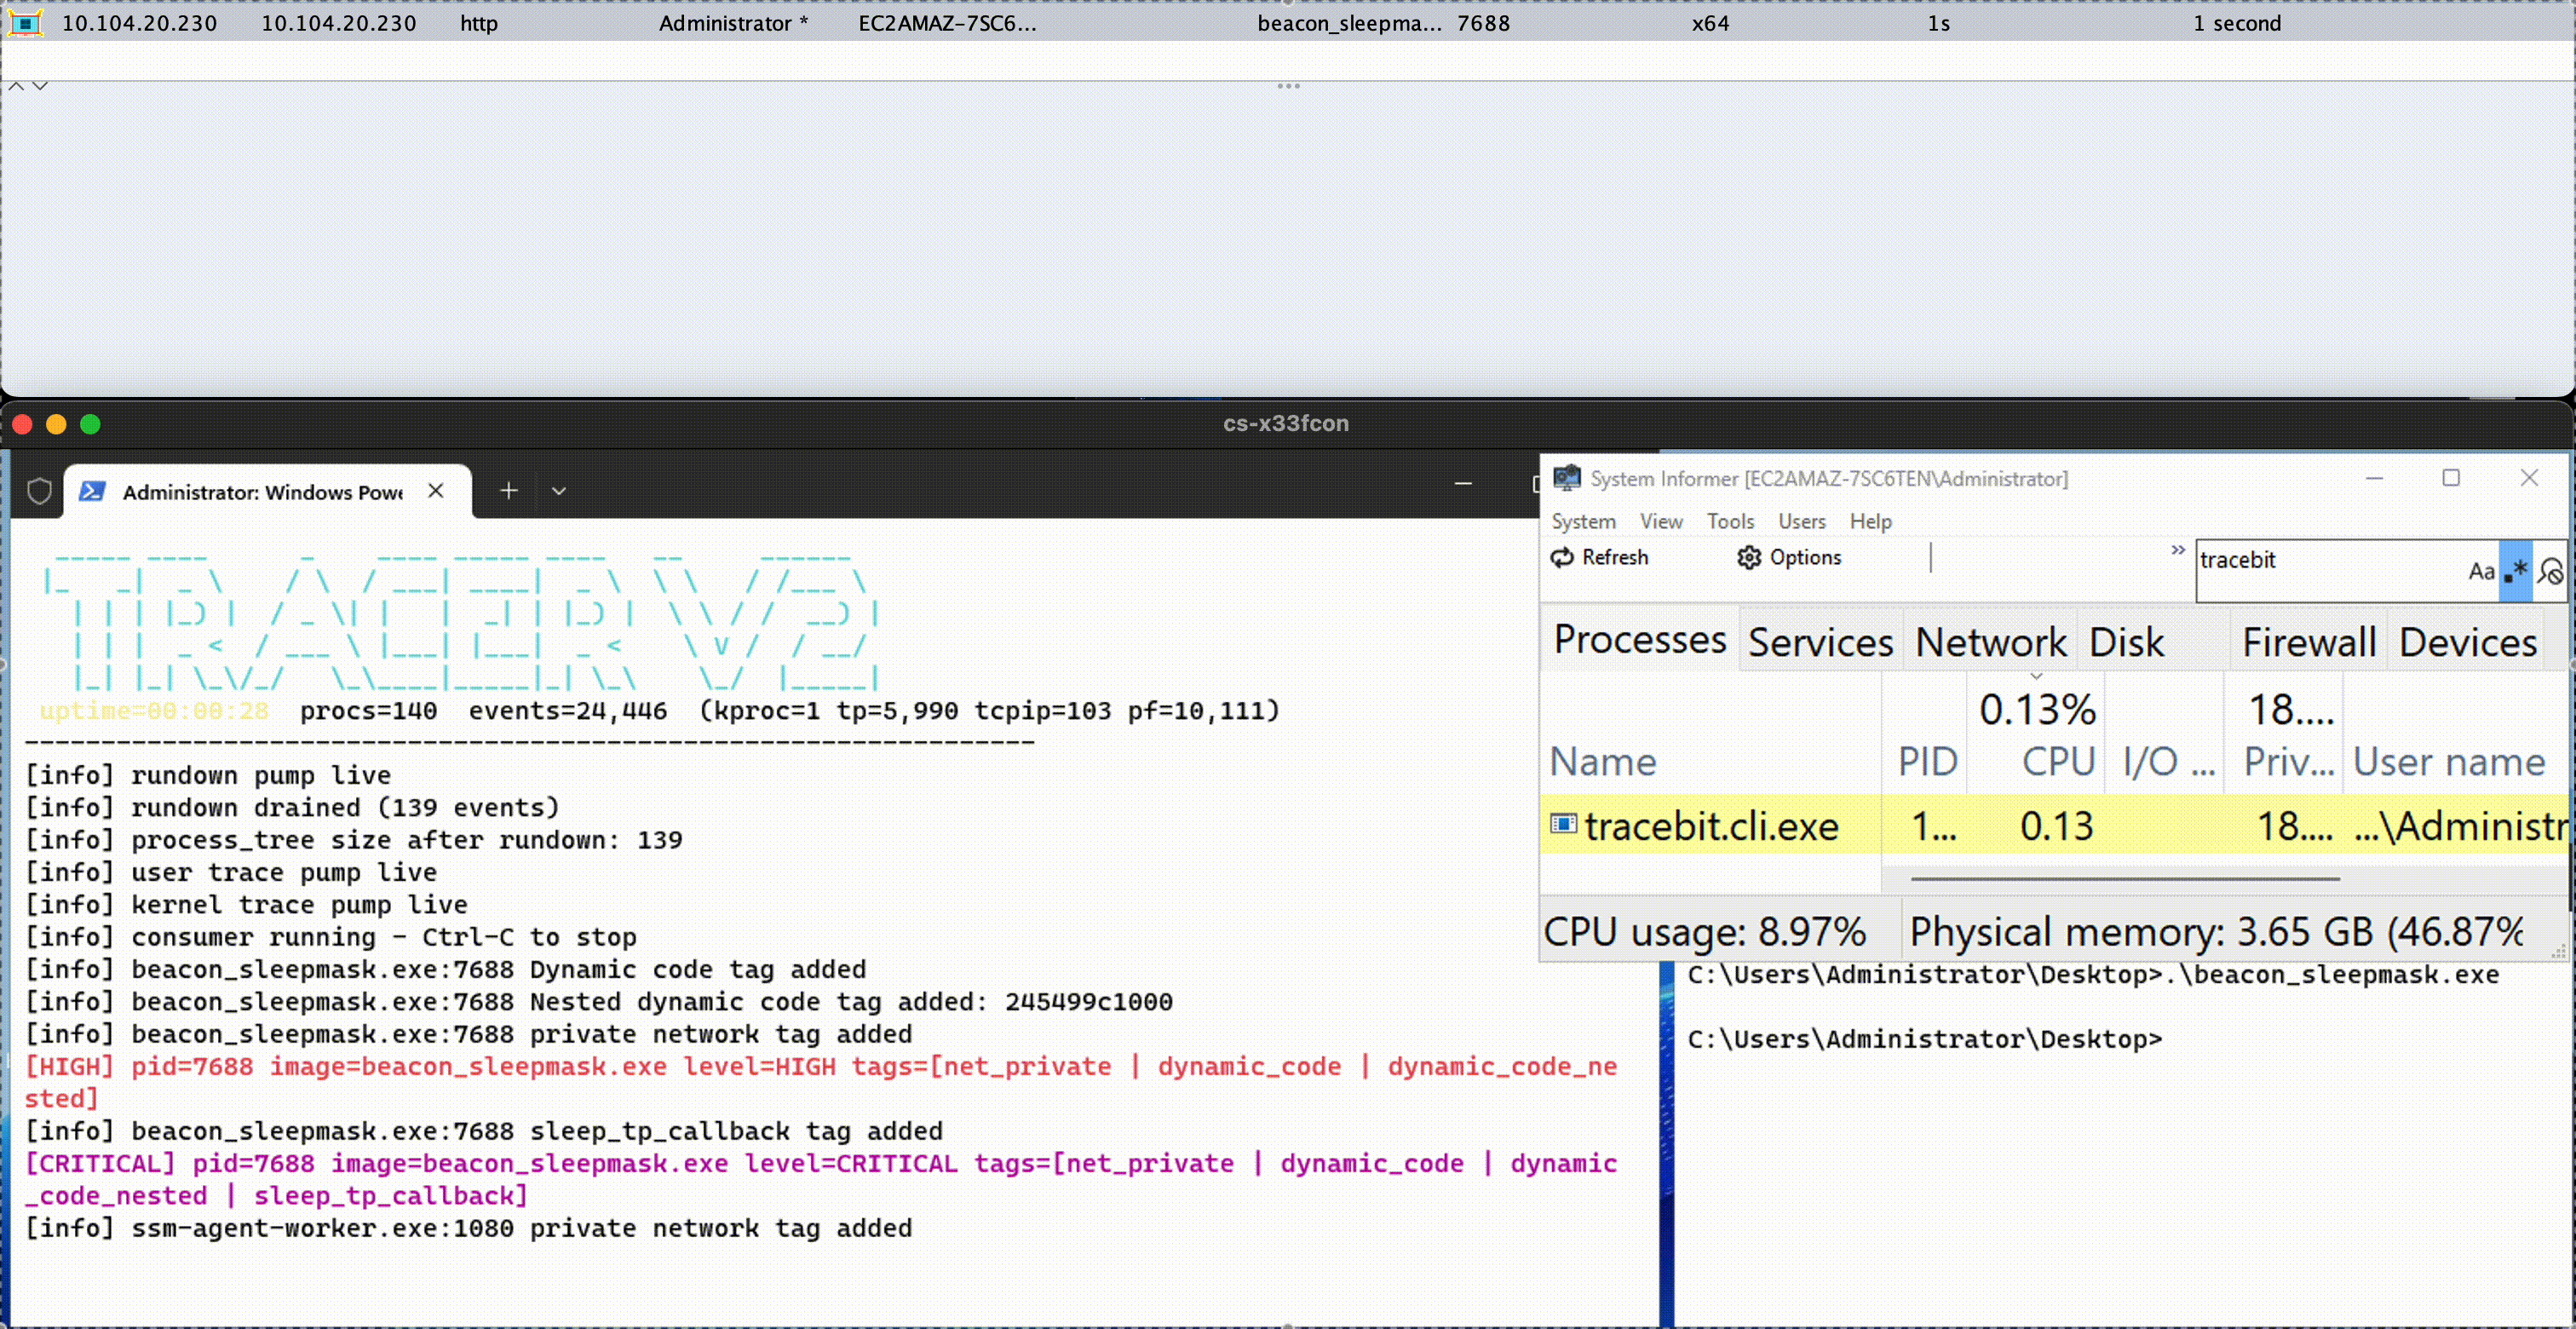 threathunters-io/kassandra_x33fcon_2026
Ce dépôt contient l'outil de recherche présenté à x33fcon 2026, ainsi que les diapositives de présentation associées. Le contenu est mis à…
 bushidouk/abused-legitimate-services
Services Cloud, CDN et marketing exploités par les cybercriminels et les groupes APT
 synacktiv/windows_kernel_shadow_stack
Preuves de concept démontrant certains aspects de la mitigation shadow stack du noyau Windows.

 owasp/pscf
Cadre OWASP fournissant des capacités de sécurité structurées pour les produits logiciels, dérivé de l'analyse des réglementations et des normes…
 nccgroup/royal_apt
Royal APT - APT15 - Informations connexes issues de la recherche de NCC Group Cyber Defense Operations
 oritwoen/boha
Bibliothèque de données de primes, énigmes et défis crypto
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak : une vulnérabilité de fuite d'informations sur le GPU intégré Intel
 0xdea/raptor_infiltrate20
#INFILTRATE20 pack de fête de raptor.
 giancarlolelli/quantum
Ce dépôt contient le code et les détails de soumission pour le défi du prix QDay par https://www.projecteleven.com/
 gyaansastra/cve-2023-21716
Une vulnérabilité dans wwlib de Microsoft Office permet aux attaquants d'exécuter du code à distance avec les privilèges de la victime qui ouvre un…
 runzeroinc/vulns-2026-fatfs-chance
Vulnérabilités de sécurité documentées dans la bibliothèque de système de fichiers embarqué FatFs avec détails CVE, harnais de fuzzing, générateur…
 gnoxter/mountain_goat
Un PoC démontrant des techniques exploitant la CVE-2016-5696 (exploits TCP hors chemin) : Global Rate Limit Considered Dangerous








