
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit

 cookiengineer/actual-php2shell
🤖 Non, il existe un moyen simple d'exploiter cette vulnérabilité ! (vibecodé pour prouver un point)
 horkimhab/cve-2025-64702-more
Code de preuve de concept et notes de recherche sur les vulnérabilités QPACK/HTTP-3 (CVE-2025-64702, CVE-2026-12523, CVE-2025-13945) pour des tests…
 horkimhab/cve-2026-109618-619
Code de preuve de concept pour CVE-2026-109618 et CVE-2026-109619 (contournement php2shell), conditionné pour la reproduction en laboratoire…
 inquest/yara-rules
Collection de règles YARA pour la chasse aux malwares, aux documents Office malveillants et aux artefacts d'exploitation, avec des références aux…
 pedrobarcha/memory-injection
Recherche sur les injections de prompt persistantes via les fonctionnalités de mémoire de Claude, Gemini et ChatGPT, avec étapes de reproduction,…
 xhyumiracle/sudp
Protocole de délégation d'usage des secrets — usage des secrets au niveau du protocole pour les systèmes agentiques
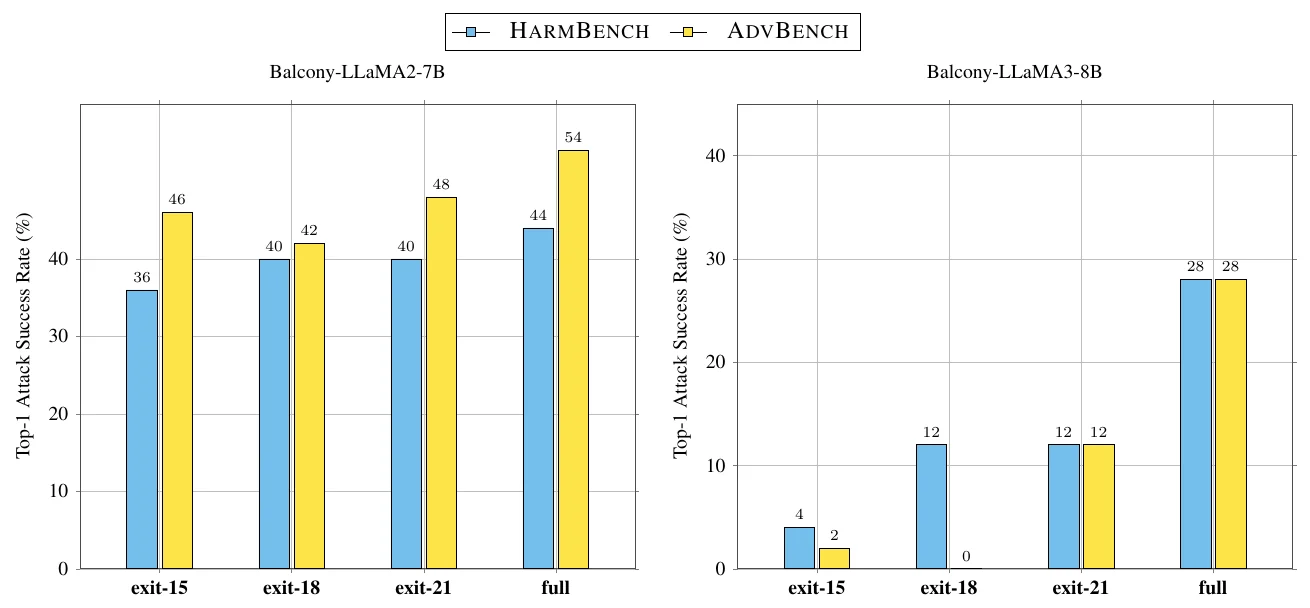 lassnajmuldeen/balcony-jailbreaking
Vulnérabilité de jailbreak à travers les profondeurs de sortie anticipée des LLM. Publié à NeurIPS 2026 dans l'atelier FLMSec
 crypto-unict/ghostfacempc
Implémentation de référence de la reconnaissance faciale préservant la vie privée à l'aide du partage de secret répliqué dans MP-SPDZ, avec inférence…
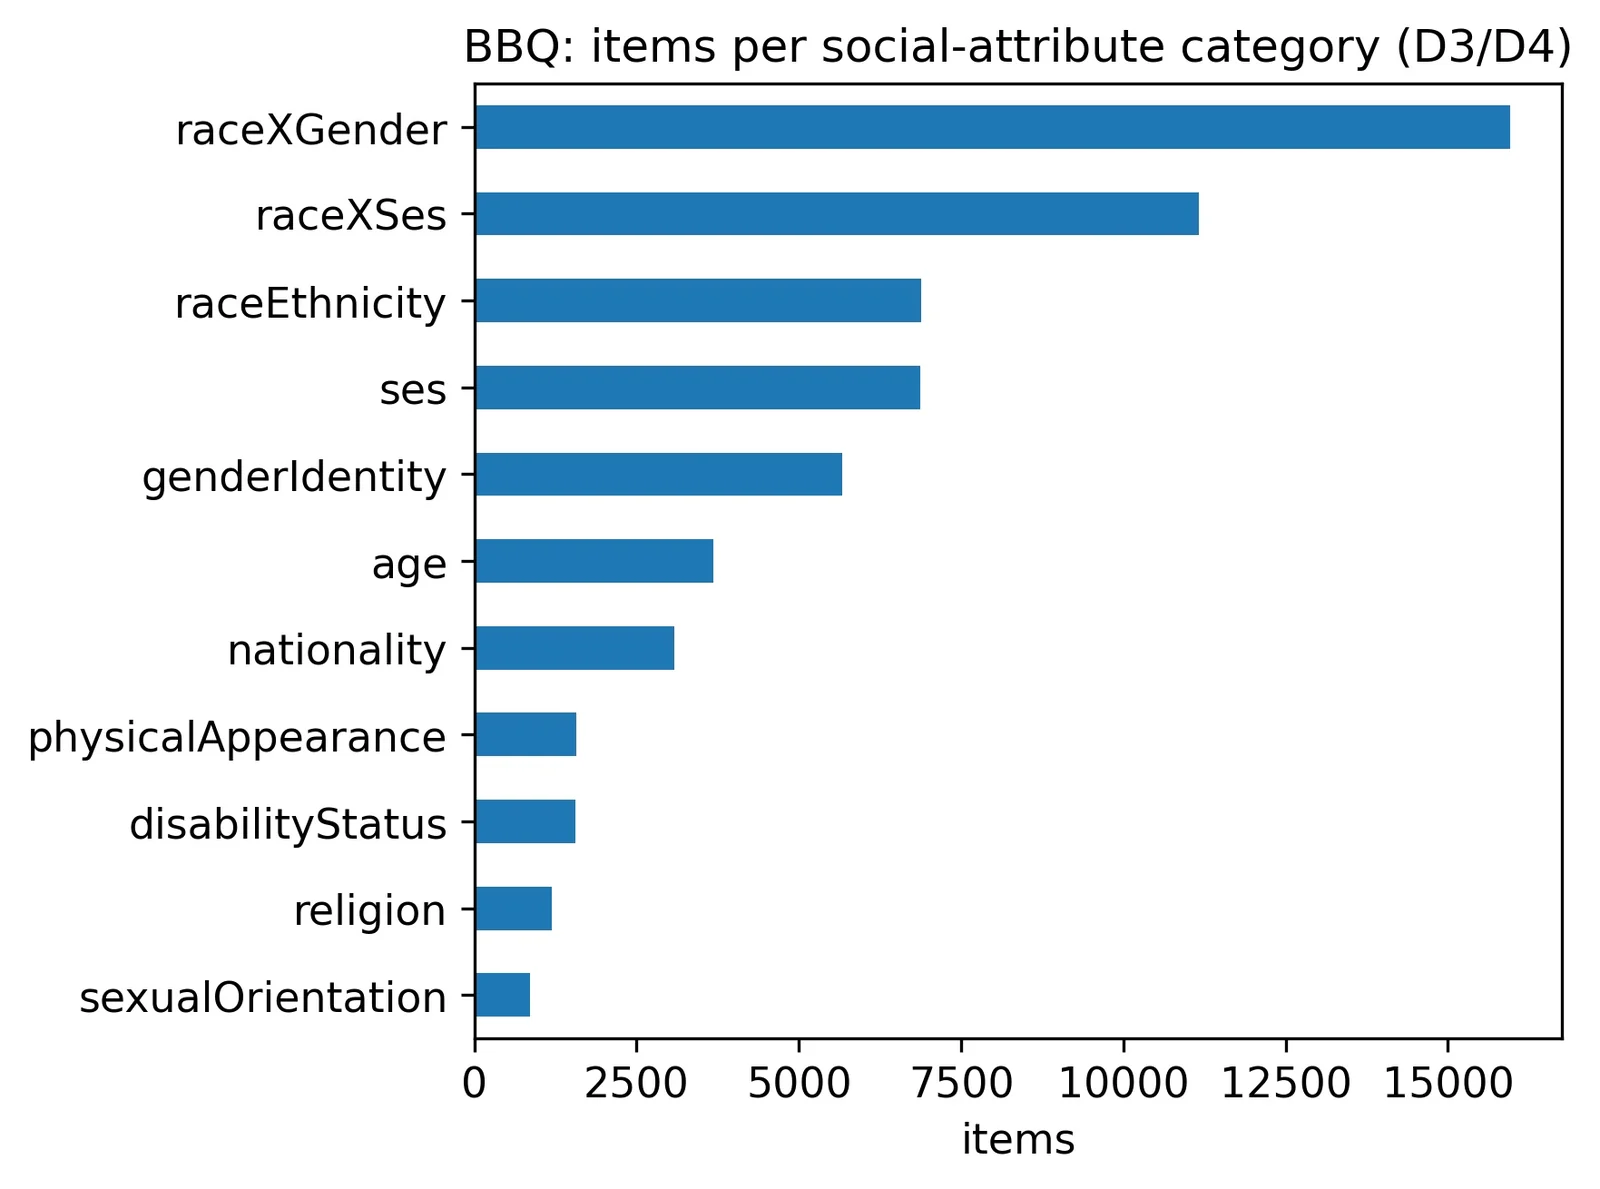 ericyoc/ai-security-literacy
Pipeline Colab reproductible qui ancre six dimensions de compétence en littératie de sécurité de l'IA dans des benchmarks publics et des microdonnées…
 automateforceai/cve-2018-0202
Sécurité et confidentialité en informatique (automne 2018), projet final de groupe à JHUISI, vulnérabilité clamscan dans ClamAV 0.99.3 de Cisco
 tencent-hunyuan/diagsafe
Benchmark diagnostique de sûreté des LLM avec 3 489 prompts bilingues, une taxonomie de 84 étiquettes et une évaluation par rubrique au niveau du…
 9bie/php2shell-bypass-aslr-exp
Exploit purement HTTP permettant une RCE sur PHP 8.4.26 + Apache mod_php via une fuite de tas session upload_progress, une réutilisation de pointeur…
 thuname/ted
Artefact de recherche issu de USENIX Security 2026 démontrant des attaques DDoS par l'exploitation abusive de nœuds de tunnel et d'en-têtes…
 pixee/compaction-laundering
Recherche de sécurité sur la compaction du contexte dans les agents de codage : montre comment des étiquettes de rôle falsifiées dans du contenu non…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE non authentifiée autonome sur PHP 8.5.11 standard (divulgation mémoire in-band PS(id)→cookie + chaîne UAF), échelles…
 4rdr/proofs
Collection de résultats CVE, de références de preuves de concept et de notes de recherche sur les vulnérabilités, incluant les entrées ExploitDB et…
 0xblackash/cve-2026-109618
Avis technique sur les vulnérabilités RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) couvrant la cause racine, les vecteurs d'exploitation, les…
 genai-security-project/genai-llm-top10
Top 10 OWASP pour les applications de grands modèles de langage








