
 #1
Articles de sécurité, projets de recherche, références techniques et matériel reproductible pour l’analyse défensive ou autorisée.
Recommandé par Kitploit
 spyciokon/cve-2023-1177-rebuild
Apprenez plus de choses, n'ingurgitez pas tout.
 redfox-security/unveiling-moniker-link-cve-2024-21413-navigating-the-latest-cybersecurity-landscape
Ressource éducative analysant CVE-2024-21413 (Moniker Link) et ses implications, fournissant des informations sur la vulnérabilité et les tendances…
 ahegaopsyops/sslweakness
Exemple de script démontrant un PRNG faible, CVE-2008-0166
 0xb1lal/cve-2025-29927
Centre d'avis et d'informations pour le contournement d'autorisation middleware Next.js CVE-2025-29927, y compris un lien vers l'analyse technique et…
 0xblackash/cve-2026-106173
Documente la CVE-2026-106173, une traversée de chemin (CWE-22) dans Fortinet FortiSIEM, avec une analyse d'impact, des conseils de détection et des…
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - Élevé - Local - UAF - rtree last_insert_rowid 0 node hash
 quarkslab/qsynthesis
Synthétiseur Greybox conçu pour la désobfuscation des instructions d'assembleur.
 tandasat/hello-vt-rp
Un hyperviseur simple démontrant l'utilisation de la technologie Intel VT-rp (redirect protection).
 linnemanlabs/advisories
Avis de sécurité Linux sélectionnés avec des analyses de CVE et des exploits de preuve de concept reproductibles couvrant les vulnérabilités…
 parapapinho/cve-2017-12561
Analyse de rétro-ingénierie et preuve de concept pour CVE-2017-12561, un use-after-free dans HPE iMC dbman, couvrant le diffing binaire, le décodage…
 bombobombone/cve-2026-100380
Notes de vérification de PoC et de correctif pour CVE-2026-100380, une XSS réfléchie dans les pages d'erreur de validation linguistique de Wikibase,…
 sotiak/cve-2021-42574
Preuve de concept minimale en Rust démontrant CVE-2021-42574 (Trojan Source), montrant les différences de comportement de compilation entre rustc…
 horkimhab/cve-2026-10817
Référentiel de recherche en sécurité à but éducatif pour CVE-2026-10817, fournissant du matériel de preuve de concept et des conseils de laboratoire…
 rahulreddykarne/cve-2026-65320-fastcore
Documente CVE-2026-65320, une traversée de chemin de type tar-slip dans untar_dir() de fastcore, avec une preuve de concept inoffensive démontrant…
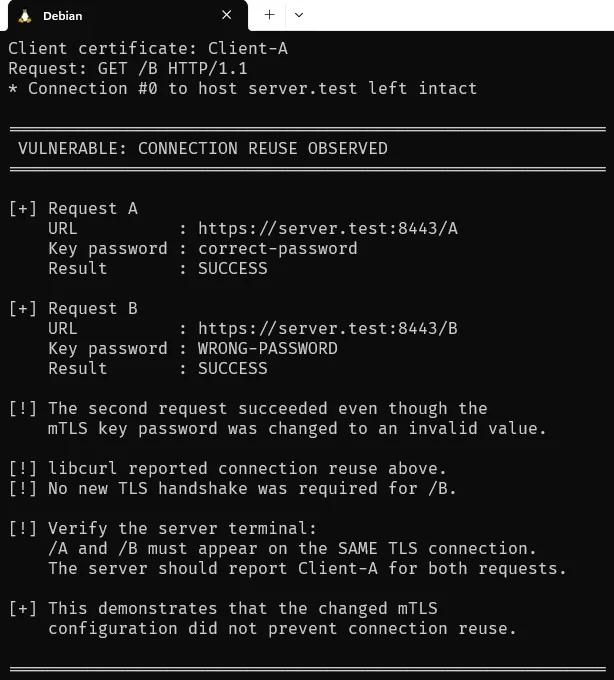 nimaarek/cve-2026-8932-poc
Preuve de concept reproduisant CVE-2026-8932, une faille de correspondance de configuration mTLS incomplète dans la réutilisation de connexion de…
 pvharmo2/gha-lab-fb32aba4a3
Reproduction autorisée en laboratoire de CVE-2023-26493 (GHSL-2023-027) : injection de commande via github.head_ref dans le workflow check…
 eynaexp/copy-fail-cve-2026-31431-modernized
Preuve de concept d'exploitation pour CVE-2026-31431, modernisée à partir de l'exploit original Copy Fail PE. Démontre la vulnérabilité à des fins…
 xrseccd/202605_dirty_frag
CVE-2026-43284 et CVE-2026-43500 découvertes par Hyunwoo Kim








