
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 barghest-ngo/mesh
VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…
 pentesteracademy/patoolkit
PA Toolkit est une collection de plugins d'analyse de trafic axés sur la sécurité.
 gdssecurity/wifitap
wifitap mis à jour pour BT5r3
 nccgroup/upnp-pentest-toolkit
Outil de pentest UPnP pour Windows
 danmcinerney/creds.py
Récolter des identifiants FTP/POP/IMAP/HTTP/IRC
 danmcinerney/wifi-monitor
Affiche les IP de votre réseau local qui envoient le plus de paquets.
 josh0xa/espionage
Une suite de sniffing de paquets Linux pour des attaques MiTM automatisées
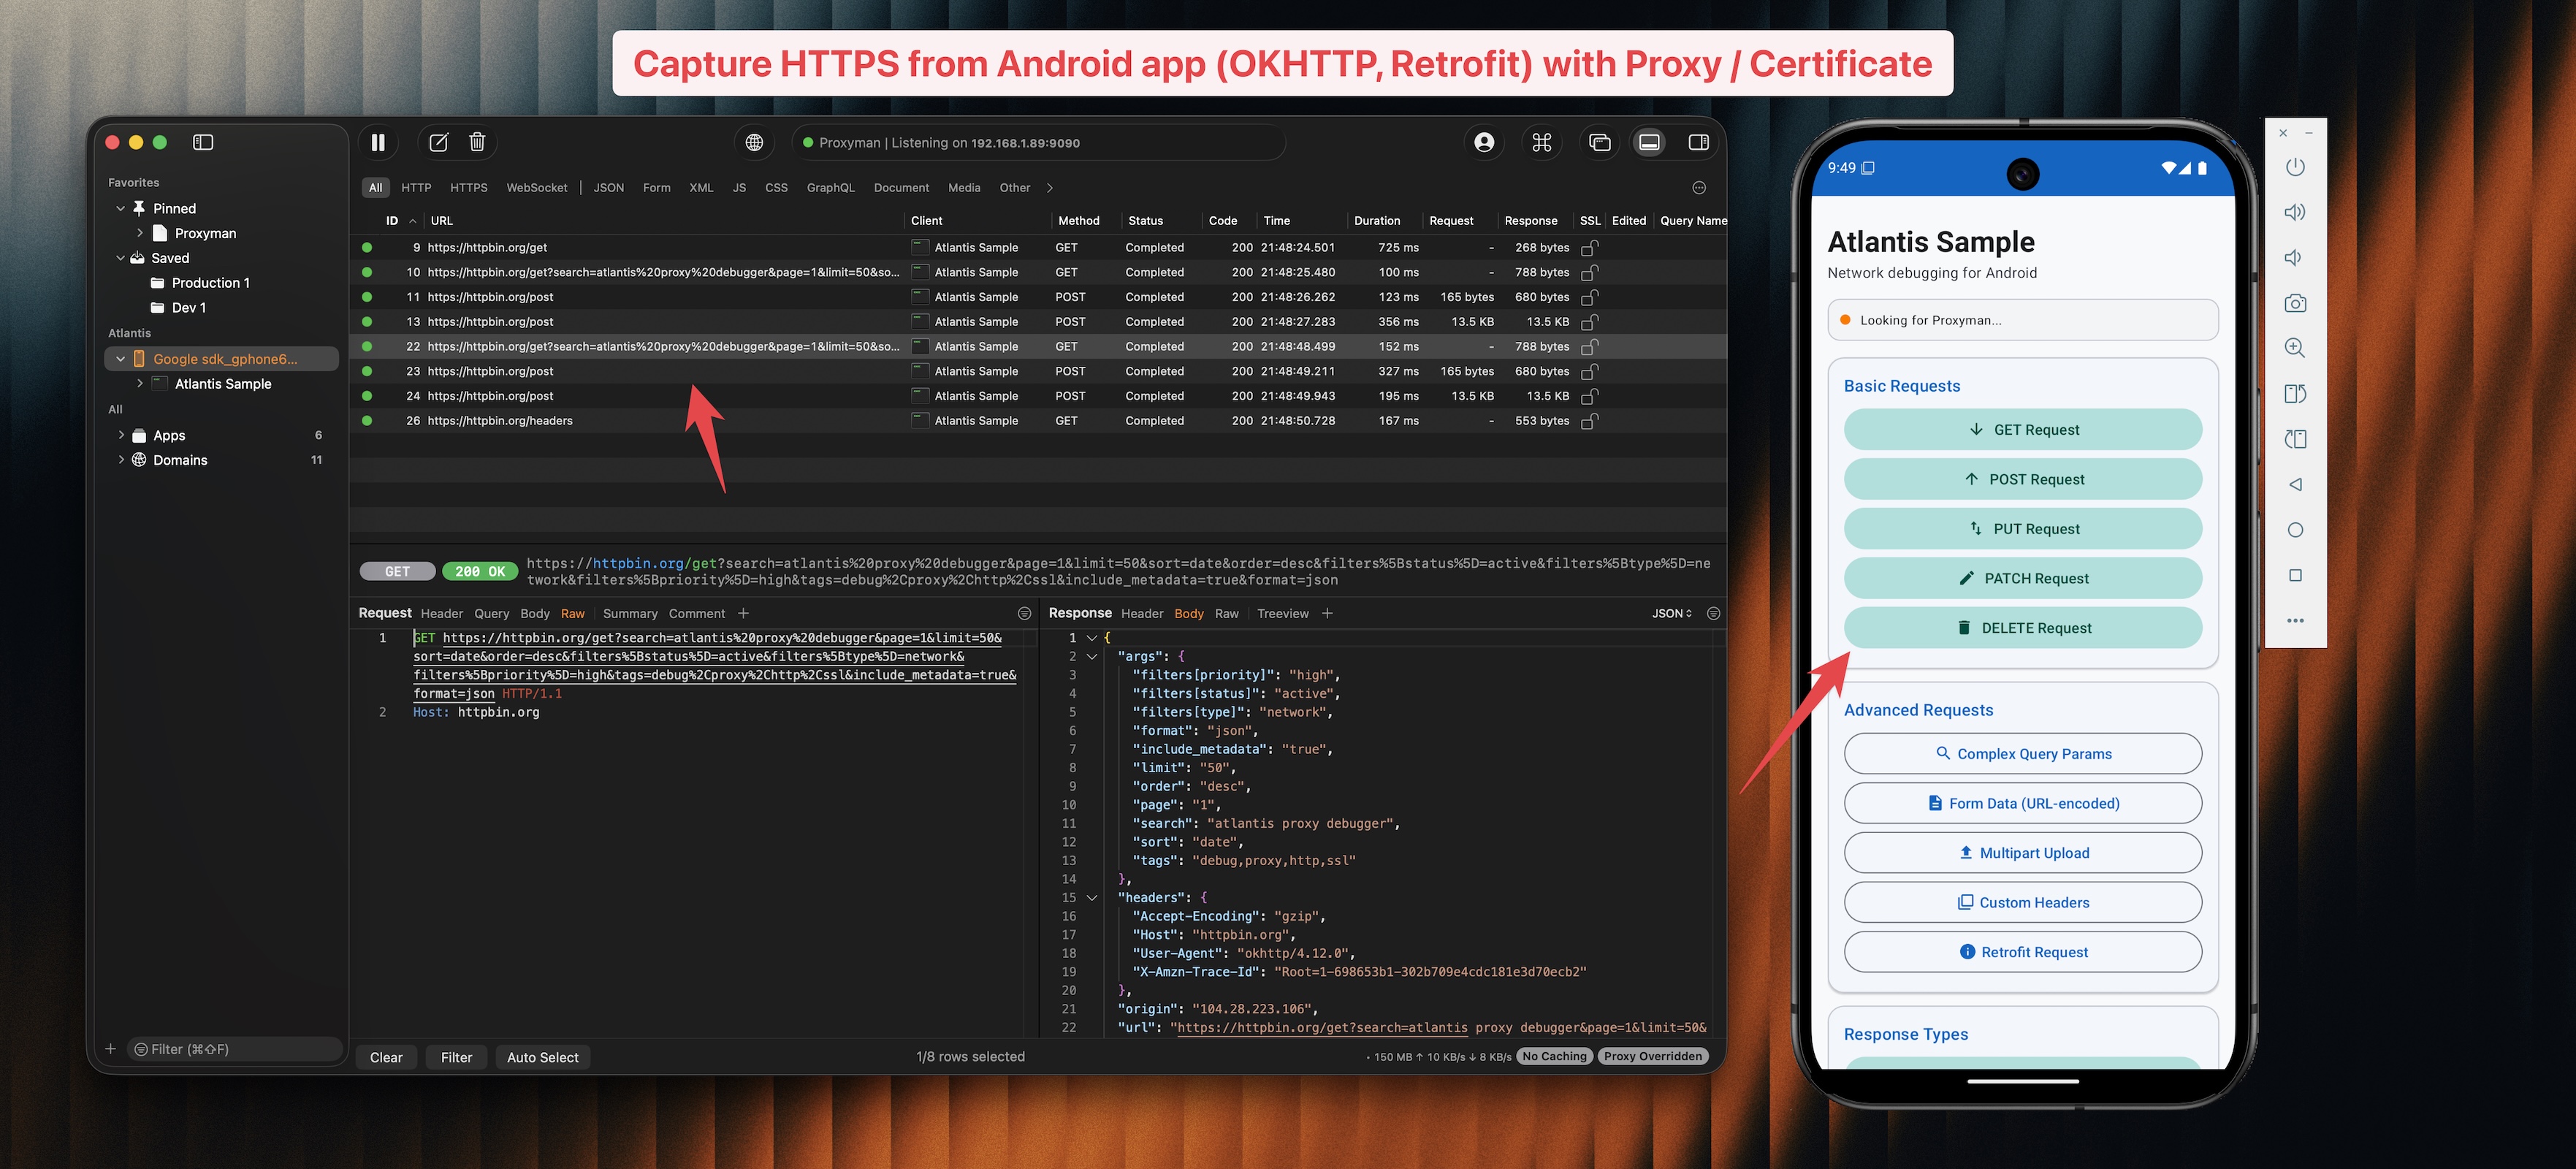 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 cybermaggedon/cyberprobe
Capture, analyse et réponse aux cyberattaques
 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 haute performance en Rust avec interception TLS, réécriture de requêtes basée sur des règles, capture de trafic, points…
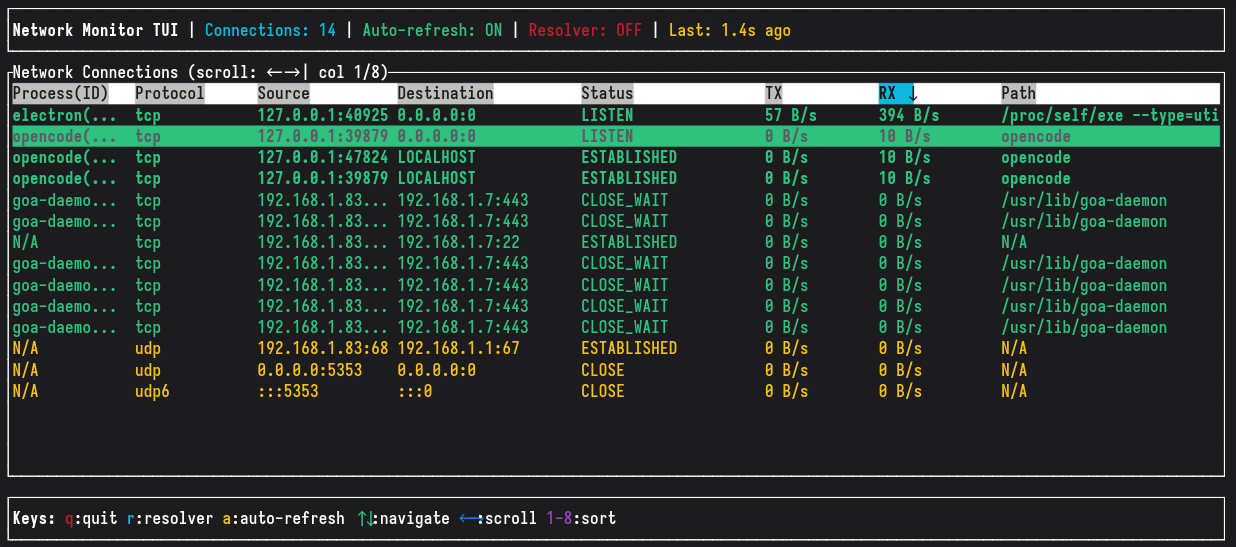 grigio/network-monitor
Un outil de surveillance des connexions réseau en temps réel conçu avec Rust et GTK4, affichant les connexions actives avec des statistiques I/O en…
 skyplabs/probequest
Boîte à outils pour jouer avec les Wi-Fi Probe Requests
 nccgroup/blesuite
BLESuite est un paquet Python qui offre un moyen plus simple de tester les appareils Bluetooth Low Energy (BLE)
 ioactive/laf
Ce projet a pour but de fournir une série d'outils pour fabriquer, parser, envoyer, analyser et casser un ensemble de paquets LoRaWAN afin d'auditer…
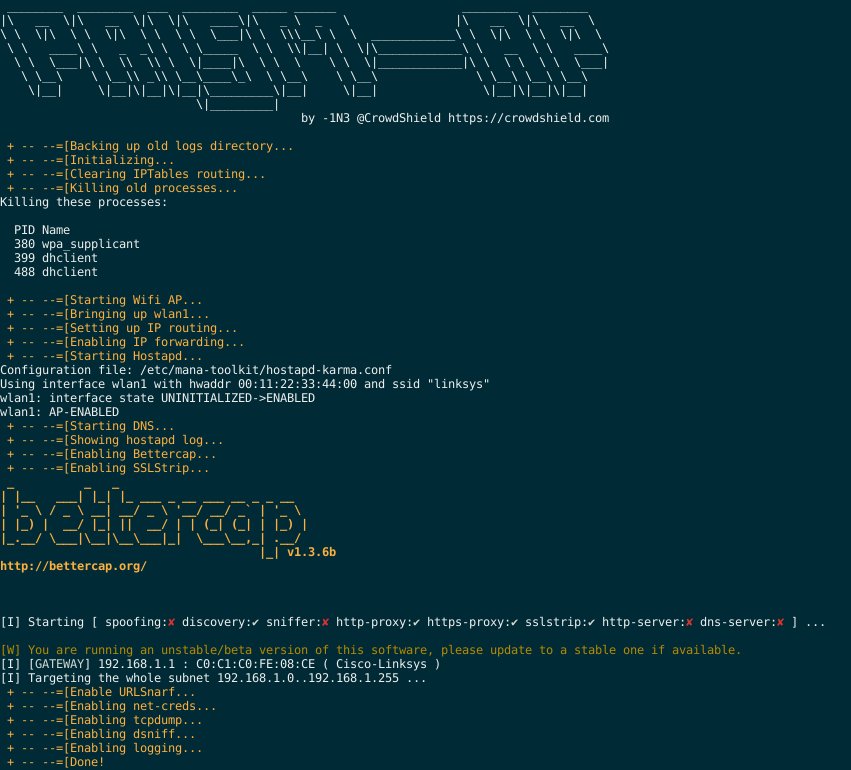 1n3/prism-ap
Un framework automatisé d'attaque MITM par RogueAP sans fil.
 nccgroup/binproxy
BinProxy est un proxy pour des connexions TCP arbitraires. Vous pouvez définir des formats de message personnalisés en utilisant la gemme BinData.
 greatscottgadgets/libbtbb
Bibliothèque C pour décoder les paquets de bande de base Bluetooth et extraire les informations de piconet à partir du matériel Ubertooth et USRP…








