
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 sevaepsteyn/cve-2026-98432-ebpf
Atténuation eBPF (XDP/tc) pour CVE-2026-98432 / RHSB-2026-016 - ébauche
 raahilmw/synipopt
IPv4 SYN avec options IP, une cible de laboratoire par exécution, pour la recherche sur CVE-2026-98432. Analyseur d'offset d'en-tête, tests de…
 loukious/android_kernel_xiaomi_sm8150
Noyau Nethunter pour le POCO X3 Pro (vayu) basé sur le noyau de crDroid.
 davetha/cve-2026-98432
Boîte à outils d'atténuation pour l'utilisation après libération d'IPv4 TCP inet_opt/ireq_opt : audit d'exposition, règles nft de rejet des SYN avec…
 xen0bit/netprobe-cve-2026-98432
Sonde distante en boîte noire qui détecte CVE-2026-98432, une utilisation après libération de ireq_opt dans TCP IPv4 sous Linux, via l'écho…
 gvcoder09/nodpi4android
Application proxy Android qui contourne la censure par inspection approfondie des paquets (DPI) en fragmentant les paquets TLS ClientHello et en…
 rayanziani/bootjack
Outillage d'exploitation pour le débordement d'erreur ICMP PXE UEFI d'EDK II (CVE-2026-97631) : forge des paquets ICMP usurpés, implante un faux…
 gary23w/hodometer
Une application de barre d'état système Windows native monofichier (C, Win32, sans runtime) qui affiche précisément quel programme envoie et reçoit…
 zeerg/haproxy-quic-cves-2026
PoC reproductibles en laboratoire et sur réseau pour HAProxy QUIC CVE-2026-26080 et CVE-2026-26081
 slabbdev/uefi-pxe-cve-2026-97631
Harnais QEMU/OVMF sans interface graphique qui pilote un démarrage PXE et envoie des erreurs ICMP surdimensionnées pour reproduire le débordement de…
 buybitart/get-the-hacker
Traquez les menaces WiFi en silence. Attrapez les hackers.
 clausing/scripts
Collection de scripts Python et Perl pour la criminalistique numérique, la réponse aux incidents et l'analyse réseau, incluant des outils de…
 elderlypirate/bus_pirate
Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…
 appneta/tcpreplay
Modifiez et rejouez le trafic réseau capturé à des vitesses arbitraires — une suite d'outils pcap pour *NIX et Windows.
 zerbea/hcxdumptool
Petit outil pour capturer des paquets depuis des périphériques wlan.
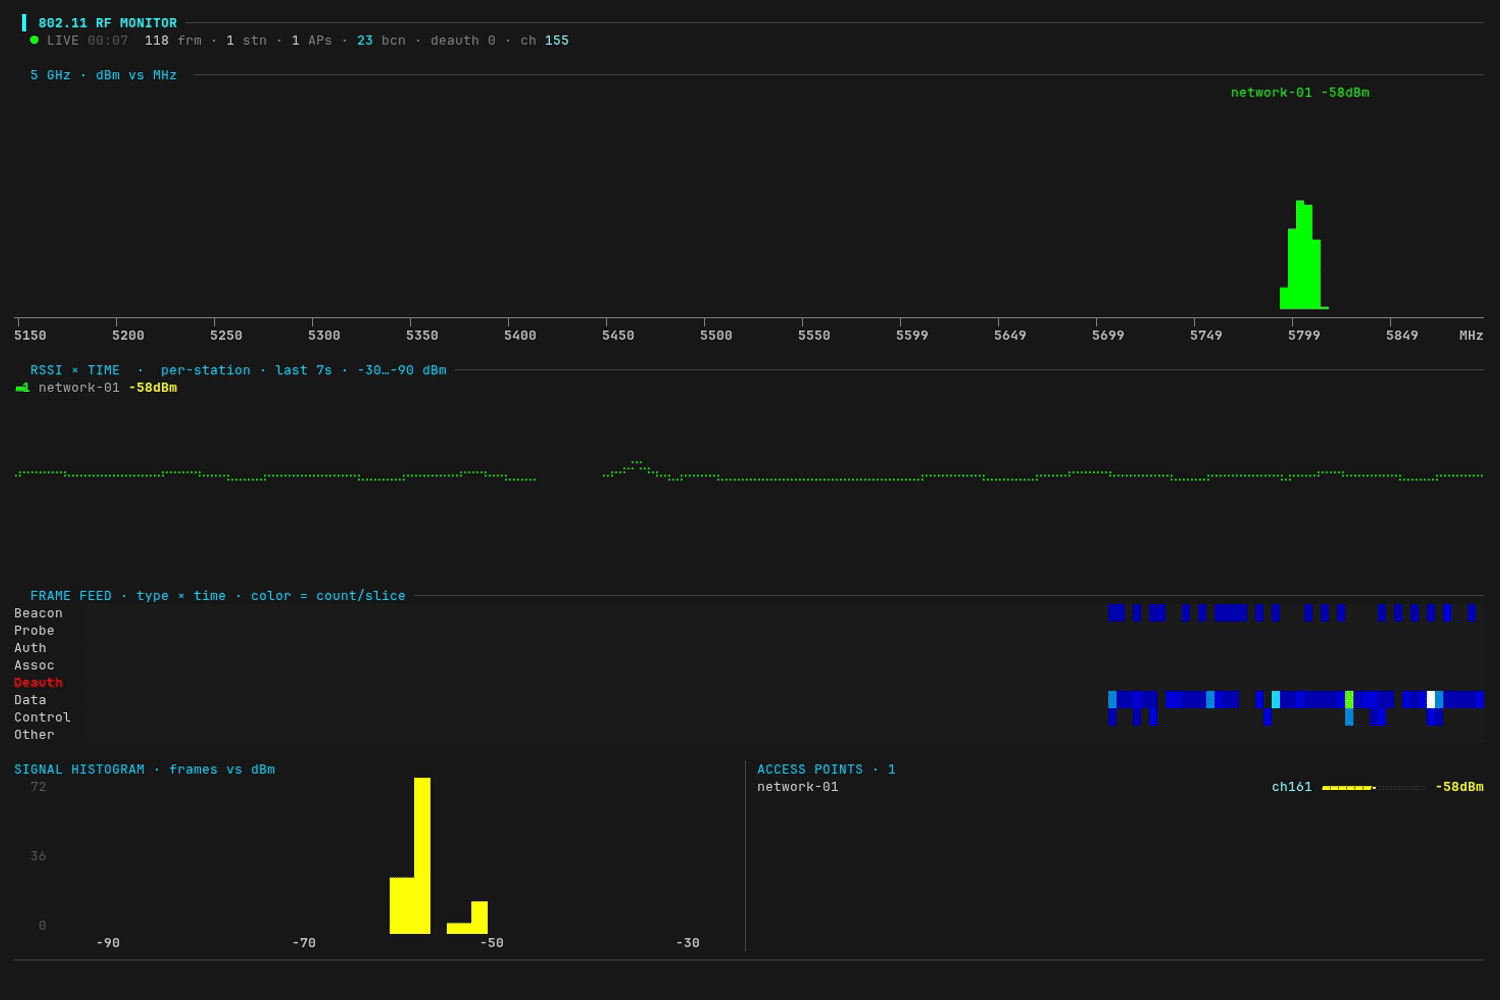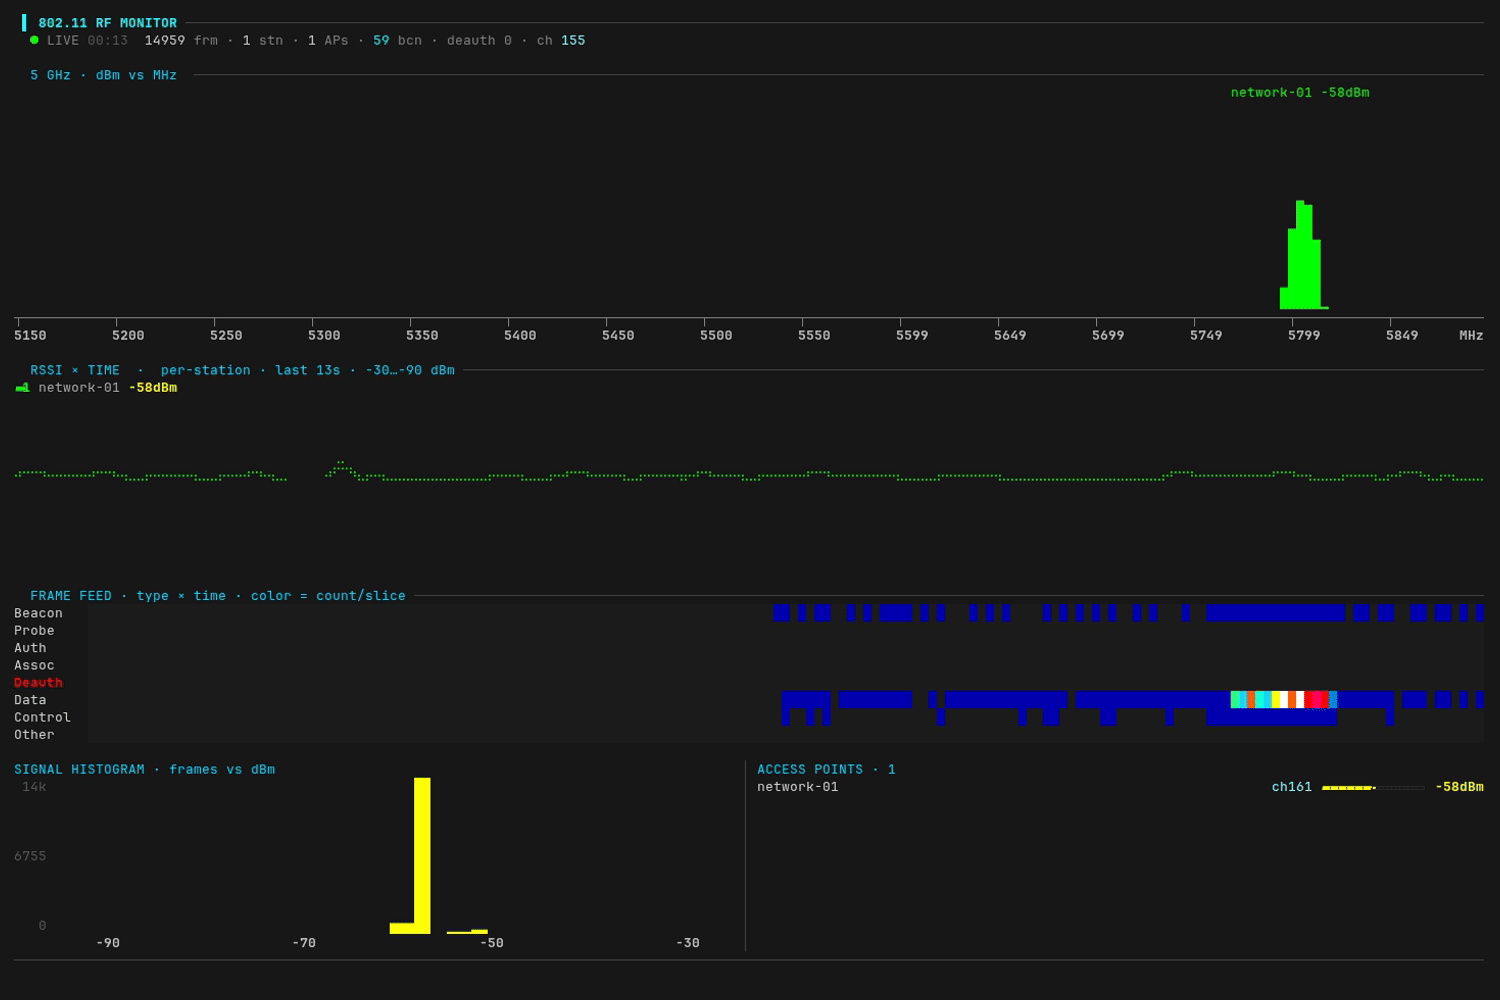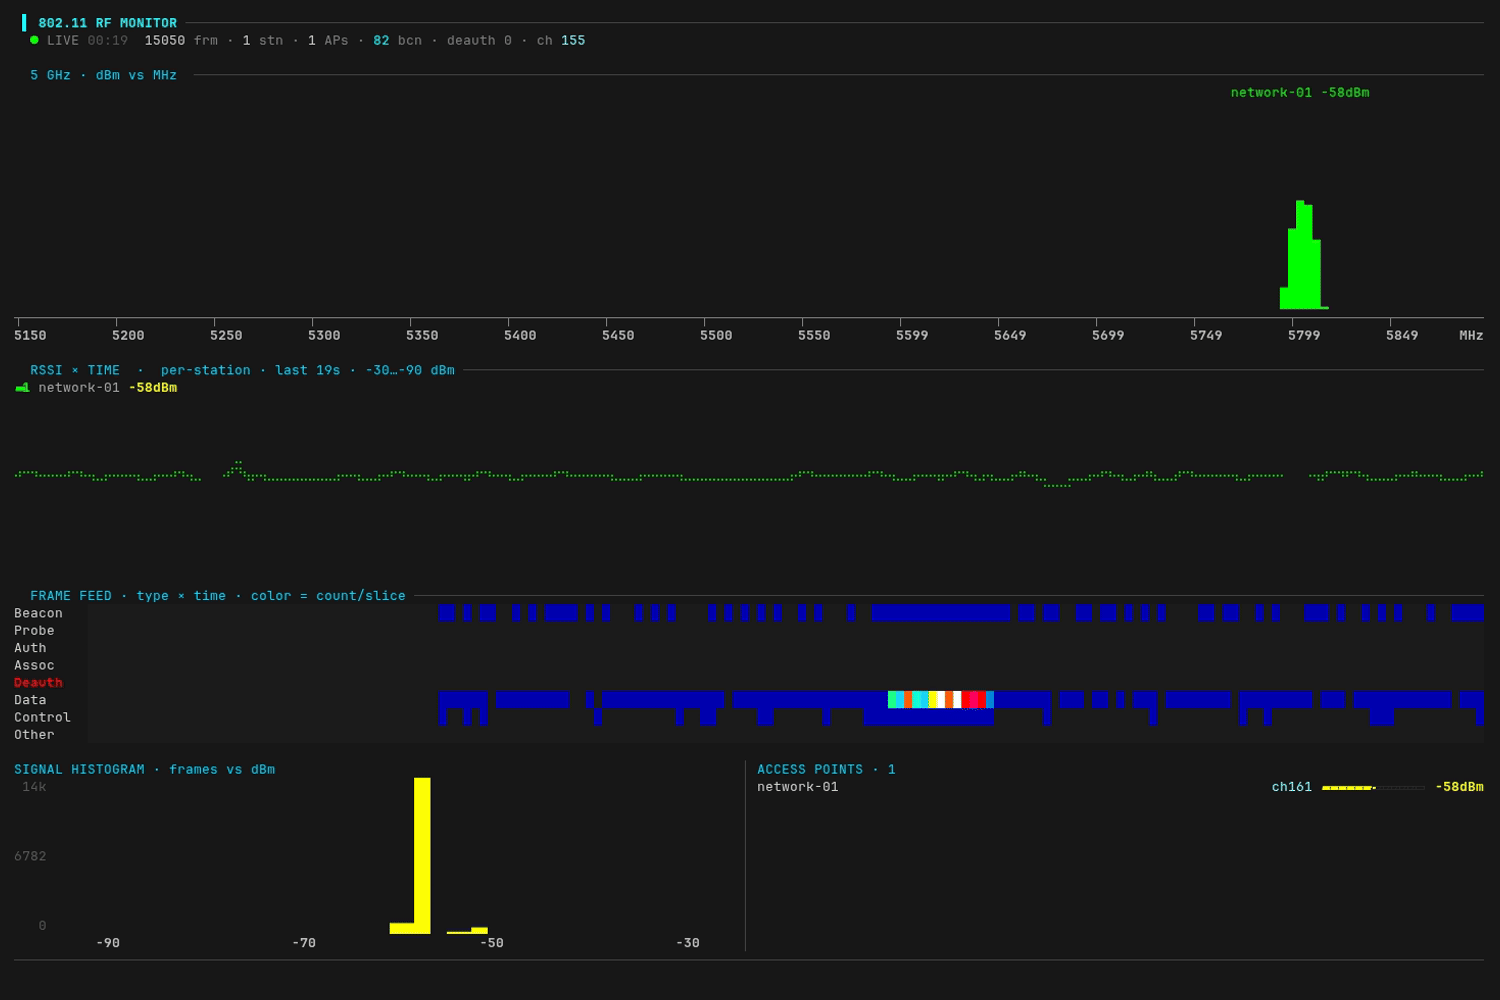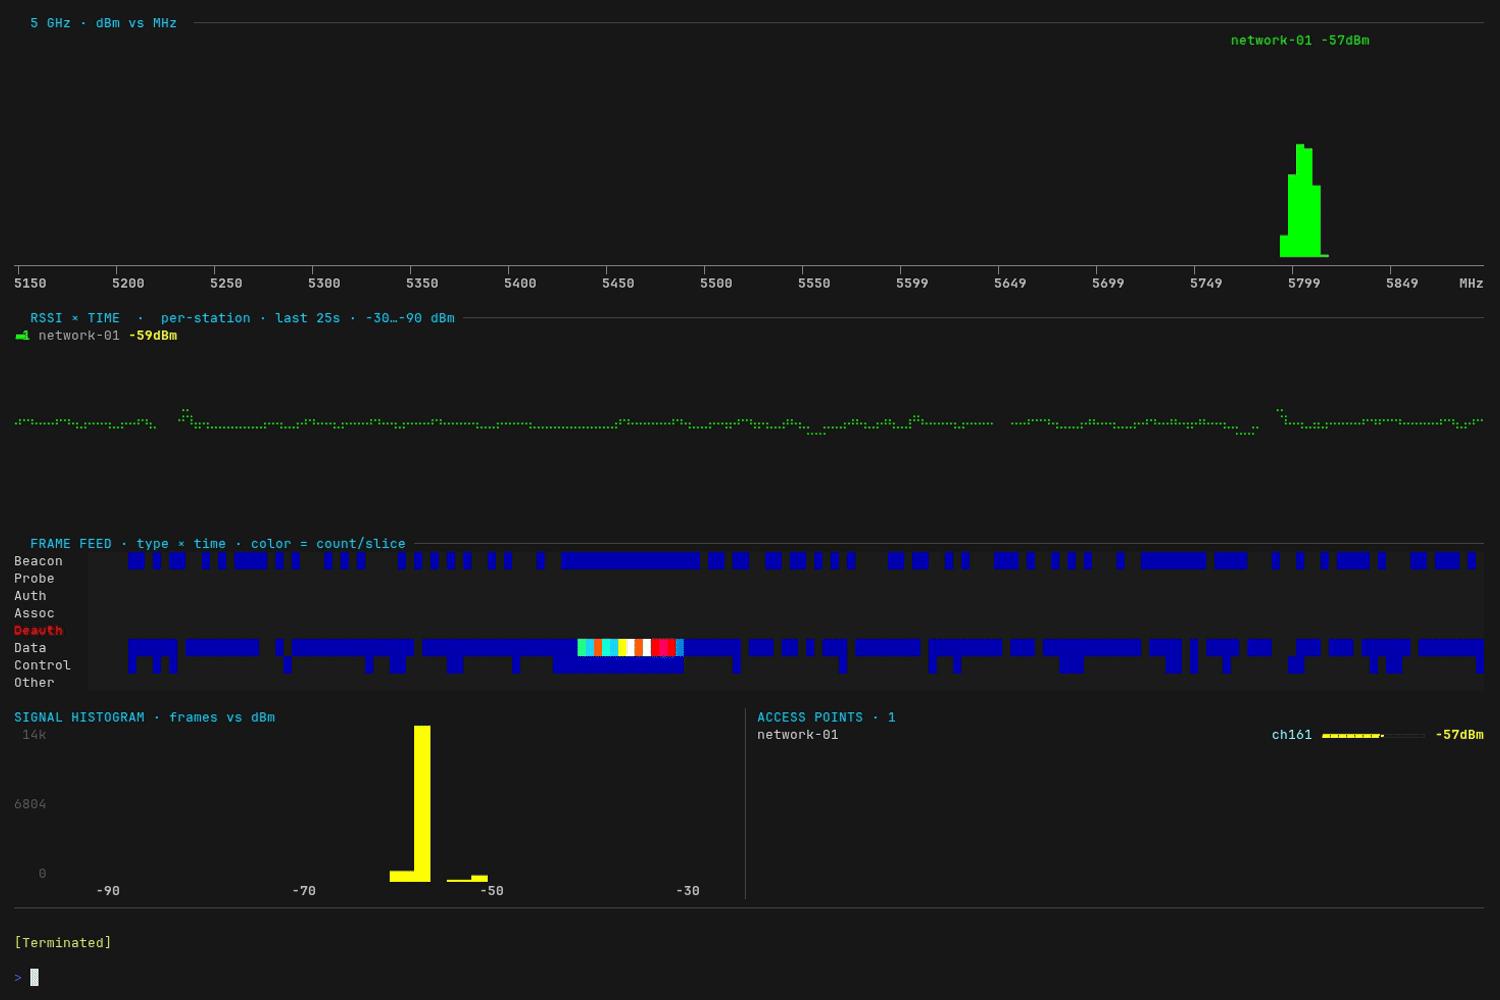 yeet-src/airtop
htop pour les ondes — un tableau de bord RF 802.11 (Wi-Fi) en direct dans votre terminal
 corelight/emudhra-weak-keys
Un package Zeek qui détecte l'utilisation de certificats intermédiaires eMudhra compromis dans TLS 1.2 et versions antérieures.
 owasp/pysap
pysap est une bibliothèque Python open source qui fournit des modules pour créer et envoyer des paquets utilisant les protocoles NI, Diag, Enqueue,…








