
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 pfq/pfq
Framework réseau fonctionnel pour architectures multi-cœurs
 ivanvza/arpy
Outil de spoof ARP (MiTM) pour Mac OSX pouvant également s'intégrer à Gource
 pmaynard/ics-testbed-framework
Déploie des bancs d'essai SCADA/ICS virtuels et réalistes avec des nœuds IEC 60870-5-104 et OPC-UA, permettant des simulations d'attaques, la…
 r00t-3xp10it/morpheus
Morpheus - Automatisation d'Ettercap TCP/IP (Outil de détournement MITM)
 kdzwinel/betwixt
:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.
 danmcinerney/lans.py
Injecter du code et espionner les utilisateurs wifi.
 unixpickle/cve-2018-4407
Faites planter les appareils macOS et iOS avec un seul paquet.
 petabi/sniffles
Sniffles : Générateur de capture de paquets pour l'évaluation des IDS et des expressions régulières
 lpefferkorn/ipdecap
Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…
 m4n3dw0lf/pythem
framework de pentest
 niloofarkheirkhah/nili
Nili est un outil pour le scan réseau, l'homme du milieu, la rétro-ingénierie de protocole et le fuzzing.
 virtualabs/btlejuice
Framework Man-in-the-Middle BLE qui intercepte, rejoue et modifie le trafic GATT entre les appareils Bluetooth Smart et les applications mobiles via…
 digitalsecurity/btlejuice
BtleJuice : framework Bluetooth Smart (LE) Man-in-the-Middle
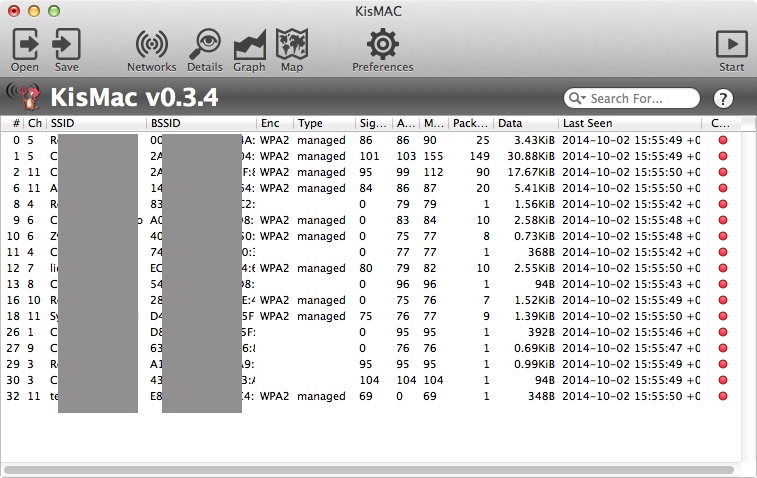 agnidia/kismac2
KisMAC est un outil de détection et de sécurité sans fil libre et open source pour Mac OS X.
 byt3bl33d3r/mitmf
Framework pour les attaques de l'homme du milieu
 yojiwatanabe/networkalarm
Un outil pour surveiller le trafic réseau local à la recherche de vulnérabilités de sécurité potentielles. Avertit l'utilisateur contre d'éventuels…
 thyrlian/charles-proxy-mobile-guide
Guide étape par étape pour intercepter le trafic HTTP/HTTPS d'Android et d'iOS avec Charles Proxy, couvrant le proxy SSL, l'installation du…
 kiminewt/pyshark-legacy
Wrapper Python pour tshark, permettant l'analyse de paquets Python en utilisant les dissecteurs Wireshark (version héritée Python2)








