
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…
 bl4ck5un/cve-2013-4348
Attaque DOS (boucle infinie) via une petite valeur dans le champ IHL d'un paquet avec encapsulation IPIP
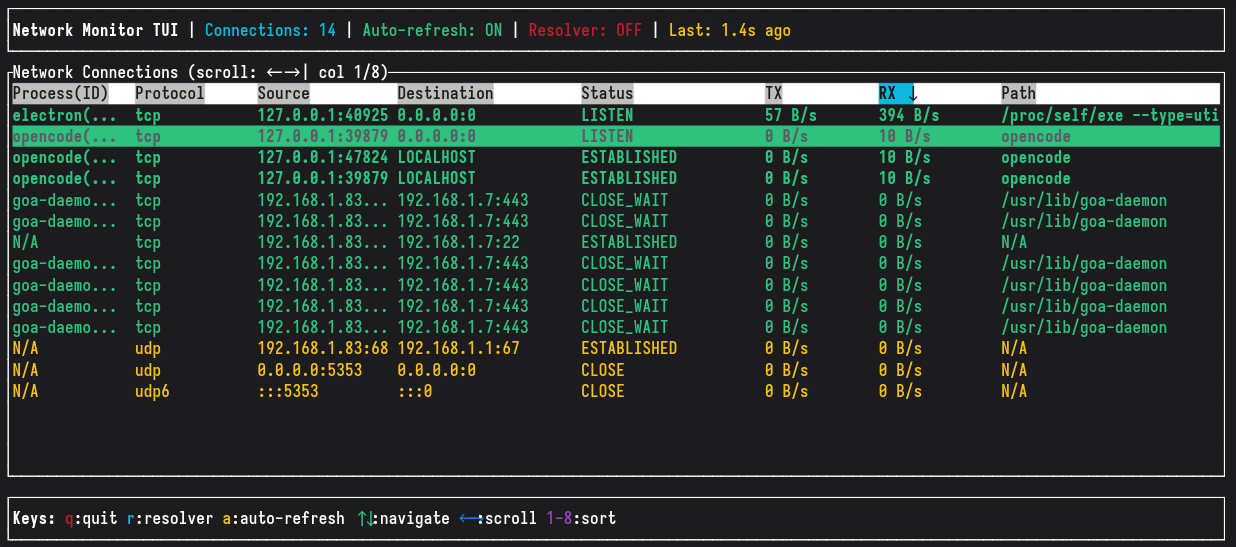 grigio/network-monitor
Un outil de surveillance des connexions réseau en temps réel conçu avec Rust et GTK4, affichant les connexions actives avec des statistiques I/O en…

 mike01/pypacker
:package: La lib de manipulation de paquets la plus rapide et la plus simple pour Python
 0ct0sec/m5porkchop
OH NON! Quelqu'un a mis un RPG dans un renifleur de paquets.
 tomer8007/mtproto-dissector
Plugin Wireshark pour disséquer le protocole Telegram
 emilebarnard242/pentest-metasploitable2
Laboratoire structuré de tests d'intrusion documentant une chaîne d'attaque complète, de la reconnaissance réseau à l'exploitation root de la…
 thelightscope/thelightscope
TheLightScope
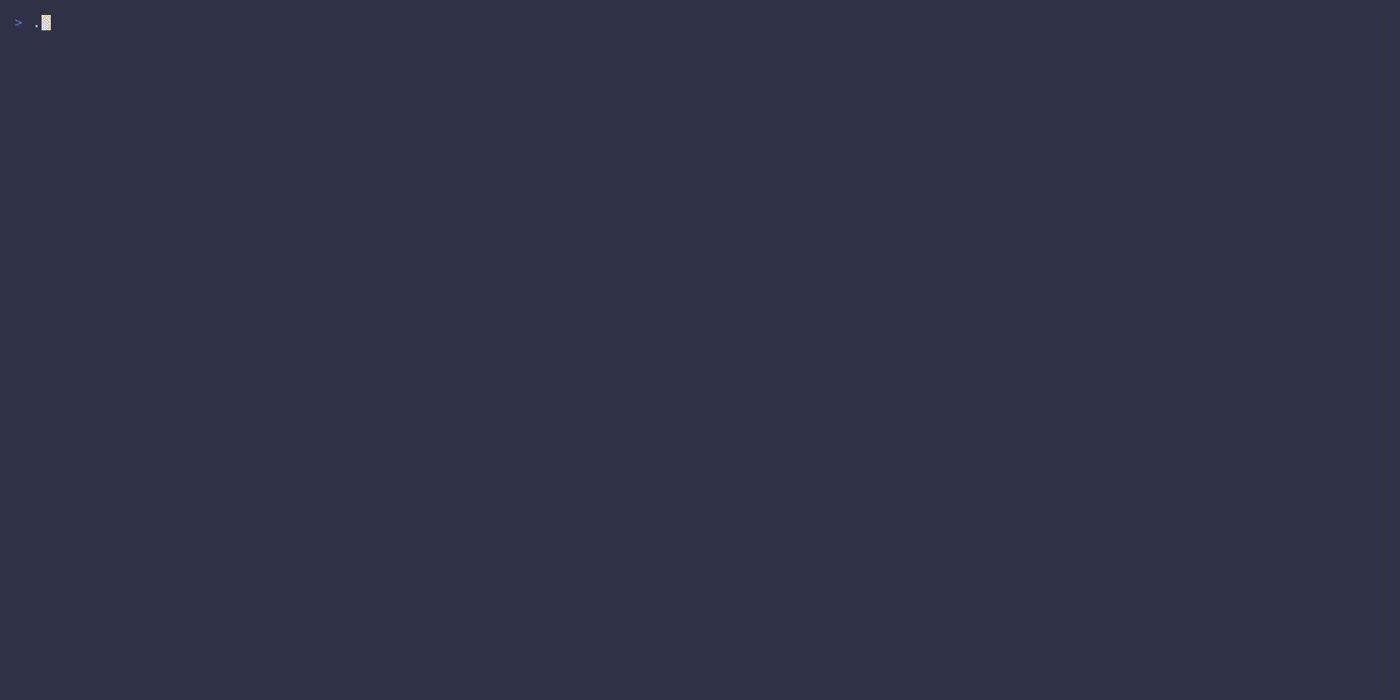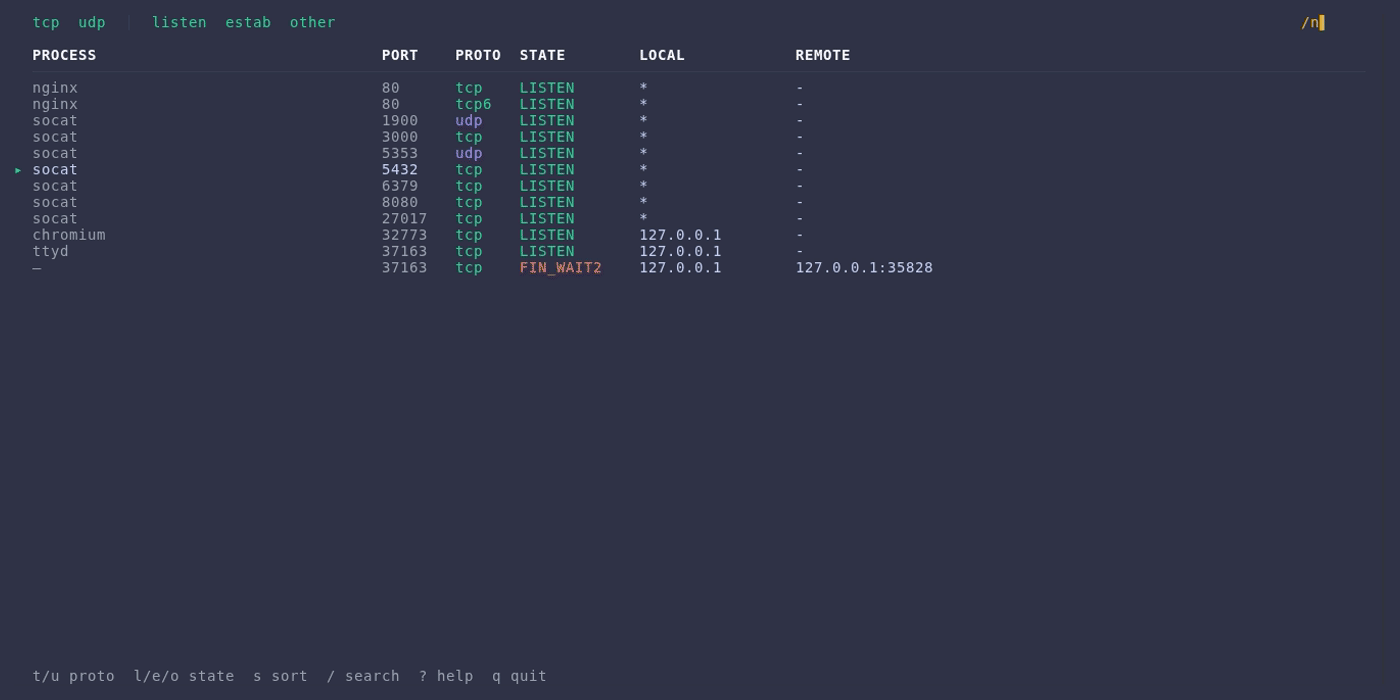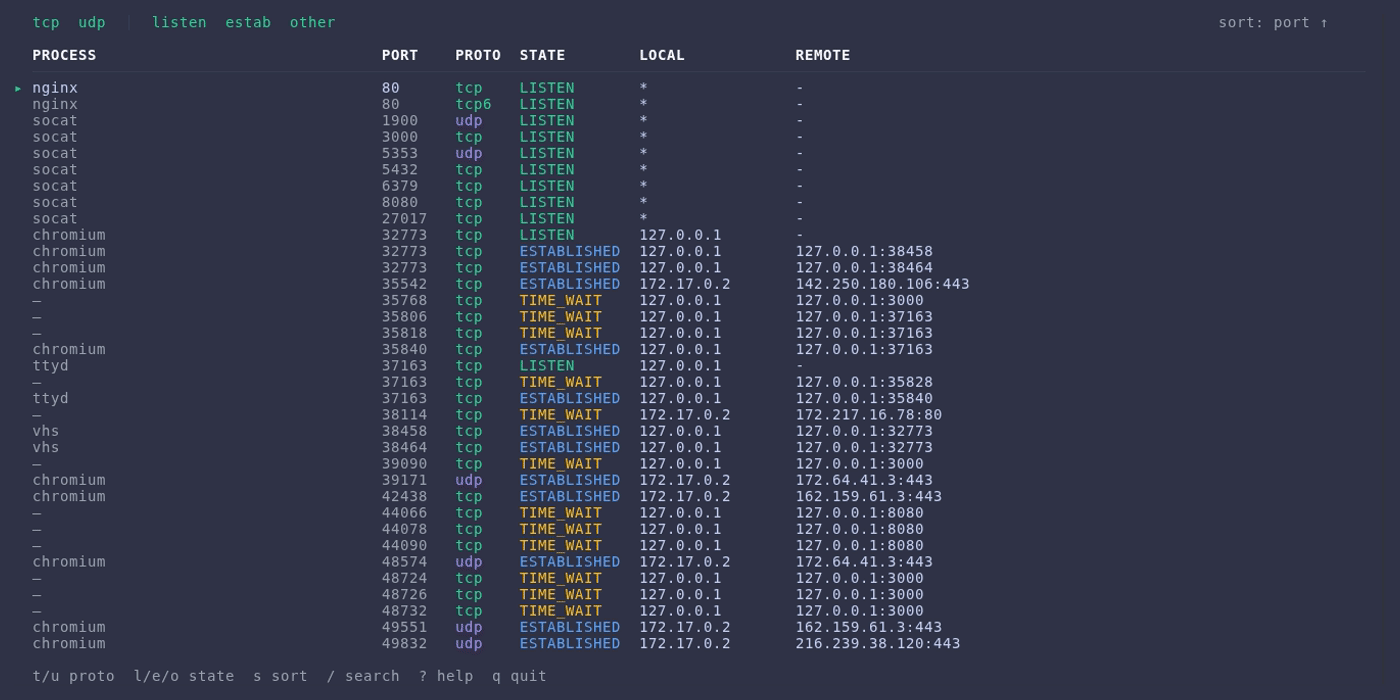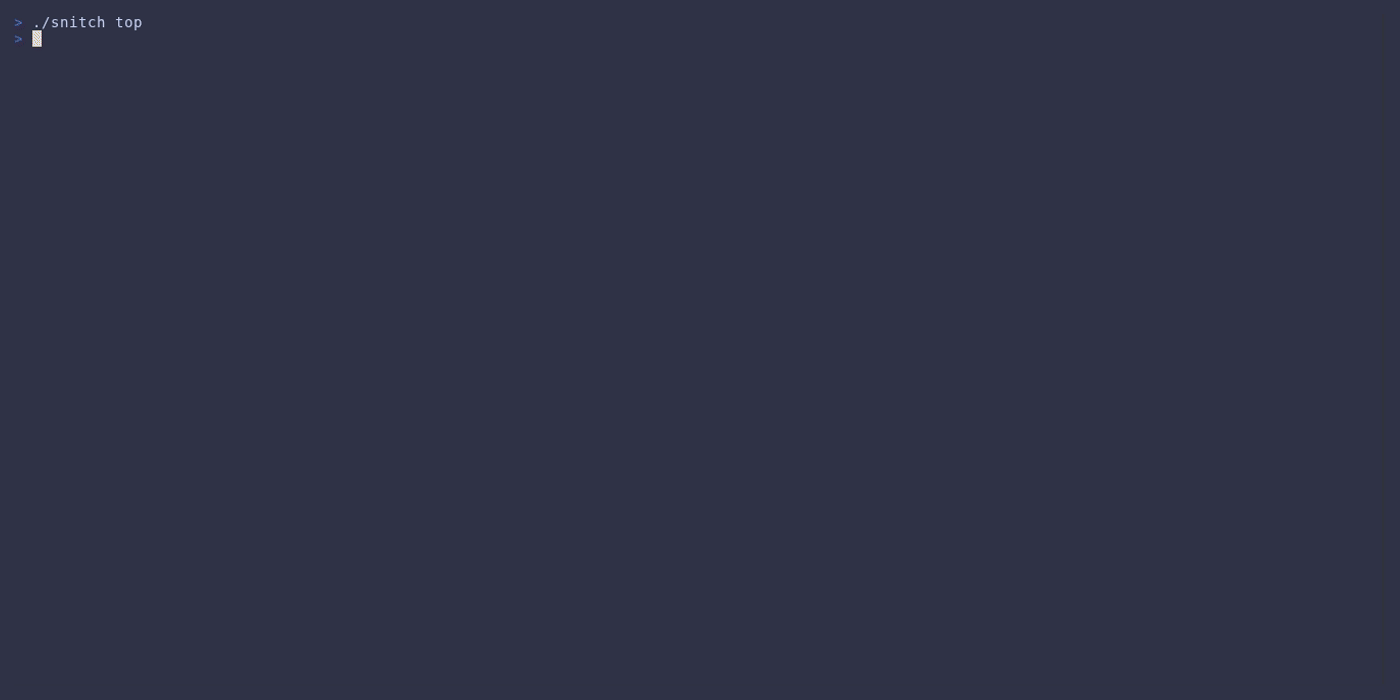 karol-broda/snitch
une façon plus élégante d'inspecter les connexions réseau
 wireshark/wireshark
Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.
 aidilzlkfli/scanning
Analyse des résultats de scan réseau, vulnérabilités de services, identification du système d'exploitation, et constats critiques de Nessus incluant…
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Procédure pas à pas de réponse à incident analysant l'exploitation de CVE-2023-46604 d'Apache ActiveMQ via OpenWire, y compris l'analyse PCAP,…
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Évaluation des vulnérabilités d'un réseau d'entreprise multi-VLAN à l'aide de Nessus, OWASP ZAP et Wireshark. Confirme la présence de Stored XSS sur…
 mercuryworkshop/woeful
Woeful est un outil qui permet aux applications web de se connecter à Internet de manière sûre et sécurisée sans backend complexe.
 logisek/baconsampler
Renifle le trafic sortant à la recherche de rappels suspects ressemblant à des balises, car si ça revient régulièrement, ce n'est probablement pas le…
 alkersan/om-research
Documentation du protocole BLE d'Osmo Mobile
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
 siddharth2440/network-detection-engine
Moteur léger de détection d'intrusion réseau capturant le trafic en direct avec libpcap. Détecte les inondations SYN/ICMP, les scans de ports et les…








