
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 bastilleresearch/nrf-research-firmware
Firmware et outils de recherche pour les dongles USB et cartes de développement basés sur le Nordic Semiconductor nRF24LU1+.
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)
 galkan/flashlight
Les pentesters passent trop de temps pendant la phase de collecte d'informations. Flashlight (Fener) fournit des services pour scanner les…
 mspicer/pcapinator
Un outil pour traiter un grand nombre de pcaps en utilisant tshark
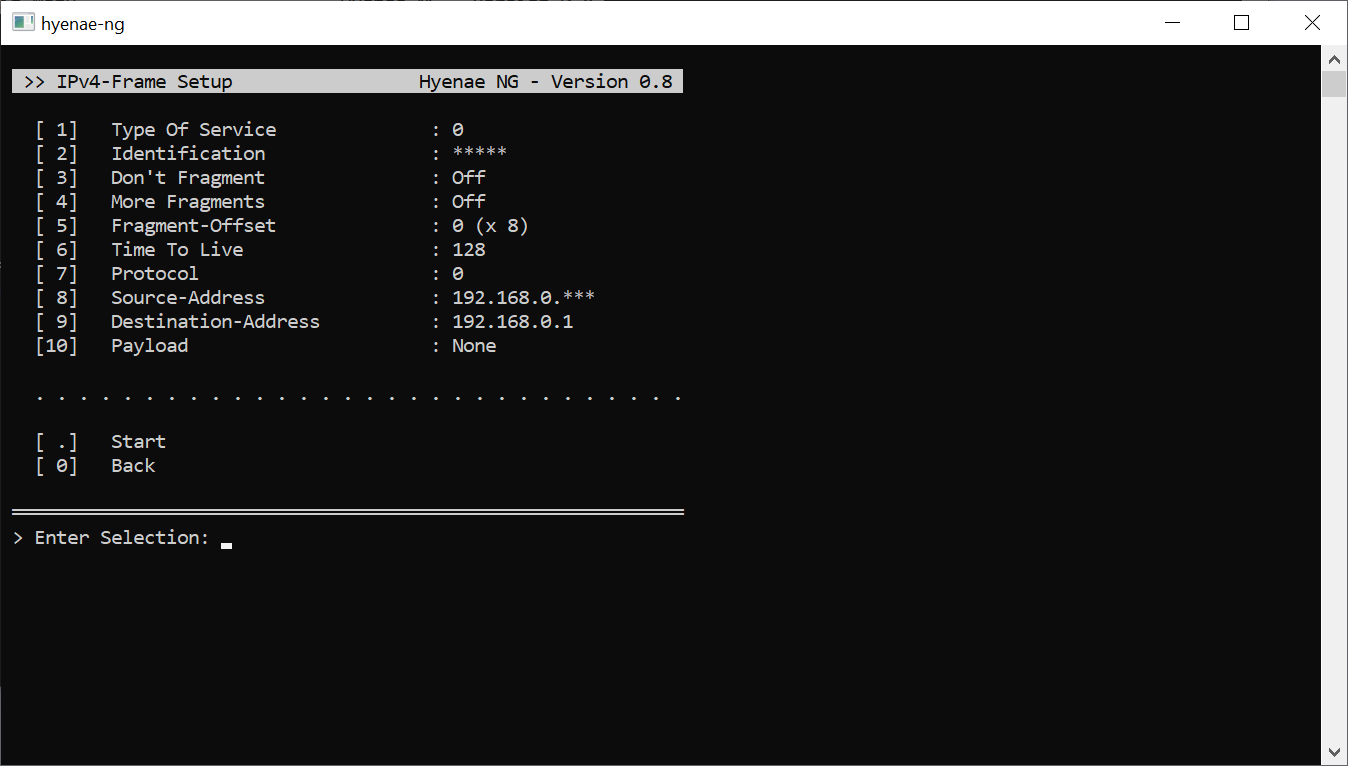 r-richter/hyenae-ng
Générateur de paquets réseau multiplateforme avec usurpation complète de couche, randomisation d'adresse basée sur des motifs et évasion de détection…
 iamckn/mousejack_transmit
Attaque de souris/clavier sans fil avec rejeu/transmission preuve de concept
 projectdiscovery/network-fingerprint
Un assistant de génération d'empreintes pour les modèles réseau nuclei
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
 h21lab/tsharkvm
Machine virtuelle d'analyse tshark + ELK
 jp/hermes-proxy
Hermes Proxy - Analyseur de trafic HTTP
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 corelight/zeek-spicy-ipsec
Un analyseur de protocole IPSec pour Zeek basé sur Spicy.
 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 interceptsuite/interceptsuite
Proxy MITM pour le trafic TCP/TLS/DTLS/UDP, avec STARTTLS, IoT, Thick Client et plus encore.
 freddierice/cve-2020-35498-flag
Outil d'exploitation en C pour détecter et déclencher CVE-2020-35498 via une injection par socket brute avec filtre BPF, ciblant les interfaces sans…
 omriher/captipper
Explorateur de trafic HTTP malveillant
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
 adamlaurie/hdmi-sniff
renifler le trafic HDMI DDC (I2C)








