
 #1
Outils pour la capture, l'inspection et l'analyse du trafic réseau en temps réel ou à partir de fichiers de capture.
Recommandé par Kitploit

 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 mhils/honeyproxy
Ce projet fait désormais partie de @mitmproxy.
 honeylabshq/spip-go
Capteur réseau Spip écrit en Go
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 d0rb/packetpirate
Un proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
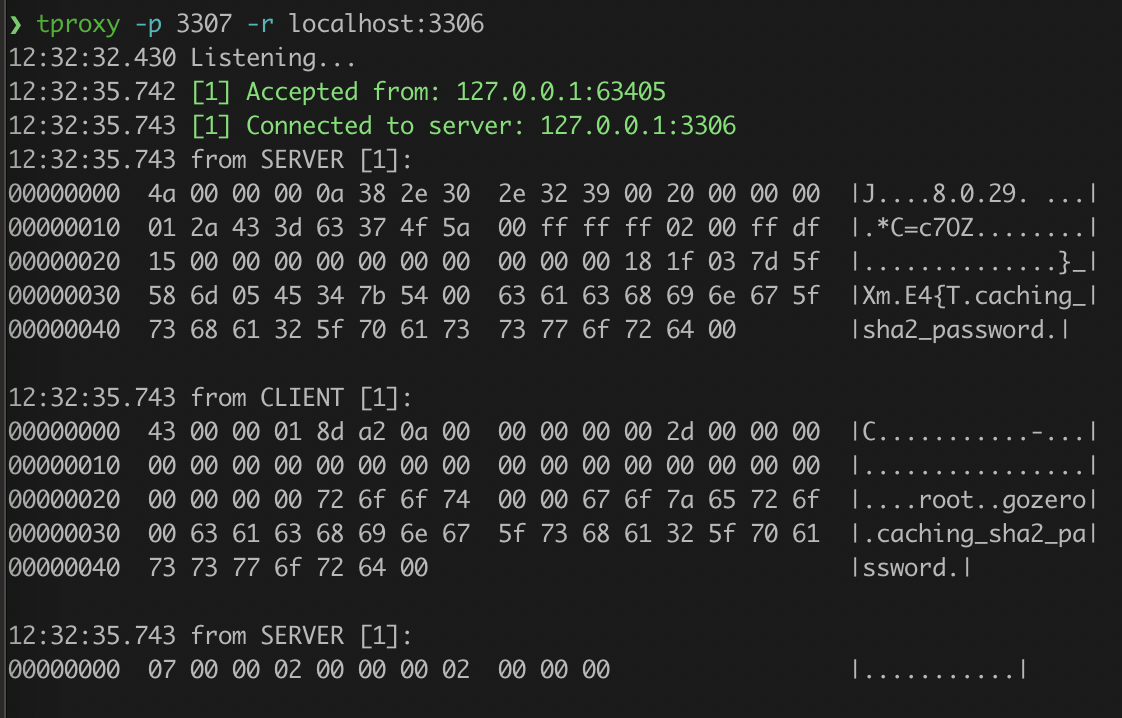 kevwan/tproxy
Un outil CLI pour servir de proxy et analyser les connexions TCP.
 skydive-project/skydive
Un analyseur open source en temps réel de topologie réseau et de protocoles
 kpcyrd/sniffglue
Analyseur de paquets sécurisé multithreadé
 sleinen/samplicator
Envoyer des copies de datagrammes (UDP) à plusieurs récepteurs, avec échantillonnage et usurpation optionnels.
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.
 nccgroup/pcap-burp
Importateur de Pcap pour Burp
 logisek/baconsampler
Renifle le trafic sortant à la recherche de rappels suspects ressemblant à des balises, car si ça revient régulièrement, ce n'est probablement pas le…
 ivoalbacete/kali-metasploitable
Scan de vulnérabilités, analyse du trafic avec Wireshark et exploitation contrôlée du CVE-2011-2523 (vsftpd 2.3.4) dans un environnement réseau…
 toffeenutt/cve-2022-47522-poc
Preuve de concept de l'exploit pour CVE-2022-47522 démontrant l'interception de trames Wi-Fi via une attaque par désauthentification et usurpation…
 damnkrishna/cve-2025-32433-lab
Une faille dans la gestion des messages du protocole SSH pourrait permettre à un acteur malveillant d'obtenir un accès non autorisé aux systèmes…
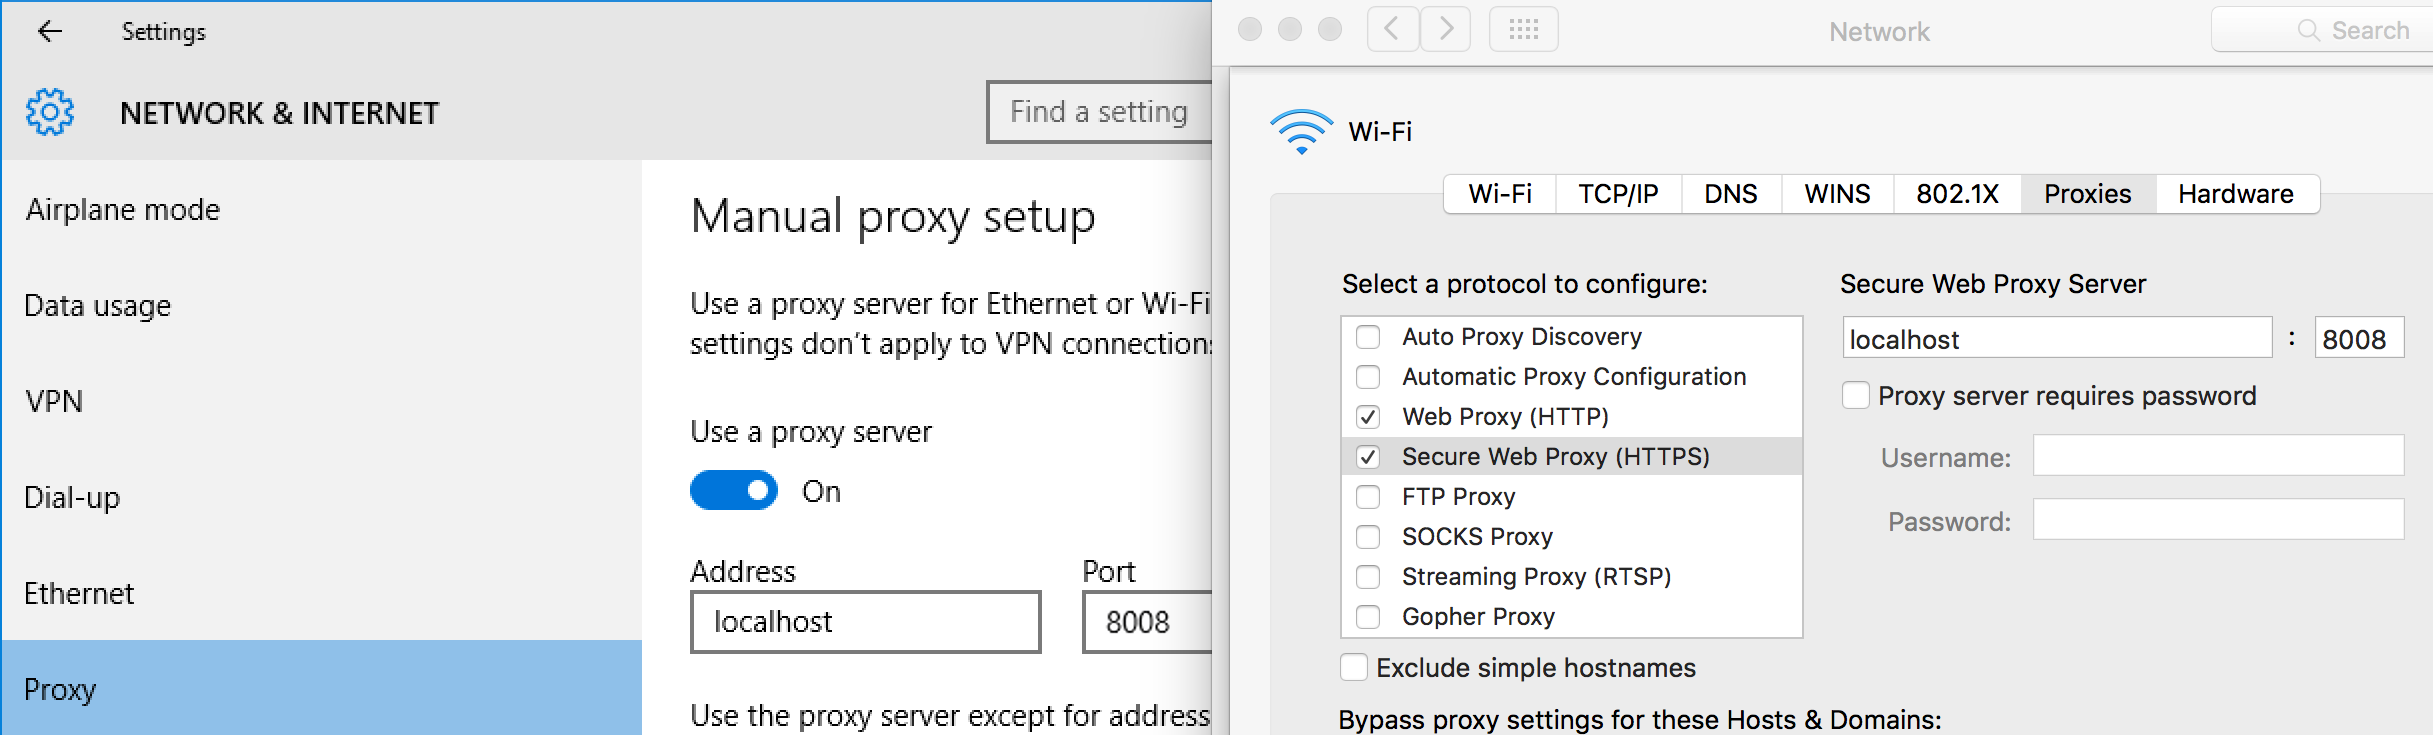 kdzwinel/betwixt
:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.
 0ct0sec/m5porkchop
OH NON! Quelqu'un a mis un RPG dans un renifleur de paquets.








