
 #1
Outils pour l'analyse, la surveillance et la sécurisation des infrastructures et protocoles réseau.
Recommandé par Kitploit
 referefref/cupspot-2024-47177
Honeypot PoC pour détecter les tentatives d'exploitation de CVE-2024-47177
 nma-io/cve-2024-47176
Un outil simple de vérification de la CVE-2024-47176 (cups_browsed) écrit en go.
 saler-cve/poc-exploit-cve-2024-20467
Exploit de preuve de concept pour CVE-2024-20467, une vulnérabilité de déni de service à distance dans le logiciel Cisco IOS XE. Envoie des paquets…
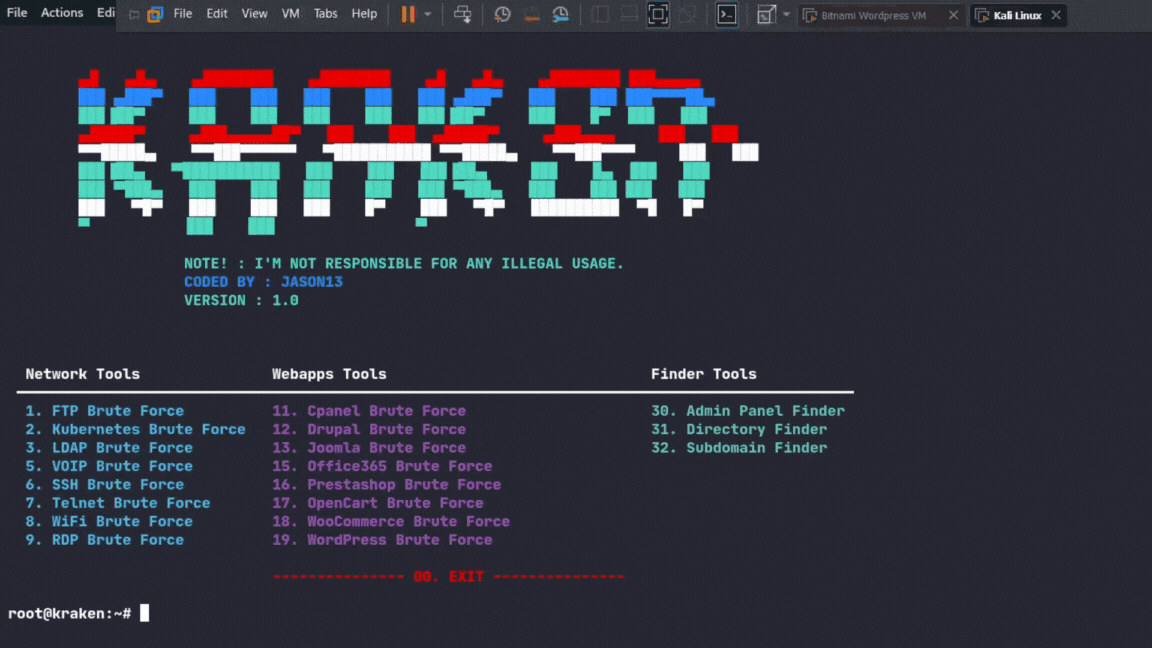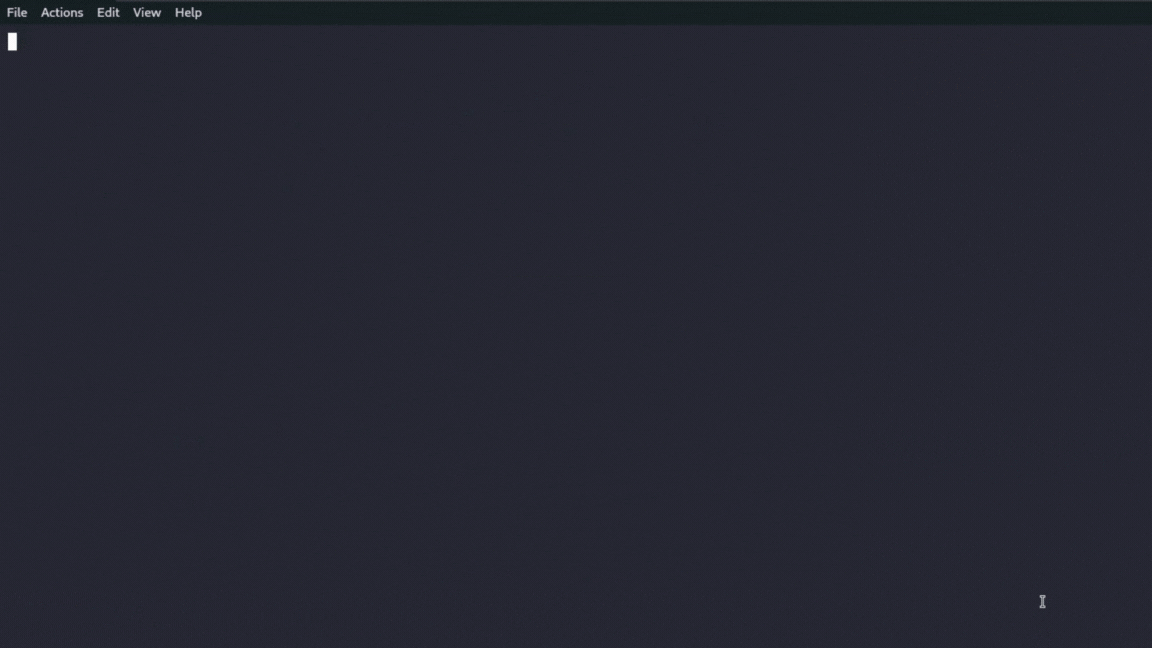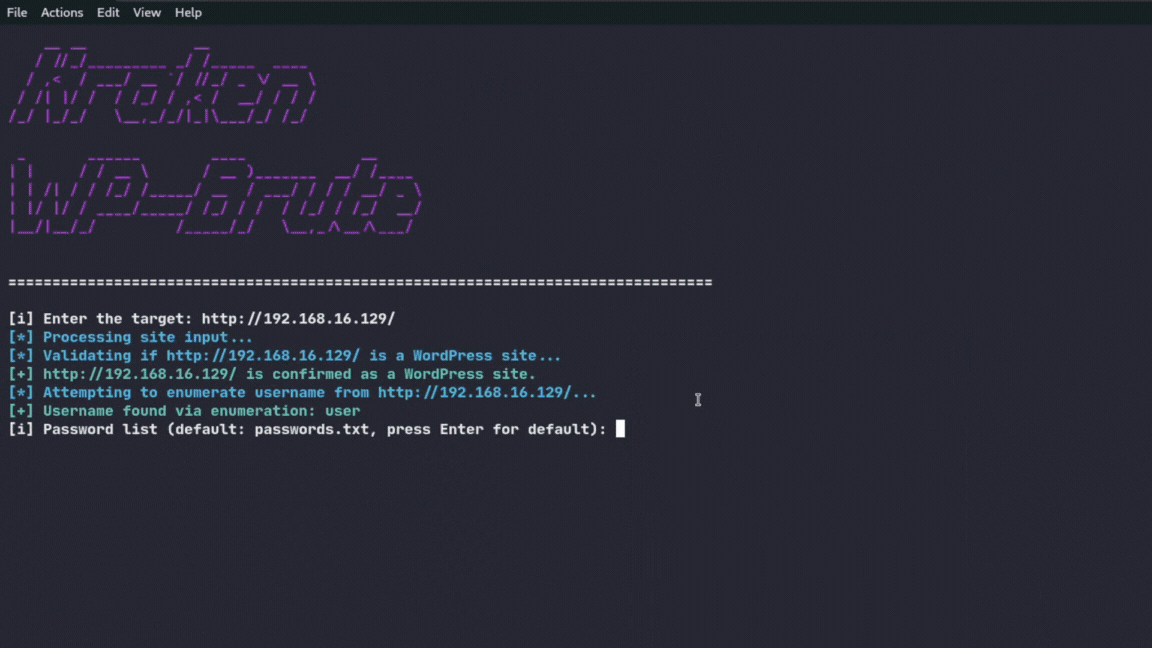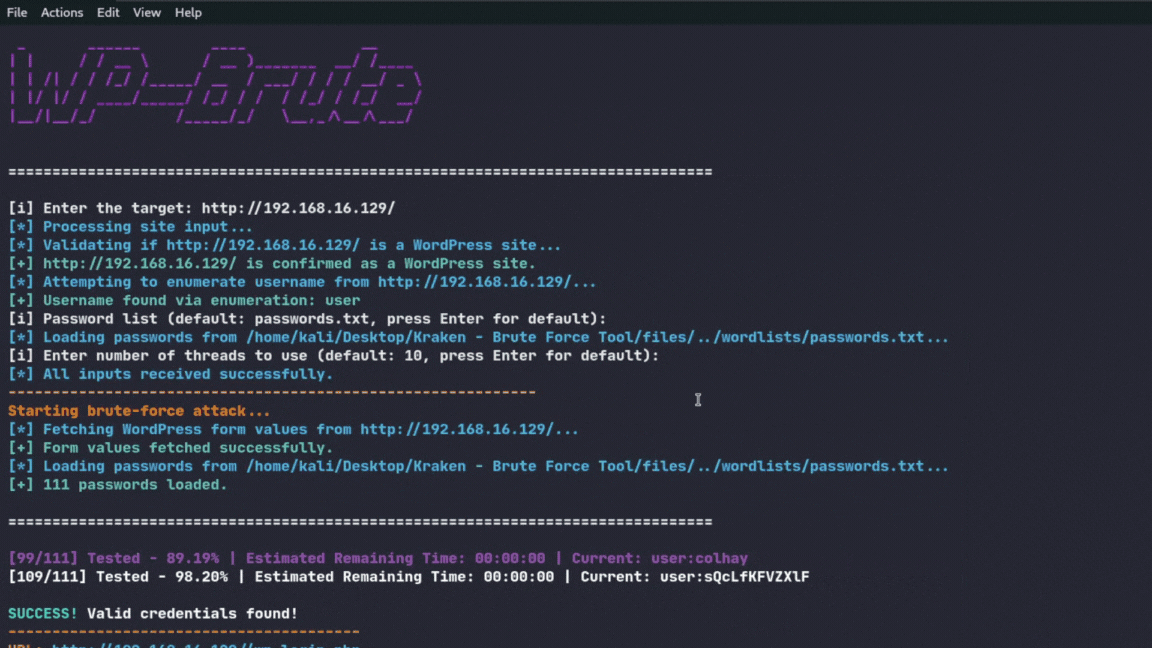 jasonxtn/kraken
Kit tout-en-un pour attaques par force brute
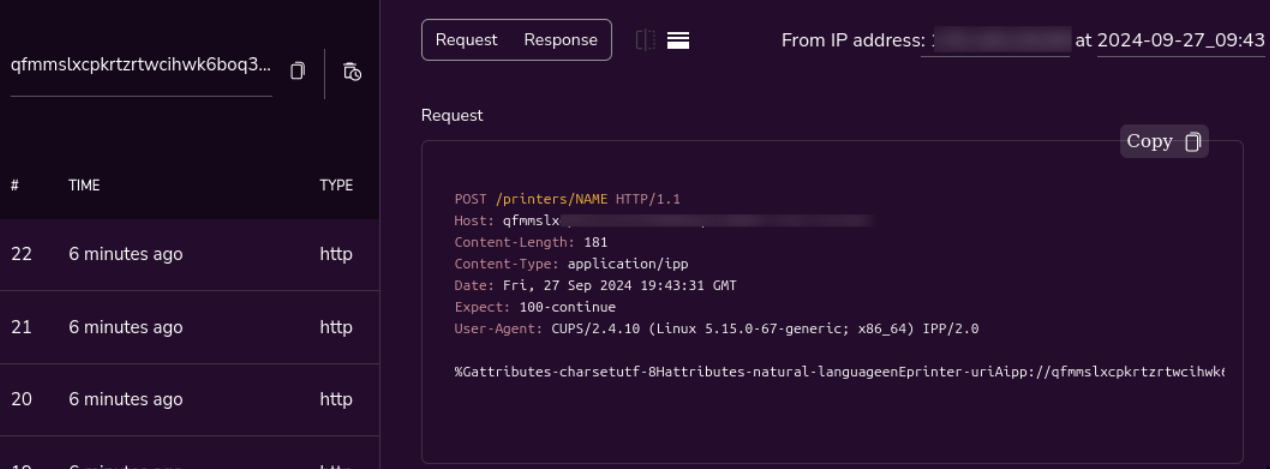 tonyarris/cve-2024-47176-scanner
Scanner pour la vulnérabilité CUPS CVE-2024-47176
 workabhiwin09/cve-2024-47176
CUPS Browsd Check_CVE-2024-47176
 geniuszly/genwififaker
est un outil pour créer de faux points d'accès WiFi
 corelight/community-id-spec
Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".
 pcastagnaro/dns_amplification_scanner
Ce script vérifie si chaque domaine d'une liste de domaines donnée est vulnérable à CVE-2006-0987
 korc/pr-dnsd
Daemon DNS passif-récursif qui enregistre toutes les requêtes et réponses DNS, offrant une visibilité réseau, un enrichissement des logs EDR/IR et…
 cloudflare/flan
Un scanner de vulnérabilités plutôt sympa
 redteampentesting/watchguard-sso-client
Implémentation client du protocole WatchGuard SSO Agent utilisé pour la recherche en sécurité (CVE-2024-6592, CVE-2024-6593, CVE-2024-6594)
 corelight/cve-2022-26809
Paquet Zeek détectant les tentatives d'exécution de code à distance (CVE-2022-26809) et les exploitations réussies via DCE/RPC, générant des notices…
 cybermaggedon/cyberprobe
Capture, analyse et réponse aux cyberattaques
 ahmedmansour93/event-id-193-rule-name-soc231-cisco-ios-xe-web-ui-zeroday-cve-2023-20198-
🚨 Je viens de terminer une enquête détaillée sur l'Event ID 193 : "SOC231 - Cisco IOS XE Web UI ZeroDay (CVE-2023-20198)" via @LetsDefend.io.…
 ahmedmansour93/event-id-229-rule-name-soc262-cve-2024-1709-
ID d'événement 229 Nom de règle SOC262 Détection d'exploitation de contournement d'authentification ScreenConnect (CVE-2024-1709)








