
 #1
Outils pour l'évaluation, le test et l'exploitation des applications et appareils mobiles (Android, iOS).
Recommandé par Kitploit

 lyravoid/kernelpatch
Patche et hooke le noyau Linux en utilisant uniquement une image de noyau strippée, en extrayant les symboles et en injectant du code pour le hooking…
 webldix/cve-2024-31317-poc-deployer
Outil de déploiement automatisé pour le PoC CVE-2024-31317 sur Android 9-13, permettant l'élévation de privilèges via l'injection Zygote et…
 cybersecsi/robodroid
Gérer des machines Android avec des comportements prédéfinis pour des environnements de Cyber Range.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) PoC UAF dans rtmutex remove_waiter() pour élévation locale de privilèges vers root, adapté aux noyaux Android 4.19 de…
 hadesscs/artemis
Extrait et examine l'infrastructure (adresses IP, domaines) des fichiers APK, avec analyse du manifeste et recherche WHOIS pour la reconnaissance…
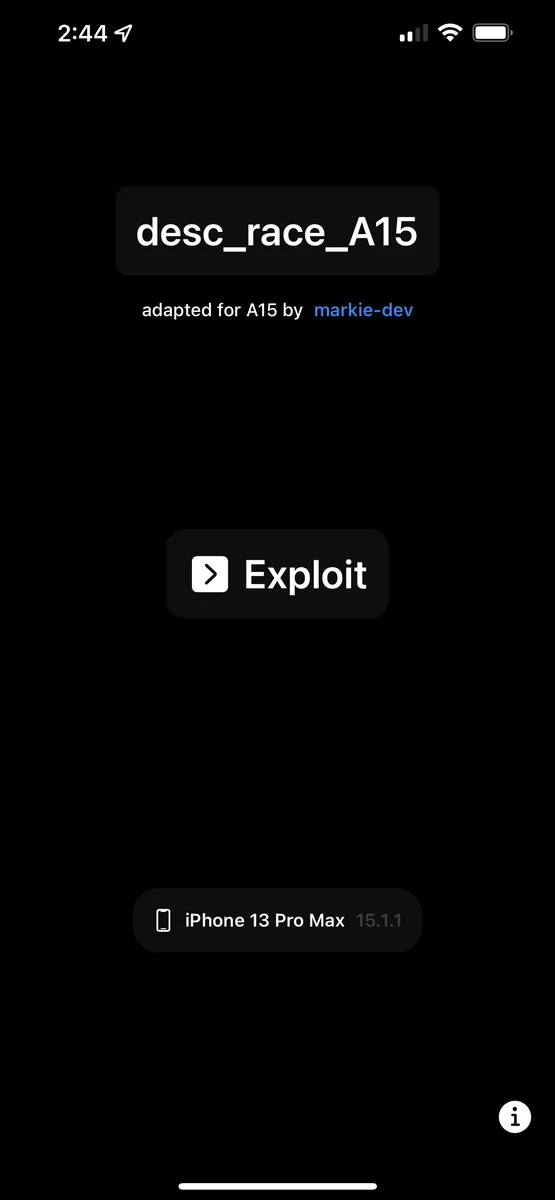 markie-dev/desc_race_a15
CVE-2021-30955 POC iOS 15.1.1 pour appareils avec 6 Go de RAM (A14-A15)
 ashujaiswal109/cve-2019-11932
POC simple pour exploiter le bug de double-free de WhatsApp dans DDGifSlurp dans decoding.c dans libpl_droidsonroids_gif
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 blacksnufkin/geckodroid
Client Android pour le framework Adaptix C2 permettant la gestion à distance des agents, des shells de commande interactifs, le contrôle des…
 valbrux/cve-2019-11932-supportapp
Ce fichier de code natif vise à compléter l'exploit RCE WhatsApp GIF publié par Awakened, en calculant l'adresse de la fonction system() et l'adresse…
 owasp/mas-website
Le site web du Projet de Sécurité des Applications Mobiles de l'OWASP est le hub central pour les standards, guides et ressources de référence de…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Adaptation liée à l'appareil de la CVE-2026-64560 pour Xiaomi 15 dada OS4.0.0.8
 people-11/cve-2025-10184_poc
Android APK preuve de concept pour CVE-2025-10184, démontrant le contournement de l'autorisation de lecture des SMS dans les fournisseurs de…
 xtiankisutsa/twiga
Un outil qui énumère les appareils Android pour obtenir des informations utiles à la compréhension de leur fonctionnement interne et au développement…
 cunninglogic/lgpwn
Exploitation racine LG
 theshinigami/mafrida
Un module Magisk qui simplifie l'exécution du serveur Frida sur Android, avec des commandes de gestion faciles pour télécharger des versions…
 cellebrite-labs/pplorer
Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.
 dimitrifourny/cve-2019-2215
Escalade de privilèges Android via une utilisation après libération dans binder.c








